
 Ing. Calogero Bono
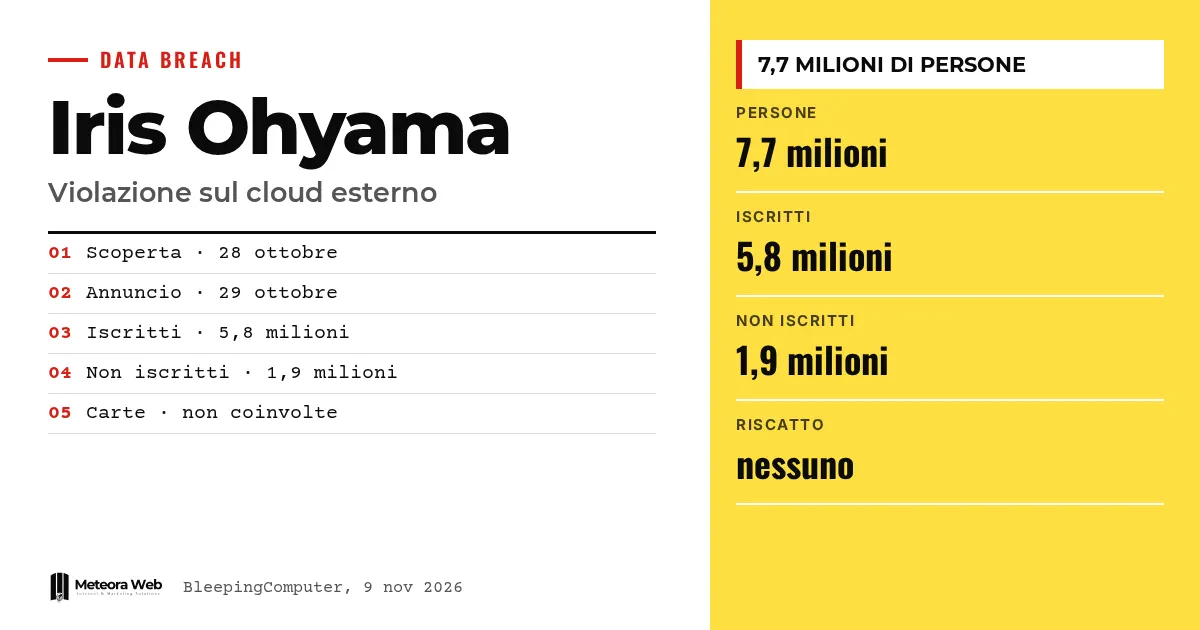
Japon üretici Iris Ohyama, çevrimiçi mağazası Iris Plaza'nın kullandığı harici bir bulut hizmetinde yetkisiz erişim olduğunu doğruladı. Şirkete göre yaklaşık 7,7 milyon kişinin verisi açığa çıkmış olabilir. Olay 28 Ekim'de fark edildi, 29 Ekim'de duyuruldu ve site askıya alındı. Bu durum, bir e-ticaret sitesinin en zayıf halkasının üçüncü taraf bir bulut sağlayıcısı olabileceğini gösteriyor.
Olaya girmeden önce birkaç terim. Harici bulut, verileri şirket yerine üçüncü bir sağlayıcının yönettiği depolama hizmetidir. Hash ve şifreleme, parolaların düz metin olarak tutulmasını önlemenin yollarıdır, ancak gücü seçilen yönteme bağlıdır. Credential stuffing, çalınmış e-posta ve parolaları başka hizmetlerde denemektir. Phishing, e-posta, telefon veya sahte sitelerle veri almaya yönelik aldatmadır. Ransomware ise fidye talep eden saldırıdır; burada böyle bir talep bildirilmedi.
Iris Ohyama'da ne oldu?
Ağustos ayında BleepingComputer'ın aktardığına göre şirket, Iris Plaza'nın harici bir bulut hizmetinde şüpheli bir dosya buldu. Hemen mağazayı ve bağlı sistemleri askıya aldı, ardından üçüncü tarafların erişimini doğruladı.
İlk duyuru 29 Ekim'de geldi. Bir hafta sonra TechRadar'ın aktardığı daha ayrıntılı bir açıklama yapıldı. Şirket, Japonya'nın kişisel verileri koruma otoritesini ve polisi bilgilendirdi.
Hangi veriler ihlal edilen buluta girdi?
Yaklaşık 5,8 milyon üye ve eski üye ile 1,9 milyon üye olmayan kişiden söz ediliyor. Üyeler için veriler ad, adres, telefon, e-posta, cinsiyet, doğum tarihi ve parolayı içerebilir. TechRadar'a göre üye olmayanlar için yalnızca ad, adres, telefon ve e-posta söz konusu.
Veriler kişiden kişiye değişiyor. Örneğin eski üyelerin parolaları saklanmıyordu. Şirket, kredi kartı verilerinin etkilenen bulutta bulunmadığını belirtiyor.
Şifrelenmiş parolalar güvende mi?
Tam olarak değil. Bazı kullanıcıların parolaları şifrelenmişti, ancak Iris Ohyama hangi yöntemin kullanıldığını açıklamadı. Koruma zayıfsa, birisi bunu çevrimdışı olarak kırmaya çalışabilir, TechRadar'ın da belirttiği gibi.
Asıl risk, aynı parolayı başka yerlerde kullananlar için. Şirket, parolanın diğer hizmetlerde de değiştirilmesini öneriyor. Bu, Chainalysis'te de görülen bir örüntü; orada da dikkat parola hash'lerine çekilmişti.
Çevrimiçi mağaza hâlâ çalışıyor mu?
Iris Plaza'nın sitesi kapalı ve The Register, şirketin ne zaman yeniden açılacağını belirtmediğini yazıyor. Kargolar yavaşladı, siparişini iptal eden kişiler ise teslimatta paketi reddetmek zorunda kalabilir.
Iris Plaza'nın Rakuten, Yahoo! Shopping ve auPAY Market mağazaları açık ve şimdilik etkilenmiş görünmüyor. Iris Tech Service'in siteleri de askıda.
Bilinmesi gereken sınırlar
Verilerin gerçekten kopyalanıp kopyalanmadığı henüz netleşmedi. The Register'a göre şirket hâlâ inceleme yapıyor ve saldırının tam kapsamını belirlemiş değil. Hangi bulut sağlayıcısının işin içinde olduğu ve saldırganların nasıl girdiği bilinmiyor. Hiçbir grup saldırıyı üstlenmedi, fidye talebi bildirilmedi ve 5 Kasım itibarıyla kötüye kullanıma dair bir bildirim yoktu. Rakamlar değişebilir.
Dijitalle çalışanlar için ne değişiyor
Bir e-ticaret sitesi işletiyorsan, sağlayıcının bulutunu güvenlik çevrenin parçası olarak görmelisin. Müşteri verilerine kimin eriştiğini ve bunları ne kadar süre sakladığını sor. Burada, örneğin, hesabı olmayan eski alıcıların bilgileri de hâlâ saklanıyordu. Kişisel veri işliyorsan, KVKK ve GDPR kapsamında KOBİ'ler için veri ihlali ve bildirim süreci konusunu hazır tutman iyi olur. Mağazanın günlerce kapalı kalması satış kaybına ve itibar zararına yol açar, bu yüzden alternatif bir satış kanalı da düşünmeye değer.
Bizim görüşümüz
Bu vaka yaygın bir hatayı gösteriyor – Bir arşivin yalnızca bir sağlayıcının elinde olması onu güvenli saymak için yeterli değildir. Müşterilere karşı sorumluluk yine şirkettedir. Parolaların nasıl korunduğunun açıklanmaması da dikkat çekici; müşterilerin en çok bilmek isteyeceği ayrıntılardan biri bu. Daha açık bir iletişim riski azaltırdı. Benzer şekilde, Smartbox saldırısının ardından müşteriler ne yapmaları gerektiğini tahmin etmek zorunda kaldı.
Sık sorulan sorular
Kredi kartı bilgileri çalındı mı?
Şirkete göre hayır. Iris Ohyama, ödeme bilgilerinin etkilenen bulutta saklanmadığını belirtiyor. Ad, iletişim bilgileri ve diğer kişisel verilerle ilgili risk ise devam ediyor.
Kaç kişi etkilendi?
Şirkete göre en fazla 7,7 milyon kişi. Bunların yaklaşık 5,8 milyonu üye ve eski üye, 1,9 milyonu ise üye olmayanlar. Kesin sayı henüz kapanmadı.
Iris Ohyama'ya kim saldırdı?
Bilinmiyor. Şirket BleepingComputer'a doğrudan bir bildirim veya fidye talebi almadığını söyledi. Hiçbir grup saldırıyı üstlenmedi.
Etkilenen bir müşteri ne yapmalı?
Özellikle aynı parolayı başka yerlerde de kullanıyorsa parolasını değiştirmeli. Şirket, kendilerini taklit eden sahte e-posta, telefon ve sitelere karşı da uyarıyor. Mesajla gelen bağlantılara tıklamamak en iyisi.
Bulut sağlayıcısı neden risklidir?
Çünkü müşteri verileri senin sistemlerinin dışında durur. Sağlayıcı veya erişim ele geçirilirse etkisi müşteri şirkete yansır. Erişim kontrolleri ve daha az veri saklama gerekir.
Iris Plaza soruşturmasında nelere dikkat edilmeli
Önümüzdeki haftalar verilerin gerçekten sızıp sızmadığını ve zincirin hangi halkasının koptuğunu gösterecek.
- Şirketin bulut sağlayıcısını ve parola koruma yöntemini açıklayıp açıklamadığını kontrol et.
- Iris Plaza'nın yeniden açılış tarihini ve müşterilere yapılacak bireysel bildirimleri takip et.
- Verilerin suç forumlarında ya da oltalama kampanyalarında görünüp görünmediğini doğrula.
Kaynaklar
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



