
 Ing. Calogero Bono
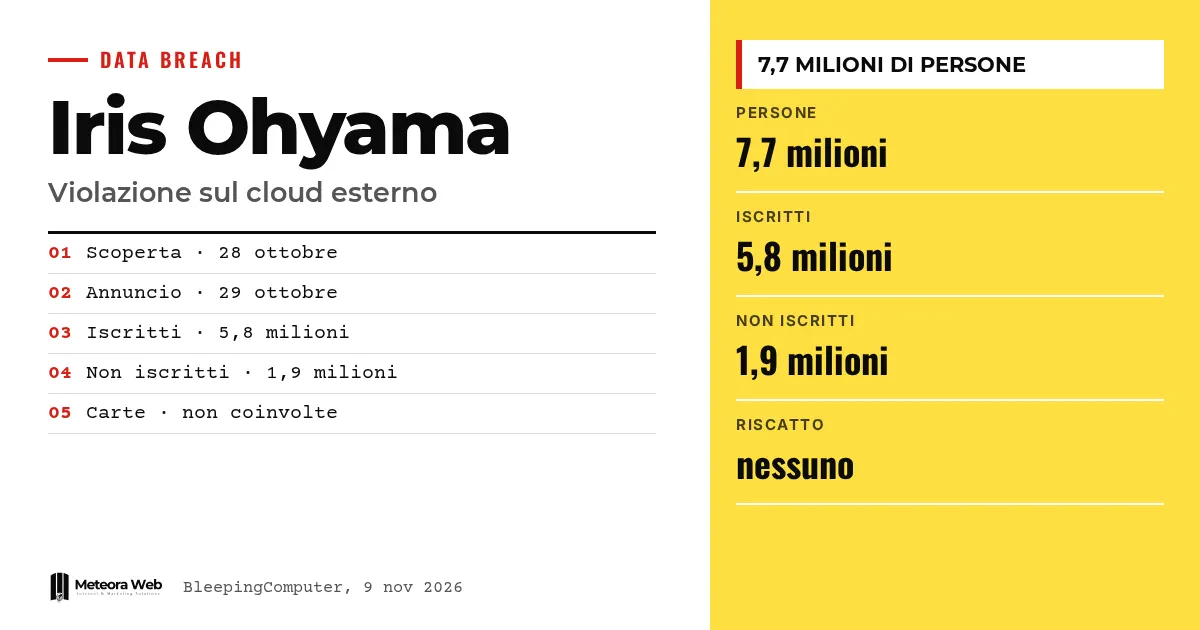
El fabricante japonés Iris Ohyama ha confirmado un acceso no autorizado a un servicio de nube externo que usa su tienda en línea Iris Plaza. Según la compañía, los datos de unos 7,7 millones de personas podrían haber quedado expuestos. El incidente se detectó el 28 de octubre y se comunicó el 29, con el sitio suspendido. Importa porque muestra hasta qué punto un proveedor de nube externo puede convertirse en el punto débil de un comercio electrónico.
Algunos términos, antes de entrar en los hechos. Nube externa es un servicio de almacenamiento gestionado por un proveedor tercero, no por la propia empresa. Hash y cifrado son formas de no guardar las contraseñas en texto claro, pero su solidez depende del método elegido. Credential stuffing es el intento de usar correos y contraseñas robados en otros servicios. Phishing es el engaño por correo, teléfono o sitios falsos para obtener datos. Ransomware es el ataque que exige un rescate; aquí no consta ninguna petición.
¿Qué ha pasado con Iris Ohyama?
Según BleepingComputer, la empresa encontró un archivo sospechoso en un servicio de nube externo de Iris Plaza. Suspendió de inmediato la tienda y los sistemas conectados, y después confirmó el acceso de terceros.
El primer aviso llegó el 29 de octubre. Una semana después se publicó un informe más detallado, como recoge TechRadar. La compañía informó a la autoridad japonesa de protección de datos y a la policía.
¿Qué datos acabaron en la nube violada?
Se habla de unos 5,8 millones entre usuarios registrados y antiguos, y de 1,9 millones de no registrados. En el caso de los registrados, los datos pueden incluir nombre, dirección, teléfono, correo electrónico, género, fecha de nacimiento y contraseña. Para los no registrados, según TechRadar, solo nombre, dirección, teléfono y correo electrónico.
Los datos varían de una persona a otra. En el caso de los antiguos usuarios, por ejemplo, no constan contraseñas almacenadas. La empresa afirma que los datos de las tarjetas de crédito no estaban en la nube afectada.
¿Están seguras las contraseñas cifradas?
No del todo. Las contraseñas de algunos usuarios estaban cifradas, pero Iris Ohyama no ha explicado con qué método. Si la protección fuera débil, alguien podría intentar romperla sin conexión, como señala TechRadar.
El riesgo real afecta a quien usa la misma contraseña en otros lugares. La empresa recomienda cambiarla también en los demás servicios. Es el mismo esquema que se vio en Chainalysis, donde la atención se centraba en los hashes de las contraseñas.
¿Sigue funcionando la tienda en línea?
El sitio de Iris Plaza sigue parado y The Register informa de que la empresa no indica cuándo volverá a estar en línea. Los envíos se retrasan y quien canceló un pedido podría tener que rechazar el paquete al recibirlo.
Las tiendas de Iris Plaza en Rakuten, Yahoo! Shopping y auPAY Market siguen activas y, por ahora, no constan afectadas. También están suspendidos los sitios de los servicios de Iris Tech Service.
Limitaciones que conviene conocer
Queda por aclarar si los datos fueron realmente copiados. Según The Register, la empresa sigue investigando y no ha determinado la extensión completa de la intrusión. No se sabe qué proveedor de nube estaba implicado ni cómo entraron los atacantes. Ningún grupo ha reivindicado el ataque, no constan peticiones de rescate y, al 5 de noviembre, no había informes de uso indebido. Las cifras podrían cambiar.
Qué cambia para quien trabaja con lo digital
Si gestionas un comercio electrónico, la nube de un proveedor debe tratarse como parte de tu perímetro de seguridad. Pregunta quién tiene acceso a los datos de tus clientes y durante cuánto tiempo los conservas. En este caso, por ejemplo, seguían almacenados también los antiguos usuarios y los compradores sin cuenta. Si tratas datos personales, conviene tener preparado el procedimiento descrito en brechas de datos y notificación RGPD para pymes. Una tienda parada durante días cuesta ventas además del daño de imagen, así que también compensa un canal de venta alternativo.
Nuestra opinión
El caso muestra un error muy extendido – dar por seguro un almacenamiento solo porque lo gestiona un proveedor. La responsabilidad frente a los clientes sigue siendo de la empresa. También llama la atención que no se diga cómo estaban protegidas las contraseñas, un detalle que los clientes necesitarían saber de inmediato. Una comunicación más precisa reduciría el riesgo. En la misma línea, tras el ataque a Smartbox, los clientes se ven obligados a adivinar qué hacer.
Preguntas frecuentes
¿Se robaron los datos de las tarjetas de crédito?
No, según la empresa. Iris Ohyama afirma que los datos de pago no se guardaban en la nube afectada. Sigue existiendo el riesgo asociado al nombre, los contactos y otros datos personales.
¿Cuántas personas están afectadas?
Hasta 7,7 millones, según la empresa. Son unos 5,8 millones entre usuarios registrados y antiguos, y 1,9 millones de no registrados. El recuento definitivo aún no está cerrado.
¿Quién atacó a Iris Ohyama?
No se sabe. La empresa dijo a BleepingComputer que no ha recibido comunicaciones directas ni peticiones de rescate. Ningún grupo ha reivindicado el ataque.
¿Qué debe hacer un cliente afectado?
Cambiar la contraseña, sobre todo si la usa en otros servicios. La empresa también advierte de correos, llamadas y sitios falsos que la suplantan. Es mejor no pulsar enlaces recibidos por mensaje.
¿Por qué un proveedor de nube es un riesgo?
Porque los datos de los clientes quedan fuera de tus sistemas. Si el proveedor o un acceso se ven comprometidos, el impacto recae en la empresa cliente. Hacen falta controles de acceso y conservar menos datos.
Qué vigilar en la investigación sobre Iris Plaza
Las próximas semanas dirán si los datos salieron realmente y qué eslabón de la cadena ha fallado.
- Comprueba si la empresa indica el proveedor de nube y el método de protección de las contraseñas.
- Sigue la fecha de reapertura de Iris Plaza y las posibles notificaciones individuales a los clientes.
- Verifica si los datos aparecen en foros criminales o en campañas de phishing.
Fuentes
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



