
 Ing. Calogero Bono
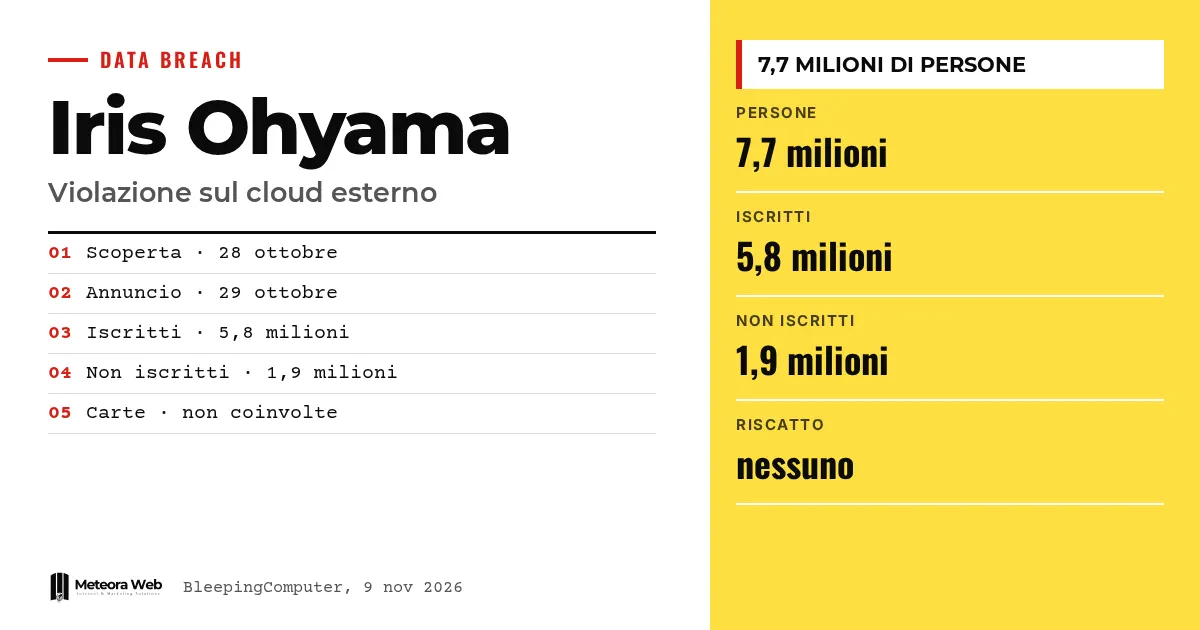
De Japanse fabrikant Iris Ohyama heeft een ongeautoriseerde toegang bevestigd tot een externe cloudservice die door zijn onlinewinkel Iris Plaza wordt gebruikt. Volgens het bedrijf kunnen de gegevens van ongeveer 7,7 miljoen mensen zijn blootgesteld. Het incident werd op 28 oktober ontdekt en op 29 oktober gemeld, en de site is offline gehaald. Het is belangrijk omdat het laat zien hoe een externe cloudleverancier het zwakke punt van een webwinkel kan worden.
Een paar termen, voordat we de feiten induiken. Externe cloud is een opslagdienst die wordt beheerd door een externe leverancier, niet door het bedrijf zelf. Hash en versleuteling zijn manieren om wachtwoorden niet in leesbare vorm op te slaan, maar de sterkte hangt af van de gekozen methode. Credential stuffing is het proberen van gestolen e-mailadressen en wachtwoorden op andere diensten. Phishing is misleiding via e-mail, telefoon of nepsites om gegevens te ontfutselen. Ransomware is een aanval die losgeld eist, hier is echter geen eis bekend.
Wat is er gebeurd bij Iris Ohyama?
Volgens BleepingComputer vond het bedrijf een verdacht bestand in een externe cloudservice van Iris Plaza. Het heeft de winkel en de aangesloten systemen meteen offline gehaald en vervolgens de toegang door derden bevestigd.
Het eerste bericht kwam op 29 oktober. Een week later volgde een gedetailleerder verslag, zoals TechRadar meldt. Het bedrijf heeft de Japanse autoriteit voor gegevensbescherming en de politie ingelicht.
Welke gegevens stonden in de gehackte cloud?
Het gaat om ongeveer 5,8 miljoen leden en oud-leden en 1,9 miljoen niet-leden. Voor leden kunnen naam, adres, telefoonnummer, e-mail, geslacht, geboortedatum en wachtwoord zijn meegenomen. Voor niet-leden gaat het volgens TechRadar alleen om naam, adres, telefoonnummer en e-mail.
De gegevens verschillen per persoon. Voor oud-leden zijn bijvoorbeeld geen wachtwoorden opgeslagen. Het bedrijf stelt dat creditcardgegevens niet in de betrokken cloud stonden.
Zijn versleutelde wachtwoorden veilig?
Niet helemaal. De wachtwoorden van sommige gebruikers waren versleuteld, maar Iris Ohyama heeft niet uitgelegd met welke methode. Als de bescherming zwak was, zou iemand kunnen proberen die offline te kraken, zoals TechRadar opmerkt.
Het echte risico betreft wie hetzelfde wachtwoord elders gebruikt. Het bedrijf raadt aan het wachtwoord ook op andere diensten te wijzigen. Het is hetzelfde patroon als dat van Chainalysis, waar de aandacht lag op de hashes van wachtwoorden.
Werkt de webwinkel nog?
De site van Iris Plaza ligt stil en The Register schrijft dat het bedrijf niet aangeeft wanneer de winkel weer open gaat. Verzendingen zijn trager en wie een bestelling annuleert, moet het pakket mogelijk bij aflevering weigeren.
De winkels van Iris Plaza op Rakuten, Yahoo! Shopping en auPAY Market blijven actief en lijken voorlopig niet betrokken. Ook de sites van Iris Tech Service zijn offline.
Beperkingen om te kennen
Nog niet duidelijk is of de gegevens daadwerkelijk zijn gekopieerd. Volgens The Register onderzoekt het bedrijf nog steeds en heeft het de omvang van de inbraak niet volledig vastgesteld. Onbekend is welke cloudleverancier betrokken was en hoe de aanvallers binnenkwamen. Geen enkele groep heeft de aanval opgeëist, er zijn geen losgeldeisen bekend en op 5 november waren er geen meldingen van misbruik. De cijfers kunnen veranderen.
Wat verandert er voor wie met digitale zaken werkt
Als je een webwinkel runt, moet je de cloud van een leverancier behandelen als onderdeel van je beveiligingsperimeter. Vraag wie toegang heeft tot klantgegevens en hoe lang je ze bewaart. Hier blijken bijvoorbeeld ook oud-leden en kopers zonder account nog opgeslagen te zijn. Als je persoonsgegevens verwerkt, is het verstandig de procedure klaar te hebben die wordt beschreven in datalek en GDPR-melding voor het mkb. Een winkel die dagenlang stilligt, kost behalve omzet ook reputatie, dus een alternatief verkoopkanaal is zinvol.
Ons oordeel
Deze zaak laat een veelvoorkomende fout zien – denken dat een archief veilig is omdat het bij een leverancier staat. De verantwoordelijkheid voor klanten blijft bij het bedrijf. Opvallend is ook dat niet wordt gezegd hoe de wachtwoorden beschermd waren, terwijl klanten dat meteen zouden willen weten. Een preciezere communicatie zou het risico verkleinen. Op dezelfde lijn – na de aanval op Smartbox moeten klanten raden wat ze moeten doen.
Veelgestelde vragen
Zijn creditcardgegevens gestolen?
Volgens het bedrijf niet. Iris Ohyama stelt dat betalingsgegevens niet in de betrokken cloud stonden. Het risico blijft bestaan voor naam, contactgegevens en andere persoonsgegevens.
Hoeveel mensen zijn getroffen?
Volgens het bedrijf tot 7,7 miljoen. Dat zijn ongeveer 5,8 miljoen leden en oud-leden en 1,9 miljoen niet-leden. Het definitieve aantal is nog niet vastgesteld.
Wie heeft Iris Ohyama aangevallen?
Dat is onbekend. Het bedrijf heeft tegenover BleepingComputer gezegd geen directe berichten en geen losgeldeisen te hebben ontvangen. Geen enkele groep heeft de aanval opgeëist.
Wat moet een getroffen klant doen?
Het wachtwoord wijzigen, vooral als je het ook elders gebruikt. Het bedrijf waarschuwt ook voor e-mails, telefoontjes en nepsites die het bedrijf nabootsen. Klik liever niet op links die je via een bericht ontvangt.
Waarom is een cloudleverancier een risico?
Omdat de klantgegevens buiten je eigen systemen staan. Als de leverancier of de toegang wordt gecompromitteerd, treft de schade het klantbedrijf. Nodig zijn toegangscontroles en minder opgeslagen gegevens.
Waar je op moet letten bij het onderzoek naar Iris Plaza
De komende weken zal blijken of de gegevens echt zijn uitgelekt en welke schakel in de keten het heeft begeven.
- Controleer of het bedrijf de cloudleverancier en de manier van wachtwoordbeveiliging bekendmaakt.
- Volg de datum van heropening van Iris Plaza en eventuele individuele meldingen aan klanten.
- Controleer of de gegevens opduiken op criminele fora of in phishingcampagnes.
Bronnen
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



