
 Ing. Calogero Bono
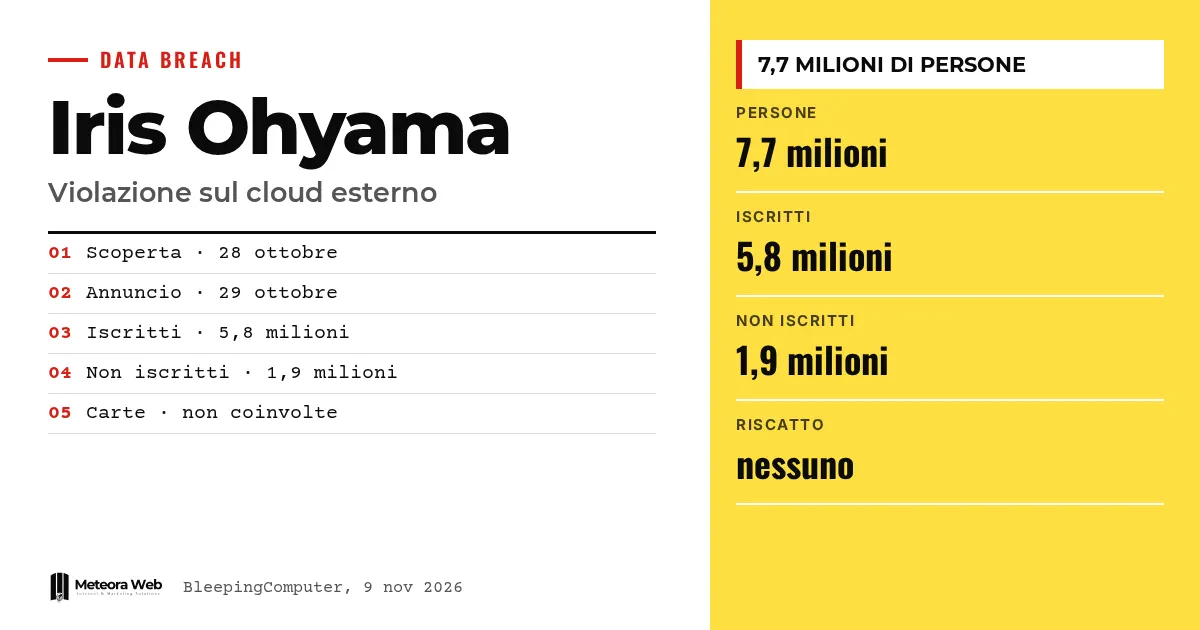
Японский производитель Iris Ohyama подтвердил несанкционированный доступ к внешнему облачному сервису, которым пользуется его интернет-магазин Iris Plaza. По словам компании, данные примерно 7,7 миллиона человек могли быть раскрыты. Инцидент обнаружили 28 октября и сообщили о нем 29-го, после чего сайт приостановили. Это важно, потому что показывает, насколько облачный провайдер третьей стороны может стать слабым местом любого интернет-магазина.
Несколько терминов, прежде чем перейти к фактам. Внешнее облако — это сервис хранения данных, которым управляет сторонний поставщик, а не сама компания. Хеш и шифрование позволяют не хранить пароли в открытом виде, но надежность зависит от выбранного метода. Credential stuffing — попытка использовать украденные почты и пароли на других сервисах. Фишинг — обман через письма, звонки или поддельные сайты, чтобы выманить данные. Ransomware — атака с требованием выкупа, в этом случае никаких требований не зафиксировано.
Что произошло с Iris Ohyama?
По данным BleepingComputer, компания обнаружила подозрительный файл во внешнем облачном сервисе Iris Plaza. Она сразу приостановила работу магазина и связанных систем, а затем подтвердила стороннее вмешательство.
Первое оповещение поступило 29 октября. Неделю спустя появился более подробный отчет, как пишет TechRadar. Компания уведомила японское агентство по защите данных и полицию.
Какие данные оказались в взломанном облаке?
Речь идет примерно о 5,8 миллиона подписчиков и бывших подписчиков и 1,9 миллиона незарегистрированных пользователей. Для подписчиков могут быть затронуты имя, адрес, телефон, email, пол, дата рождения и пароль. Для незарегистрированных, по данным TechRadar, — только имя, адрес, телефон и email.
Состав данных различается от человека к человеку. Например, у бывших подписчиков пароли не сохранялись. Компания заявляет, что данные банковских карт в затронутом облаке не хранились.
Защищены ли зашифрованные пароли?
Не полностью. Пароли части пользователей были зашифрованы, но Iris Ohyama не объяснила, каким методом. Если защита слабая, кто-то может попытаться подобрать их офлайн, как отмечает TechRadar.
Реальный риск касается тех, кто использует тот же пароль в других местах. Компания советует сменить его и на других сервисах. Та же схема описана в материале Chainalysis, где основное внимание уделялось хешам паролей.
Работает ли интернет-магазин?
Сайт Iris Plaza остается закрытым, и The Register пишет, что компания не сообщает, когда он вернется. Доставка идет медленнее, а тем, кто отменил заказ, возможно придется отказаться от посылки при получении.
Магазины Iris Plaza на Rakuten, Yahoo! Shopping и auPAY Market продолжают работать и пока не затронуты. Также приостановлены сайты сервисов Iris Tech Service.
Ограничения, которые стоит знать
Пока неясно, были ли данные действительно скопированы. По сообщению The Register, компания все еще расследует инцидент и не установила полный масштаб взлома. Не известно, какой облачный провайдер был задействован и как злоумышленники получили доступ. Никакая группа не взяла на себя ответственность за атаку, требований выкупа не поступало, а на 5 ноября сообщений о злоупотреблениях не было. Цифры могут измениться.
Что это меняет для тех, кто работает в цифровой сфере
Если ты управляешь интернет-магазином, облако поставщика нужно считать частью своего периметра безопасности. Спроси, кто имеет доступ к данным клиентов и как долго они хранятся. Здесь, например, в архиве остались и бывшие подписчики, и покупатели без аккаунта. Если ты обрабатываешь персональные данные, стоит заранее подготовить процедуру, описанную в уведомлении об утечке данных и GDPR для малого бизнеса. Магазин, простаивающий несколько дней, теряет продажи и репутацию, поэтому имеет смысл иметь запасной канал продаж.
Наше мнение
Этот случай показывает распространенную ошибку – считать архив безопасным только потому, что он у стороннего поставщика. Ответственность перед клиентами остается за компанией. Также настораживает, что не сказано, как были защищены пароли, а это важная деталь для клиентов. Более точная коммуникация снизила бы риски. Похожая ситуация была после атаки на Smartbox, где клиенты вынуждены были гадать, что делать.
Часто задаваемые вопросы
Украдены ли данные банковских карт?
Нет, по словам компании. Iris Ohyama заявляет, что платежная информация не хранилась в затронутом облаке. Но остается риск, связанный с именем, контактами и другими персональными данными.
Сколько людей затронуто?
До 7,7 миллиона, по данным компании. Это примерно 5,8 миллиона подписчиков и бывших подписчиков и 1,9 миллиона тех, кто не был зарегистрирован. Окончательный подсчет еще не завершен.
Кто атаковал Iris Ohyama?
Неизвестно. Компания сообщила BleepingComputer, что прямых обращений и требований выкупа не получала. Никакая группа не взяла на себя ответственность за атаку.
Что должен сделать затронутый клиент?
Сменить пароль, особенно если используешь его и в других местах. Компания также предупреждает о письмах, звонках и поддельных сайтах, которые ее имитируют. Лучше не переходить по ссылкам из сообщений.
Почему облачный провайдер — это риск?
Потому что данные клиентов хранятся вне твоих систем. Если провайдер или доступ к нему скомпрометированы, последствия ложатся на компанию-клиента. Нужны контроль доступа и хранение меньшего объема данных.
На что смотреть в расследовании по Iris Plaza
Ближайшие недели покажут, действительно ли данные утекли и какое звено цепочки не выдержало.
- Проверь, называет ли компания облачного провайдера и способ защиты паролей.
- Следи за датой возобновления работы Iris Plaza и возможными персональными уведомлениями клиентам.
- Проверь, появляются ли данные на криминальных форумах или в фишинговых кампаниях.
Источники
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



