Ing. Calogero Bono
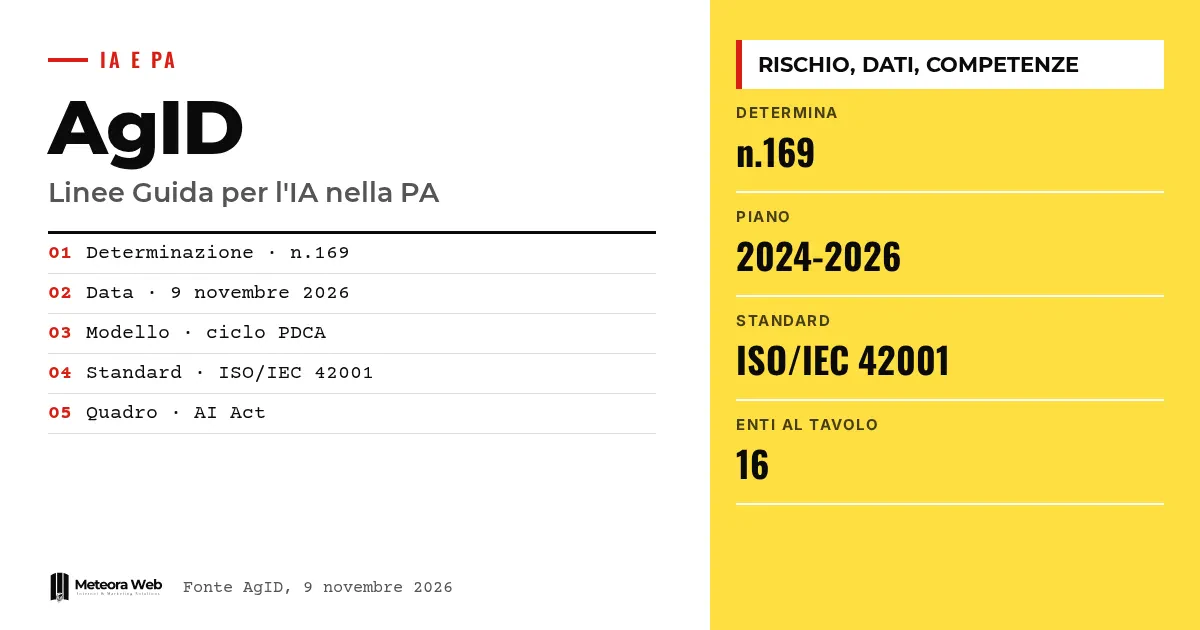
イタリアのデジタル庁(AgID)は、2026年11月9日付の決定第169号により、公共部門におけるAI導入のガイドラインを採用しました。この文書は「2024-2026年PA情報化三か年計画」に盛り込まれたものです。欧州と国内の規則を守りながら、各部署や機関がAIシステムを導入するための実務的な指針を示します。公共部門と取引する事業者や開発者にも関わる内容です。
用語の確認,本題に入る前に AI Actは、AIシステムをリスクレベルごとに分類する欧州の規則です。PDCAはPlan-Do-Check-Actの略で、四つの段階を繰り返す継続的改善の手法です。ISO/IEC 42001はAIマネジメントシステムの国際規格です。UTDは各行政機関に置かれたデジタル移行推進室を指します。Poisoningとevasionは、学習データを汚染したりモデルを欺いたりする攻撃です。
AgIDのAIガイドラインとは何ですか?
AgIDによれば、これはAI技術を行政機関が責任をもって、効果的かつ適切に利用するための支援文書です。デジタル行政法典(CAD)第71条に定められた手続きに沿って作成されました。
欧州と国内の法的枠組みを取り入れ、法令遵守と組織への影響について指針を示しています。背景を知りたい方は、当サイトのEU AI Act入門もご覧ください。
誰が文書の作成に関わりましたか?
この文書は三か年計画の協議テーブルで作成されました。参加機関は、ACN、ANAC、ANCI、地方自治体会議、Consip、公務員省、デジタル移行推進局、INAIL、INPS、ISTAT、IPZS、MEF、MIMIT、PagoPA、UPIです。
中央官庁、公的機関、地方自治体が一緒に関わっていることから、非常に異なるレベルの組織で適用されることを想定した文書だと考えられます。これは筆者の読み取りであり、情報源にそのような記述はありません。
行政機関はどのようにリスクを分類するのですか?
行政機関は、AIシステムをAI Actのリスクレベルに従って分類することが求められています。そのうえで、特に高リスクのソリューションについて、透明性、人による監視、責任に関する要件を適用しなければなりません。
導入モデルはPDCAサイクルとISO/IEC 42001の規格に基づき、組織や技術の成熟度を測る自己評価ツールを使います。ソフトウェアを開発する方は、当サイトの開発者向けAI Actの義務に関する解説も参考になるでしょう。
データ、セキュリティ、人材については何が定められていますか?
データ管理は、信頼できるシステムのための不可欠な前提条件とされています。文書は、正確性、一貫性、完全性、最新性という四つの原則を挙げ、evasion、poisoning、プライバシー侵害、abuse攻撃に対するサイバーセキュリティ対策と組み合わせています。
人的側面では、人間中心のAIモデルを推進し、倫理行動規範、デジタルリテラシーへの投資、UTDにいる専門人材の活用を求めています。技術面では、jailbreakとprompt injectionの解説も役立つでしょう。
知っておくべき制約
この記事の情報源はAgIDの公式発表であり、ガイドラインの全文はここでは分析していません。導入に伴う期限、制裁、経済的な支援策がどうなるかは分かっていません。今後の入札で事業者に求められる内容がどう変わるかも明確ではありません。次期の三か年計画で改訂される可能性もあります。
デジタル分野で働く人への影響
自治体や公的機関に software やサービスを提供しているなら、リスク分類、文書化、データ品質に関する要求が出てくると考えてください。AI向けの人による監視の仕組みや、固有のセキュリティ対策を準備しておくと安心です。個人事業主にも同じ考え方が当てはまり、中小企業向けのAI活用ガイドは無駄なく始めるための参考になります。オーダーメイドのシステムを設計する人は、最初からデータと追跡可能性を考える必要があるでしょう。
編集部の見解
この文書は、技術より先にデータと人材を重視している点で正しい方向に進んでいます。懸念は、小規模な機関にとって単なる手続きのチェックリストに終わることです。人員が少なく、専門的な研修を受けた職員も限られているためです。PDCAサイクルは、誰かが実際に確認する時間を持って初めて機能します。資源と研修がなければ、コンプライアンスは書類上の作業になってしまうおそれがあります。
よくある質問
ガイドラインを採用したのは誰ですか?
イタリアのデジタル庁(AgID)です。決定第169号(2026年11月9日付)によるもので、2024-2026年PA情報化三か年計画に盛り込まれていました。
対象は誰ですか?
AIシステムを導入する公共部門の機関です。法令遵守と組織への影響について実務的な指針を示しています。
公共部門はリスクについて何をすべきですか?
AI Actに基づいてAIシステムを分類しなければなりません。高リスクのシステムには、透明性、人による監視、責任の明確化が求められます。
PDCAサイクルとは何ですか?
Plan-Do-Check-Actという四段階の継続的改善モデルです。ガイドラインはこれをISO/IEC 42001の規格や自己評価ツールと組み合わせています。
どのようなセキュリティ上の脅威が挙げられていますか?
Evasion、poisoning、プライバシー侵害、abuse攻撃です。文書はデータ品質と組み合わせたサイバーセキュリティ対策でこれらに対応しています。
AgIDガイドライン採用後に注目すべき点
文書は採用されましたが、本当の試金石は各機関での運用です。今後数週間で注目したい点が三つあります。
- AgIDが公開する全文を読み、自分の仕事に関わる要件に印を付けてください。
- 今後の公共入札がガイドラインやISO/IEC 42001を引用しているか確認してください。
- UTDの動きを見守ってください。技術面での主な窓口になるはずです。