
 Ing. Calogero Bono
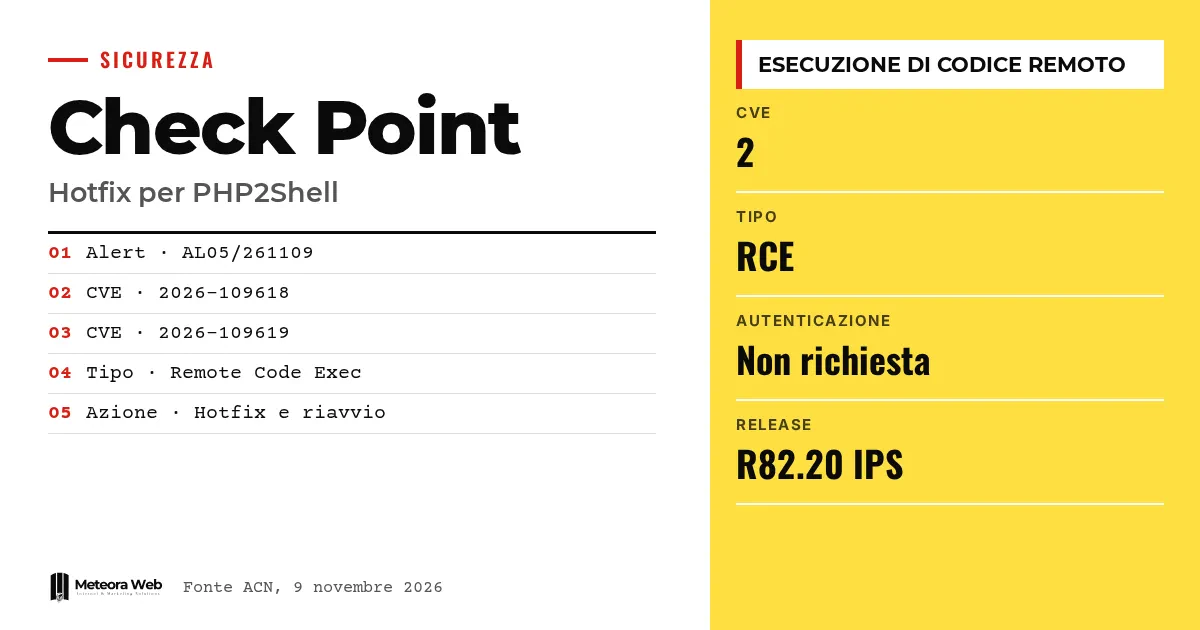
2026年11月9日、ACNのCSIRT Italiaは、重大な脆弱性PHP2Shellに関するCheck PointのアップデートについてアラートAL05/261109を公表しました。対象はFirewall、Cloud Firewall、Security Gateway、Spark Firewallです。認証のないリモートの攻撃者が、デバイス上で任意のコードを実行できる可能性があります。ネットワークを守るはずの境界機器が対象となるため、重要な情報です。
事実に入る前に、いくつかの用語を確認しましょう。 PHP2Shellは、製品に組み込まれたPHPランタイムの2つの脆弱性、CVE-2026-109618とCVE-2026-109619に付けられた名称です。Remote Code Executionは、デバイス上でリモートからコマンドを実行することを意味します。ホットフィックスは、特定のバージョン向けにベンダーが提供する修正です。EoSは、サポート終了のバージョンを示し、ベンダーが修正を提供しない場合があります。IPSは、悪意があると判断されたトラフィックを遮断するシステムです。
ACNはPHP2Shellについて何を発表したか
ACNのアラートは、同じ脆弱性に関する過去3件の通知(AL07/261021、AL01/261025、AL10/261028)に続くものです。今回、Check Pointは自社製品への影響、ホットフィックスと緩和策をまとめた告知を公開しました。
ベンダーによれば、攻撃は機器が公開しているWebインターフェースへの細工されたリクエストを経由して行われます。ACNはまた、攻撃手法に関する技術情報が公開されていることを指摘し、迅速な対応を求めています。
影響を受ける製品と機能は何か
以下の機能のうち少なくとも1つを使用している製品が影響を受けます。
- Mobile Access Portal(Sparkを除く)
- SSL Network Extenderを使用するRemote Access VPN(Sparkを除く)
- SAML Realm認証を有効にしたRemote Access VPN
- 有効化されたIdentity Awareness Captive Portal
- UserCheck Portal
- Zero Phishing
Firewall、Cloud Firewall、Security Gatewayでは、R81.20、R82、R82.10、R82.20に加え、R80からR81.10までの複数のEoSリリースが対象です。Spark FirewallではR81.10.xとR82.00.xが対象で、サポートが終了したR77.20.xとR80.20.xも含まれます。
脆弱ではないものは何か
Check Pointは、Security Management ServerとLog Serverは脆弱ではないと明言しています。Check Point PortalとSaaSサービスも、すでにアップデートされているとのことです。またベンダーは、自社製品がCVE-2026-115560の影響を受けないとも述べています。
これらのコンポーネントのみを使用している、あるいは列挙された機能を一つも使用していない場合、リスクは異なります。ただし、有効になっている機能によって対象が変わるため、機器ごとに確認が必要です。
ホットフィックスと緩和策の適用方法
ACNはベンダーに沿って、次の手順を示しています。
- 影響を受けるすべての機器に、使用中のバージョン向けのホットフィックスを適用する。
- 以前に手動の緩和策を適用していた場合は、まず$CPDIR/web/Apache/conf/cp-httpd.confファイルへの変更を取り消す。
- インストール完了後に機器を再起動する。
- すぐにアップデートできない場合は、告知の「Mitigation」セクションにある一時的な緩和策を使用する。
R82.20には組み込みの保護機能「PHP Remote Code Execution」があり、Check PointはHTTPS Inspectionがなく、IPSモジュールを有効にしていない場合でも効果があるとしています。ただし、これがホットフィックスの代わりになるわけではありません。
知っておくべき制約
ACNのアラートはベンダーの告知内容を要約したもので、イタリア国内で観測された攻撃については記述していません。影響を受ける機器の数も分かっていません。EoSのバージョンについては、ベンダーがホットフィックスを提供しない可能性があり、その場合は状況が変わるかもしれません。詳細な手順はCheck Pointの告知で確認する必要がありますが、その告知は今回の参照元には含まれていません。
デジタル分野で働く人にとっての影響
企業ネットワークを管理している、またはその管理を委託している場合、まず確認すべきは、ファイアウォールで稼働しているバージョンと有効になっている機能です。VPNやCaptive Portalのポータルは、選択によってインターネットに公開されていることが多いものです。サーバーとホスティングの管理を担当する方にとっても、外部から到達可能なものを迅速に更新するという点では同じ課題です。この件は、PHP2Shellとともに攻撃を受けたFragnesiaの事例も思い起こさせます。サポートが終了した機器は、交換計画を立てておく必要があります。
編集部の見解
最も厄介なのは、EoSバージョンの一覧が長く、古いものが多い点です。何年も本番環境に放置されたファイアウォールは、どのホットフィックスでも解決できないリスクです。また、この脆弱性がフィルタリングのエンジンではなく、Webインターフェースで使われる付属的なPHPにあることも気がかりです。ファイアウォールは一枚岩のように考えられがちですが、管理画面やアクセス経路といった攻撃面があり、それらにも目を配る必要があります。セキュリティ製品のベンダーは、初期設定でこうした攻撃面を外部に晒さないようにすべきです。
よくある質問
PHP2Shellの脆弱性とは何ですか?
CVE-2026-109618とCVE-2026-109619という、Check Pointの一部製品に組み込まれたPHPランタイムの重大な脆弱性です。認証のないリモートの攻撃者が、ファイアウォール上でコードを実行できる可能性があります。
どのCheck Point製品が影響を受けますか?
Firewall、Cloud Firewall、Security Gateway、Spark Firewallのうち、Mobile Access Portal、SAMLによるVPN、Captive Portal、UserCheck、Zero Phishingなどの機能を使用しているものです。Security Management ServerとLog Serverは脆弱ではないとされています。
今すぐ何をすべきですか?
使用しているバージョン向けのホットフィックスを適用し、機器を再起動してください。すぐに適用できない場合は、Check Pointの告知にある一時的な緩和策を実施してください。以前に手動の緩和策を適用していた場合は、ホットフィックスの前にそれを取り除いてください。
R82.20は既に保護されていますか?
IPSの「PHP Remote Code Execution」という組み込みの保護機能があり、ベンダーはHTTPS Inspectionがなくても有効だと説明しています。ただし、ホットフィックスの代わりにはならないとACNは注意しています。
サポートが終了したバージョンはどうなりますか?
EoSのバージョンについては、ベンダーがホットフィックスを提供しない可能性があります。その場合は一時的な緩和策を続けるとともに、中期的にはサポート対象のバージョンへの移行が必要です。
公開されているファイアウォールについて、今後数週間で確認すべきこと
今回のアラートはPHP2Shellに関するACNからの4件目の通知であり、この件はまだ終わっていません。今後の動向を追う価値があります。
- 既に3件あるため、ACNがアラートを更新するかどうか確認してください。
- 使用中のEoSバージョンにホットフィックスが提供されるのか、交換が必要なのかをベンダーに確認してください。
- ホットフィックスの適用後は、手動で変更した設定ファイルが元に戻されているか、サービスが正常に動作しているかを確認してください。



