
 Ing. Calogero Bono
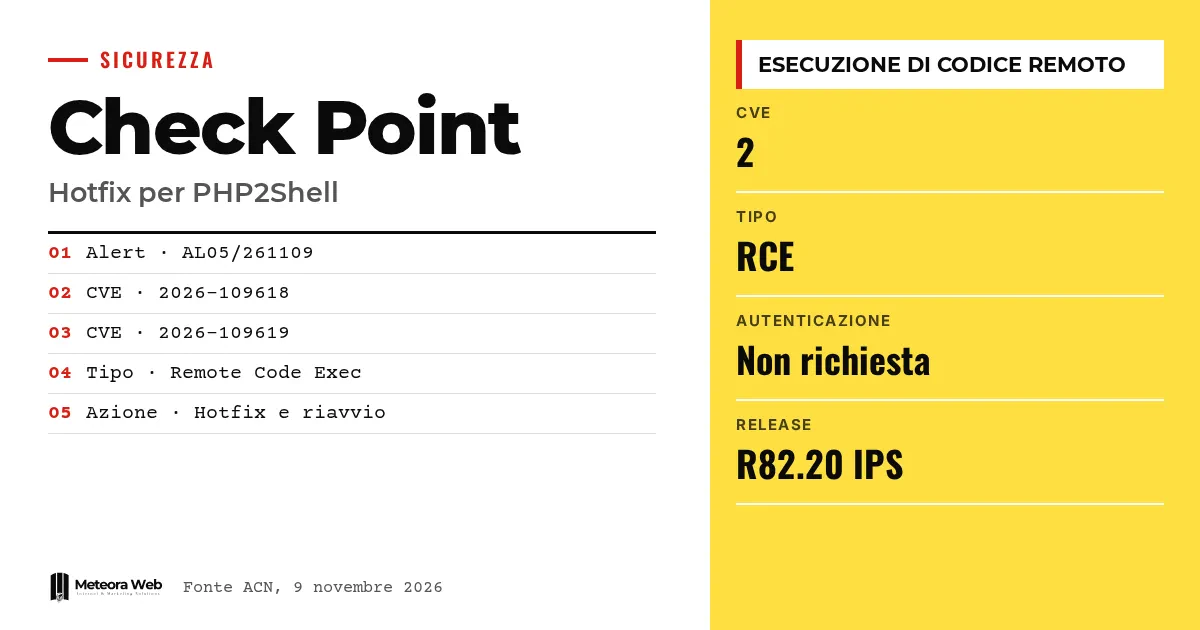
9 listopada 2026 roku CSIRT Italia, działający przy ACN, opublikował alert AL05/261109 o aktualizacjach Check Point dla krytycznych podatności znanych jako PHP2Shell. Dotyczą one Firewall, Cloud Firewall, Security Gateway i Spark Firewall. Zdalny atakujący bez uwierzytelnienia mógłby wykonać dowolny kod na urządzeniu. Ma to znaczenie, bo mówimy o urządzeniach brzegowych, czyli tych, które powinny chronić sieć firmy.
Kilka pojęć, zanim przejdziemy do faktów. PHP2Shell to nazwa nadana dwóm podatnościom, CVE-2026-109618 i CVE-2026-109619, w środowisku uruchomieniowym PHP zintegrowanym z produktami. Remote Code Execution oznacza wykonanie poleceń na urządzeniu zdalnie. Hotfix to poprawka wydana przez producenta dla konkretnej wersji. EoS oznacza wersję wycofaną z supportu, dla której producent może nie wydać poprawek. IPS to system blokujący ruch uznany za złośliwy.
Co ACN zgłosił w sprawie PHP2Shell?
Alert ACN następuje po trzech wcześniejszych komunikatach o tych samych podatnościach (AL07/261021, AL01/261025 i AL10/261028). Teraz Check Point opublikował biuletyn o wpływie na swoje produkty, z poprawkami i środkami zaradczymi.
Według producenta wykorzystanie polega na spreparowanych żądaniach kierowanych do interfejsów webowych wystawionych przez urządzenia. ACN przypomina też, że informacje techniczne o wykorzystaniu są publicznie dostępne, dlatego apeluje o szybką reakcję.
Jakie produkty i funkcje są dotknięte?
Dotknięte są produkty, które korzystają przynajmniej z jednej z tych funkcji.
- Mobile Access Portal (nie dotyczy Spark)
- Remote Access VPN z SSL Network Extender (nie dotyczy Spark)
- Remote Access VPN z włączonym uwierzytelnianiem SAML Realm
- Identity Awareness Captive Portal włączony
- UserCheck Portal
- Zero Phishing
W przypadku Firewall, Cloud Firewall i Security Gateway chodzi o wersje R81.20, R82, R82.10 i R82.20, a także kilka wydań EoS od R80 do R81.10. Dla Spark Firewall mowa o R81.10.x i R82.00.x oraz o wycofanych z supportu R77.20.x i R80.20.x.
Co nie jest podatne?
Check Point zaznaczył, że Security Management Server i Log Server nie są podatne. Tak samo jest z usługami Check Point Portal i SaaS, które są już zaktualizowane. Producent zadeklarował też, że jego produkty nie są dotknięte podatnością CVE-2026-115560.
Kto korzysta tylko z tych komponentów albo żadnej z wymienionych funkcji, ma więc inną ekspozycję. Trzeba to jednak sprawdzić na każdym urządzeniu osobno, bo lista zależy od tego, co jest włączone.
Jak zastosować poprawki i środki zaradcze?
ACN, zgodnie z producentem, wskazuje następujące kroki.
- Zainstalować poprawkę dla swojej wersji na wszystkich dotkniętych systemach.
- Jeśli wcześniej zastosowałeś ręczne zabezpieczenie, najpierw usuń zmiany w pliku $CPDIR/web/Apache/conf/cp-httpd.conf.
- Po instalacji zrestartować urządzenie.
- Jeśli nie możesz zaktualizować od razu, użyj tymczasowych środków z sekcji „Mitigation” biuletynu.
Wersje R82.20 mają wbudowane zabezpieczenie, IPS „PHP Remote Code Execution”, które Check Point uznaje za skuteczne także bez HTTPS Inspection i bez włączania modułu IPS. Mimo to nie zastępuje ono poprawki.
Ograniczenia, o których warto wiedzieć
Alert ACN podsumowuje biuletyn producenta i nie opisuje ataków zaobserwowanych we Włoszech. Nie wiemy, ile urządzeń jest narażonych. Dla wersji EoS producent może nie wydać żadnej poprawki, więc w ich przypadku obraz może się zmienić. Szczegółowe instrukcje znajdują się w biuletynie Check Point, którego nie uwzględniono wśród źródeł tego tekstu.
Co zmienia się dla osób pracujących z technologią
Jeśli zarządzasz sieciami firmowymi albo powierzasz ich obsługę komuś innemu, pierwsza rzecz to wiedzieć, jaka wersja działa na firewallach i które funkcje są włączone. Portale VPN i Captive Portal są często celowo wystawione do internetu. Dla osób zajmujących się zarządzanymi serwerami i hostingiem temat jest ten sam – szybko aktualizować to, co jest dostępne z zewnątrz. Sprawa przypomina też przypadek Fragnesii, atakowanej równocześnie z PHP2Shell. Jeśli urządzenie jest wycofane z supportu, trzeba zaplanować jego wymianę.
Nasza opinia
Najbardziej niewygodne jest to, że lista wersji EoS jest długa i obejmuje stare wydania. Firewall zapomniany w produkcji przez lata to ryzyko, którego żadna poprawka nie usunie. Warto też zauważyć, że podatność tkwi w komponencie pomocniczym, czyli w PHP interfejsów webowych, a nie w silniku filtrowania. Firewall często traktujemy jak monolit, a ma on powierzchnie zarządzania i dostępu, o które trzeba dbać. Dostawcy zabezpieczeń powinni domyślnie ograniczać ich ekspozycję.
Najczęstsze pytania
Czym są podatności PHP2Shell?
To dwie krytyczne luki, CVE-2026-109618 i CVE-2026-109619, w środowisku PHP zintegrowanym z niektórymi produktami Check Point. Mogłyby pozwolić zdalnemu atakującemu bez uwierzytelnienia wykonać kod na firewallu.
Jakie produkty Check Point są dotknięte?
Firewall, Cloud Firewall, Security Gateway i Spark Firewall, które korzystają z funkcji takich jak Mobile Access Portal, VPN z SAML, Captive Portal, UserCheck lub Zero Phishing. Security Management Server i Log Server nie są podatne.
Co mam zrobić od razu?
Zainstaluj poprawkę dla swojej wersji i zrestartuj urządzenie. Jeśli nie możesz, zastosuj tymczasowe środki z biuletynu Check Point. Jeśli wcześniej wprowadziłeś ręczne zabezpieczenie, usuń je przed instalacją poprawki.
Czy R82.20 jest już chroniony?
Ma wbudowane zabezpieczenie, IPS „PHP Remote Code Execution”, które producent uznaje za skuteczne także bez HTTPS Inspection. Nie zastępuje ono jednak poprawki, zaznacza ACN.
A wersje, które nie są już wspierane?
W przypadku wersji EoS producent może nie wydać żadnej poprawki. Wtedy pozostają tymczasowe środki zaradcze i, w średnim terminie, przejście na wspieraną wersję.
Na co zwrócić uwagę w najbliższych tygodniach przy wystawionych firewallach
Alert to czwarty komunikat ACN o PHP2Shell, więc sprawa nie jest zamknięta. Warto śledzić jej rozwój.
- Sprawdzaj, czy ACN publikuje nowe aktualizacje alertu, skoro dotychczasowych jest już trzy.
- Zapytaj dostawcę, czy wersje EoS, których używasz, dostaną poprawkę, czy trzeba je wymienić.
- Po instalacji poprawki sprawdź, czy ręczne zmiany w pliku konfiguracyjnym zostały usunięte, a usługi działają prawidłowo.



