
 Ing. Calogero Bono
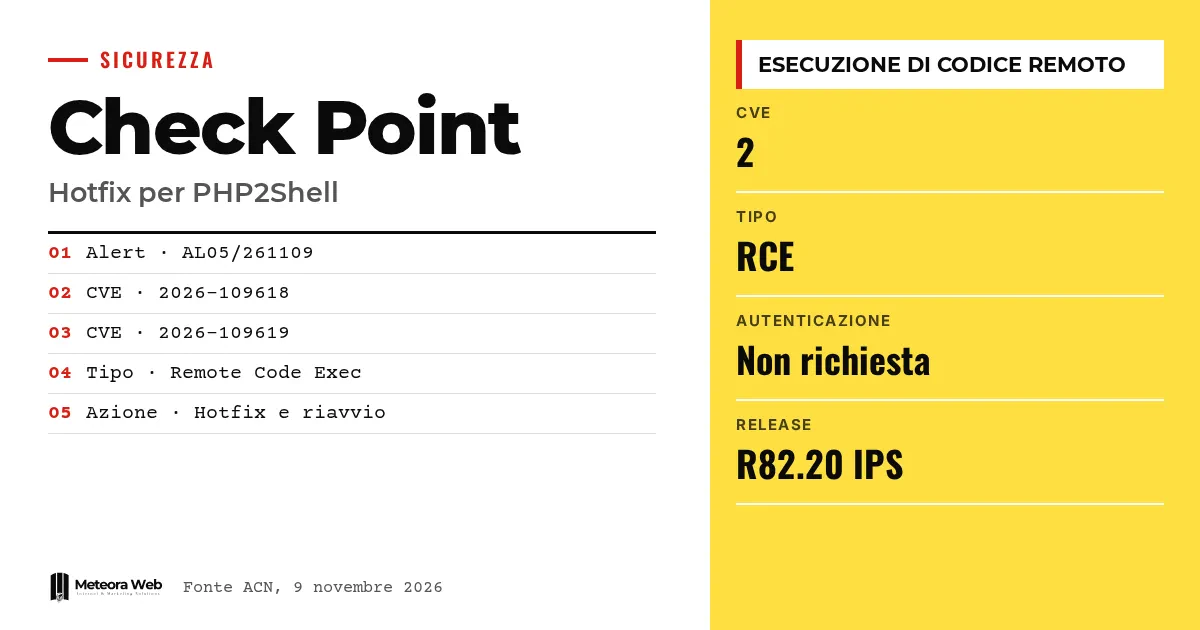
9 नवंबर 2026 को ACN के CSIRT Italia ने अलर्ट AL05/261109 जारी किया, जिसमें Check Point के उन अपडेट की बात है जो PHP2Shell नाम की गंभीर कमज़ोरियों को ठीक करते हैं। ये Firewall, Cloud Firewall, Security Gateway और Spark Firewall को प्रभावित करती हैं। कोई भी रिमोट और बिना प्रमाणीकरण वाला हमलावर डिवाइस पर मनमाना कोड चला सकता है। यह मायने रखता है क्योंकि ये नेटवर्क के perimeter वाले उपकरण हैं, जिन्हें कंपनी के नेटवर्क की रक्षा करनी चाहिए।
कुछ शब्द, तथ्यों में जाने से पहले। PHP2Shell उन दो कमज़ोरियों का नाम है, CVE-2026-109618 और CVE-2026-109619, जो उत्पादों में लगे PHP runtime में हैं। Remote Code Execution का अर्थ है डिवाइस पर दूर से कमांड चलाना। Hotfix किसी खास संस्करण के लिए निर्माता द्वारा जारी किया गया सुधार है। EoS उस संस्करण को कहते हैं जिसका समर्थन समाप्त हो चुका है, इसलिए वेंडर उसके लिए सुधार जारी नहीं कर सकता। IPS वह प्रणाली है जो दुर्भावनापूर्ण माने गए ट्रैफ़िक को रोकती है।
ACN ने PHP2Shell के बारे में क्या बताया?
ACN का अलर्ट उन्हीं कमज़ोरियों पर पिछली तीन सूचनाओं (AL07/261021, AL01/261025 और AL10/261028) के बाद आया है। अब Check Point ने अपने उत्पादों पर प्रभाव, हॉटफ़िक्स और बचाव के उपायों पर बुलेटिन जारी किया है।
वेंडर के अनुसार, हमला डिवाइसों के उजागर वेब इंटरफ़ेस पर विशेष रूप से गढ़े गए अनुरोधों से होता है। ACN यह भी याद दिलाता है कि शोषण से जुड़ी तकनीकी जानकारी सार्वजनिक रूप से उपलब्ध है, इसलिए तेज़ी से कार्रवाई ज़रूरी है।
कौन से उत्पाद और फ़ंक्शन प्रभावित हैं?
प्रभावित वे उत्पाद हैं जो इनमें से कम से कम एक फ़ंक्शन इस्तेमाल करते हैं।
- Mobile Access Portal (Spark को छोड़कर)
- SSL Network Extender वाला Remote Access VPN (Spark को छोड़कर)
- सक्षम SAML Realm प्रमाणीकरण वाला Remote Access VPN
- सक्षम Identity Awareness Captive Portal
- UserCheck Portal
- Zero Phishing
Firewall, Cloud Firewall और Security Gateway के लिए संस्करण R81.20, R82, R82.10 और R82.20 हैं, साथ ही R80 से R81.10 तक के कई EoS रिलीज़। Spark Firewall के लिए R81.10.x और R82.00.x की बात है, और R77.20.x व R80.20.x समर्थन से बाहर हैं।
क्या प्रभावित नहीं है?
Check Point ने स्पष्ट किया है कि Security Management Server और Log Server में कमज़ोरी नहीं पाई गई। यही बात Check Point Portal और SaaS सेवाओं पर भी लागू होती है, जो पहले से अपडेट हैं। वेंडर ने यह भी कहा है कि उसके उत्पाद CVE-2026-115560 से प्रभावित नहीं हैं।
जो लोग केवल ये घटक इस्तेमाल करते हैं, या ऊपर सूचीबद्ध कोई फ़ंक्शन नहीं चलाते, उनका जोखिम अलग है। फिर भी हर डिवाइस को अलग-अलग जाँचना होगा, क्योंकि सूची इस पर निर्भर है कि क्या सक्रिय है।
हॉटफ़िक्स और बचाव कैसे लागू करें?
ACN, वेंडर के अनुरूप, ये चरण सुझाता है।
- प्रभावित सभी सिस्टमों पर अपने संस्करण का हॉटफ़िक्स लगाएँ।
- अगर पहले मैन्युअल बचाव लागू किया था, तो पहले $CPDIR/web/Apache/conf/cp-httpd.conf फ़ाइल के बदलाव हटाएँ।
- इंस्टॉलेशन पूरा होने पर डिवाइस रीस्टार्ट करें।
- अगर तुरंत अपडेट न कर सकें, तो बुलेटिन के "Mitigation" भाग के अस्थायी उपाय अपनाएँ।
R82.20 संस्करणों में अंतर्निहित सुरक्षा है, IPS "PHP Remote Code Execution", जिसे Check Point HTTPS Inspection और IPS मॉड्यूल सक्षम किए बिना भी प्रभावी बताता है। फिर भी यह हॉटफ़िक्स की जगह नहीं लेता।
ध्यान रखने योग्य सीमाएँ
ACN का अलर्ट वेंडर के बुलेटिन का सार है और इटली में देखे गए हमलों का वर्णन नहीं करता। हमें नहीं पता कि कितने डिवाइस प्रभावित हैं। EoS संस्करणों के लिए वेंडर कोई हॉटफ़िक्स जारी न करे, तो उन सिस्टमों के लिए स्थिति बदल सकती है। विस्तृत निर्देश Check Point के बुलेटिन में पढ़ें, जो यहाँ के स्रोतों में शामिल नहीं है।
डिजिटल क्षेत्र में काम करने वालों के लिए क्या बदलता है
अगर आप कॉर्पोरेट नेटवर्क चलाते हैं या उनका प्रबंधन करते हैं, तो सबसे पहले यह जानना ज़रूरी है कि फ़ायरवॉल पर कौन सा संस्करण चल रहा है और कौन से फ़ंक्शन सक्रिय हैं। VPN और Captive Portal जैसे पोर्टल अक्सर जानबूझकर इंटरनेट पर खुले रखे जाते हैं। जो लोग सर्वर और managed hosting देखते हैं, उनके लिए भी बात वही है – बाहर से पहुँच योग्य हर चीज़ को तुरंत अपडेट करना। यह मामला Fragnesia, जो PHP2Shell के साथ हमले में है, की याद भी दिलाता है। अगर कोई डिवाइस समर्थन से बाहर है, तो उसकी बदली की योजना बनानी चाहिए।
हमारी राय
सबसे परेशान करने वाली बात EoS संस्करणों की लंबी और पुरानी सूची है। कोई फ़ायरवॉल वर्षों तक उत्पादन में भूला पड़ा रहे, तो वह ऐसा जोखिम है जिसे कोई हॉटफ़िक्स हल नहीं कर सकता। यह भी गौर करने लायक है कि कमज़ोरी फ़िल्टरिंग इंजन में नहीं, बल्कि वेब इंटरफ़ेस के एक सहायक घटक, PHP में है। अक्सर फ़ायरवॉल को एक अखंड ब्लॉक समझा जाता है, जबकि उसकी प्रबंधन और पहुँच की सतहों पर भी ध्यान देना पड़ता है। सुरक्षा बेचने वालों को डिफ़ॉल्ट रूप से इन्हें कम उजागर रखना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
PHP2Shell कमज़ोरियाँ क्या हैं?
ये दो गंभीर खामियाँ हैं, CVE-2026-109618 और CVE-2026-109619, जो Check Point के कुछ उत्पादों में लगे PHP runtime में हैं। इनसे बिना प्रमाणीकरण वाला रिमोट हमलावर फ़ायरवॉल पर कोड चला सकता है।
कौन से Check Point उत्पाद प्रभावित हैं?
Firewall, Cloud Firewall, Security Gateway और Spark Firewall, जो Mobile Access Portal, SAML के साथ VPN, Captive Portal, UserCheck या Zero Phishing जैसे फ़ंक्शन इस्तेमाल करते हैं। Security Management Server और Log Server में कमज़ोरी नहीं पाई गई है।
मुझे तुरंत क्या करना चाहिए?
अपने संस्करण का हॉटफ़िक्स लगाएँ और डिवाइस को रीस्टार्ट करें। अगर तुरंत न कर सकें, तो Check Point के बुलेटिन की अस्थायी बचाव विधियाँ लागू करें। यदि आपने पहले से मैन्युअल बचाव किया है, तो हॉटफ़िक्स से पहले उसे हटा दें।
क्या R82.20 पहले से सुरक्षित है?
इसमें अंतर्निहित सुरक्षा है, IPS "PHP Remote Code Execution", जिसे वेंडर HTTPS Inspection के बिना भी प्रभावी बताता है। लेकिन यह हॉटफ़िक्स की जगह नहीं लेता, ACN यह स्पष्ट करता है।
असमर्थित संस्करणों का क्या?
EoS संस्करणों के लिए वेंडर कोई हॉटफ़िक्स जारी न करे। ऐसे में अस्थायी बचाव जारी रहते हैं और मध्यम अवधि में किसी समर्थित संस्करण पर जाना होगा।
अगले कुछ हफ़्तों में खुले फ़ायरवॉल पर क्या जाँचें
यह ACN की PHP2Shell पर चौथी सूचना है, इसलिए मामला अभी खत्म नहीं हुआ है। इसके आगे के घटनाक्रम पर नज़र रखना उचित है।
- जाँचें कि ACN अलर्ट के नए अपडेट जारी करता है या नहीं, क्योंकि पिछले तीन पहले ही आ चुके हैं।
- अपने विक्रेता से पूछें कि उपयोग में आ रहे EoS संस्करणों के लिए हॉटफ़िक्स आएगा या उन्हें बदलना होगा।
- हॉटफ़िक्स के बाद जाँचें कि कॉन्फ़िगरेशन फ़ाइल में की गई मैन्युअल बदलावों को हटा दिया गया है और सेवाएँ सामान्य चल रही हैं।



