
 Ing. Calogero Bono
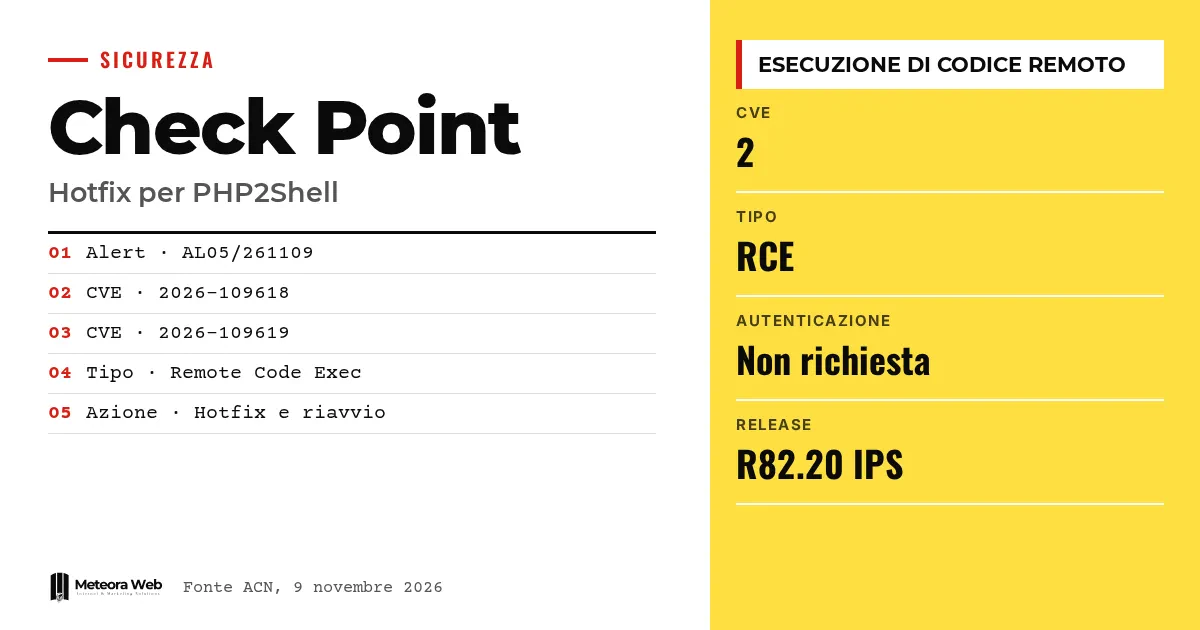
9 ноября 2026 года CSIRT Italia при ACN опубликовал оповещение AL05/261109 об обновлениях Check Point для критических уязвимостей, известных как PHP2Shell. Они касаются Firewall, Cloud Firewall, Security Gateway и Spark Firewall. Удаленный неаутентифицированный злоумышленник мог бы выполнить произвольный код на устройстве. Это важно, потому что речь идет о периметровых устройствах, которые должны защищать сеть компании.
Несколько терминов, прежде чем перейти к фактам. PHP2Shell — название двух уязвимостей, CVE-2026-109618 и CVE-2026-109619, в среде выполнения PHP, встроенной в продукты. Remote Code Execution означает выполнение команд на устройстве удаленно. Hotfix — исправление, выпущенное производителем для конкретной версии. EoS обозначает версию, снятую с поддержки, для которой вендор может не выпускать исправлений. IPS — система, которая блокирует трафик, сочтенный вредоносным.
Что ACN сообщил о PHP2Shell?
Оповещение ACN идет вслед за тремя предыдущими сообщениями о тех же уязвимостях (AL07/261021, AL01/261025 и AL10/261028). Теперь Check Point опубликовал бюллетень о влиянии на свои продукты, с хотфиксами и мерами защиты.
По словам вендора, эксплуатация идет через специально сконструированные запросы к веб-интерфейсам, открытым на устройствах. ACN также напоминает, что технические сведения об эксплуатации общедоступны, поэтому он просит реагировать оперативно.
Какие продукты и функции затронуты?
Затронуты продукты, которые используют хотя бы одну из этих функций.
- Mobile Access Portal (не для Spark)
- Remote Access VPN с SSL Network Extender (не для Spark)
- Remote Access VPN с включенной аутентификацией SAML Realm
- Identity Awareness Captive Portal включен
- UserCheck Portal
- Zero Phishing
Для Firewall, Cloud Firewall и Security Gateway речь идет о версиях R81.20, R82, R82.10 и R82.20, а также о нескольких выпусках EoS от R80 до R81.10. Для Spark Firewall речь идет о R81.10.x и R82.00.x, а также о R77.20.x и R80.20.x, снятых с поддержки.
Что не выглядит уязвимым?
Check Point уточнил, что Security Management Server и Log Server не уязвимы. То же относится к сервисам Check Point Portal и SaaS, которые уже обновлены. Вендор также заявил, что его продукты не затронуты уязвимостью CVE-2026-115560.
Тот, кто использует только эти компоненты или ни одной из перечисленных функций, находится в другом положении. Все же нужно проверять устройство за устройством, потому что список зависит от того, что включено.
Как устанавливать хотфиксы и меры защиты?
ACN, в соответствии с вендором, указывает следующие шаги.
- Установить хотфикс своей версии на все затронутые системы.
- Если ранее ты применял ручную меру, сначала удалить изменения в файле $CPDIR/web/Apache/conf/cp-httpd.conf.
- Перезагрузить устройство по окончании установки.
- Если не можешь обновиться сразу, использовать временные меры из раздела "Mitigation" бюллетеня.
В версиях R82.20 есть встроенная защита, IPS "PHP Remote Code Execution", которую Check Point считает эффективной даже без HTTPS Inspection и без включения модуля IPS. Однако она все равно не заменяет хотфикс.
Ограничения, которые стоит знать
Оповещение ACN пересказывает бюллетень вендора и не описывает атаки, зафиксированные в Италии. Мы не знаем, сколько устройств подвержено риску. Для версий EoS вендор может не выпустить никакого хотфикса, поэтому для таких систем картина может измениться. Подробные инструкции нужно читать в бюллетене Check Point, который здесь не входит в число использованных источников.
Что меняется для тех, кто работает с цифровыми сервисами
Если ты управляешь корпоративными сетями или отвечаешь за них, первое, что нужно сделать, это выяснить, какая версия работает на файрволах и какие функции включены. Порталы VPN и Captive Portal часто намеренно открыты в интернет. Для тех, кто занимается управляемыми серверами и хостингом, тема та же – быстро обновлять то, что доступно извне. Случай напоминает и о Fragnesia, которую атаковали вместе с PHP2Shell. Если устройство снято с поддержки, нужно планировать его замену.
Наше мнение
Самый неприятный факт — длинный список версий EoS, и большинство из них старые. Файрвол, про который забыли в продакшене на годы, — это риск, который никакой хотфикс не устранит. Также важно, что уязвимость находится во вспомогательном компоненте, PHP веб-интерфейсов, а не в механизме фильтрации. Часто файрвол воспринимают как монолитный блок, хотя у него есть поверхности управления и доступа, за которыми нужно следить. Производители безопасности должны по умолчанию делать их менее доступными.
Частые вопросы
Что такое уязвимости PHP2Shell?
Это две критические уязвимости, CVE-2026-109618 и CVE-2026-109619, в среде выполнения PHP, встроенной в некоторые продукты Check Point. Они могли бы позволить удаленному неаутентифицированному злоумышленнику выполнить код на файрволе.
Какие продукты Check Point затронуты?
Firewall, Cloud Firewall, Security Gateway и Spark Firewall, которые используют такие функции, как Mobile Access Portal, VPN с SAML, Captive Portal, UserCheck или Zero Phishing. Security Management Server и Log Server, по данным, не уязвимы.
Что делать прямо сейчас?
Установи хотфикс для своей версии и перезагрузи устройство. Если не можешь, примени временные меры из бюллетеня Check Point. Если у тебя уже была ручная мера, сними ее перед установкой хотфикса.
Защищена ли R82.20 уже?
У нее есть встроенная защита, IPS "PHP Remote Code Execution", которую вендор считает эффективной даже без HTTPS Inspection. Однако она не заменяет хотфикс, уточняет ACN.
А версии, которые больше не поддерживаются?
Для версий EoS вендор может не выпустить никакого хотфикса. В таком случае остаются временные меры и, в среднесрочной перспективе, переход на поддерживаемую версию.
Что проверить в ближайшие недели на открытых файрволах
Оповещение — четвертое сообщение ACN о PHP2Shell, так что история не закончена. Стоит следить за ее развитием.
- Проверяй, публикует ли ACN новые обновления оповещения, ведь предыдущих уже три.
- Уточни у поставщика, получат ли используемые версии EoS хотфикс или их нужно заменить.
- После хотфикса проверь, что ручные изменения в файле конфигурации удалены и сервисы работают.



