Ing. Calogero Bono
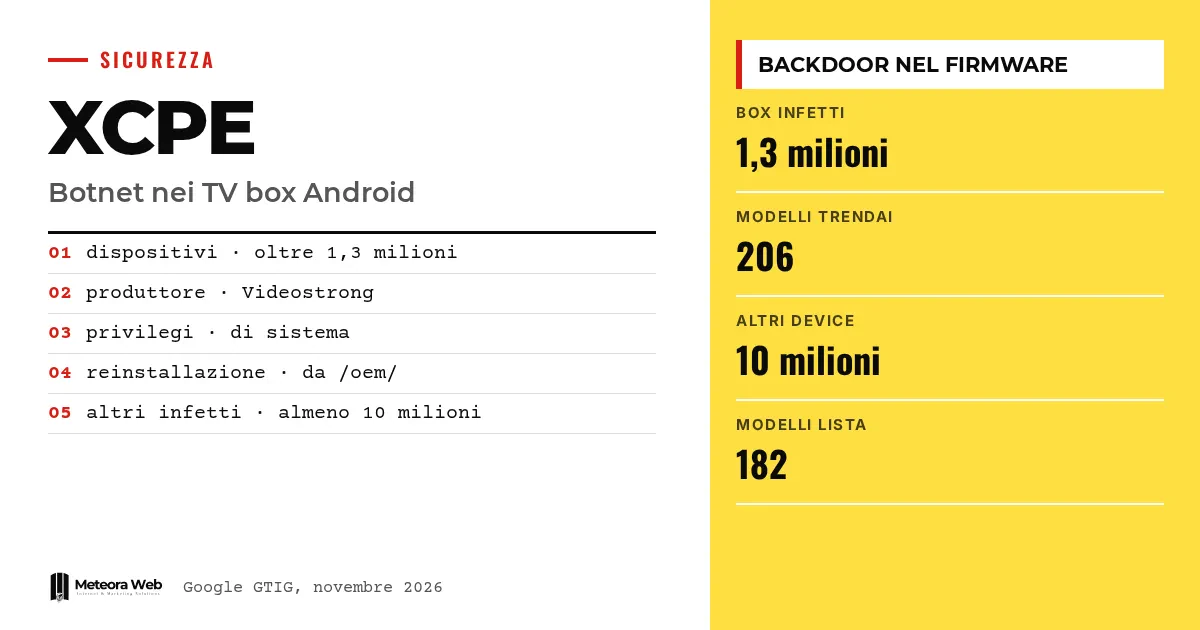
Google en enkele partners uit de sector hebben XCPE ontmanteld, een backdoor die meer dan 1,3 miljoen set-top boxen in een botnet had ingelijfd. Volgens de Threat Intelligence Group van Google is Videostrong Technology Co., een fabrikant van Android-apparaten, degene die het botnet bouwde en er winst mee maakte. De malware zat in het firmware, dus klanten kochten hem al met het toestel mee. Het geval is belangrijk omdat de besmetting niet bij de gebruiker begon en omdat verwijderen niet eenvoudig is.
Enkele termen, voordat we in de feiten duiken. Backdoor is een verborgen toegang waarmee je het apparaat op afstand kunt aansturen. Botnet is een netwerk van besmette apparaten die door dezelfde partij worden bestuurd. C2 (command and control) zijn de servers die de opdrachten naar de apparaten sturen. Residentiële proxy is een dienst die het verkeer van anderen door de internetverbinding van een huishouden laat lopen. OEM/ODM zijn de fabrikanten die apparaten maken voor het eigen merk of voor andere merken.
Wat is er gebeurd met het XCPE-botnet?
Volgens Google is de backdoor XCPE vorige week ontmanteld. Google heeft juridische stappen gebruikt om domeinen en servers uit te schakelen waarmee Videostrong het botnet aanstuurde en de kwaadaardige modules installeerde. Ook de C2-domeinen van meer dan een dozijn malwarefamilies die via de backdoor werden geladen, zijn getroffen.
Meegewerkt hebben de Japanse nationale politie, Lumen, HUMAN Security, Plume, Synthient en TrendAI. Volgens BleepingComputer is het rapport van Google op maandag gepubliceerd.
Wat deed de backdoor op de tv-boxen?
Hij draait als systeemapp in het firmware, met verhoogde rechten. Om software stilletjes te installeren, schrijft The Hacker News, schakelt hij eerst de controles van Google Play Protect uit. De operators konden opdrachten uitvoeren, het scherm vastleggen, toetsaanslagen versturen, accountgegevens en logs kopiëren en externe shells openen.
Het commandokanaal gebruikt MQTT, een lichtgewicht protocol. Op de boxen maakten modules van derden er residentiële proxy's of hulpmiddelen voor advertentiefraude van. Het is dezelfde logica als bij andere malware die de meest winstgevende slachtoffers selecteert, maar hier is het kanaal de hardware zelf.
Waarom beschuldigt Google Videostrong?
Google spreekt van grote zekerheid en zegt niet te geloven in een ontrouwe medewerker of een vergissing, omdat de code jarenlang in veel modellen en merken zat, met speciale infrastructuur. Synthient heeft volgens BleepingComputer een openbare map gevonden op een server van het botnet met een document van de R&D-directeur van Videostrong. Een domein van het bedrijf wees naar hetzelfde IP-adres als de commandoserver.
Google heeft de samenwerking met Videostrong beëindigd en sluit het bedrijf, samen met toekomstige partners, uit van de productie van gecertificeerde Android-apparaten en van het leveren van software aan gecertificeerde fabrikanten.
Welke apparaten zijn betrokken en kan de malware worden verwijderd?
De meeste zijn Android-tv-boxen, maar de code is ook aangetroffen op apparaten voor telegeneeskunde, karaoke en digitale signage. TrendAI telde tussen 3 juni en 1 oktober 1.472.554 apparaten in 206 modellen. Synthient publiceert 182 modelnamen en waarschuwt dat de naam alleen de besmetting niet bewijst; de nadruk ligt op de MECOOL-toestellen.
Verwijderen lukt niet, omdat XCPE zich bij een herstart opnieuw installeert vanaf de /oem/-partitie. Plume raadt een fabrieksreset aan, maar zegt niet of die x.cpe verwijdert. Synthient adviseert de boxen weg te gooien.
Beperkingen om te kennen
Google zegt niet hoeveel gecertificeerde apparaten erbij betrokken zijn, terwijl Plume zowel gecertificeerde boxen als AOSP-versies noemt. Het is niet duidelijk of een fabrieksreset de backdoor verwijdert. De cijfers lopen uiteen – 1,3 miljoen volgens Google en 1,47 miljoen volgens TrendAI, over een andere periode. BleepingComputer heeft om verdere toelichting van Google gevraagd en kan het bericht later aanpassen. We weten niet of Videostrong op de beschuldigingen zal reageren.
Wat verandert er voor wie met digitale zaken werkt
Voor een bedrijf zit het risico in apparaten die niemand beheert. Een tv-box in de vergaderzaal of een toestel thuis bij een medewerker kan een gat in het netwerk worden. Maak een overzicht van wat er verbonden is, scheid slimme apparaten van gevoelige systemen en blokkeer de domeinen die Synthient noemt. Als je servers en netwerken beheert, is een hostingomgeving met beheerde beveiligingsupdates niet genoeg als het zwakke punt op kantoor zit. Wie Android-apps ontwikkelt, moet onthouden dat certificering het firmware niet garandeert.
Ons standpunt
Het meest ongemakkelijke feit is het gat in de tests van Google, die code niet zagen die na de eerste opstart werd geladen. Eerlijk is dat het bedrijf het probleem heeft erkend en de review heeft aangepast. Toch stond het product op de site van Videostrong als door Google gecertificeerd aangeprezen. De consument heeft geen middelen om firmware te controleren, en het verwijderen van het voordeel van de fabrikant compenseert hem niet. Er is verantwoordelijkheid nodig in de hele keten, niet alleen periodieke takedowns.
Veelgestelde vragen
Wat is XCPE?
XCPE is een vooraf geïnstalleerde backdoor in het firmware van Android-tv-boxen die die toestellen aan een botnet koppelde. Volgens Google gaf het toegang die criminelen verkochten voor advertentiefraude en residentiële proxy's.
Wie is Videostrong?
Het is een fabrikant met hoofdkantoor in Shenzhen die Android-apparaten maakt onder het eigen merk en voor anderen. Google houdt het bedrijf verantwoordelijk en heeft het de mogelijkheid ontnomen om gecertificeerde apparaten te produceren.
Kan ik XCPE van mijn box verwijderen?
Niet op een betrouwbare manier. De malware installeert zich bij een herstart opnieuw vanaf de /oem/-partitie. BleepingComputer adviseert een schoon firmware of het loskoppelen van internet, Synthient raadt aan de box weg te gooien.
Hoe weet ik of mijn box erbij betrokken is?
De modelnaam alleen is niet genoeg. Synthient publiceert een lijst van 182 modellen en indicatoren van compromittering, maar waarschuwt dat het model alleen de besmetting niet bevestigt.
Zijn de aanvallen voorbij?
Nee. Google waarschuwt dat criminelen snel overstappen op nieuwe hulpmiddelen. De takedown zou de toegang tot minstens 10 miljoen andere apparaten moeten afsluiten, maar er is voortdurende actie nodig.
Waar je op moet letten na de takedown van XCPE
Het botnet is getroffen, maar de besmette apparaten zijn er nog. De komende maanden is het belangrijk te zien of de operators zich opnieuw organiseren en hoe goed de nieuwe controles van Google standhouden.
- Volg de updates van BleepingComputer en de partners over de reacties van Google en Videostrong.
- Kijk of Google duidelijk maakt hoeveel gecertificeerde apparaten getroffen waren en hoe de firmwarecontrole verandert.
- Vraag de leverancier voordat je tv-boxen of slimme apparaten voor het bedrijf koopt wie het firmware bijwerkt en hoelang.