Ing. Calogero Bono
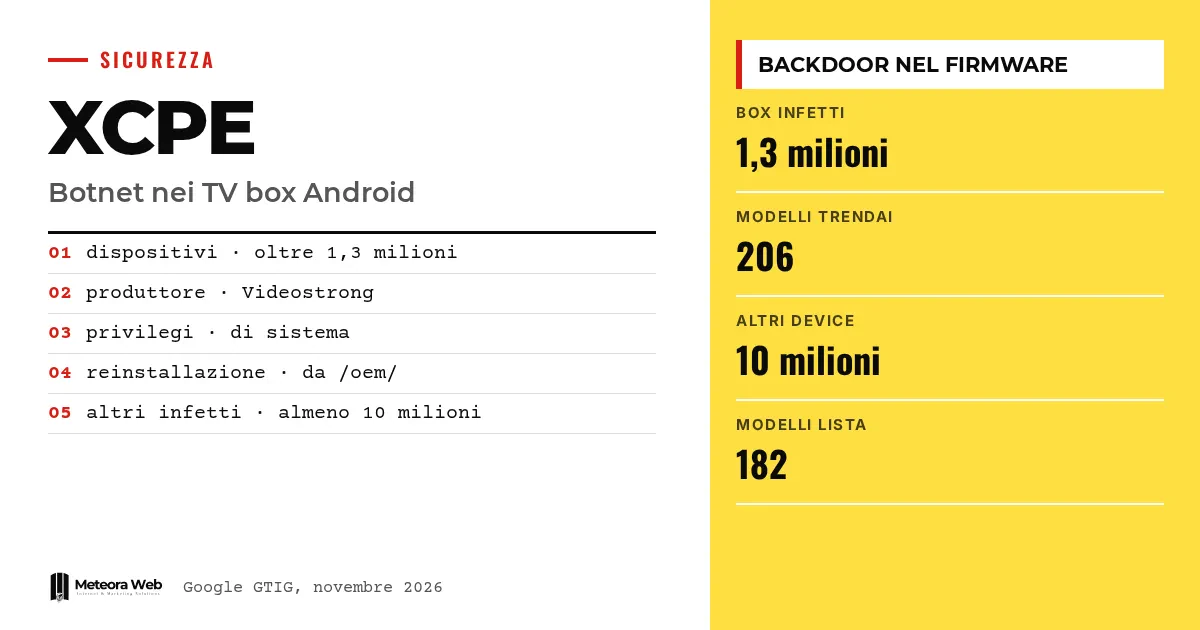
Google и несколько отраслевых партнёров демонтировали XCPE, бэкдор, который подчинил себе более 1,3 миллиона приставок, объединённых в ботнет. По данным группы Threat Intelligence от Google, создала и управляла им ради прибыли Videostrong Technology Co., производитель Android-устройств. Вредонос был встроен в прошивку, поэтому покупатели получали его вместе с коробкой. Это важно, потому что заражение не начиналось с действий пользователя, и удалить его непросто.
Несколько терминов, прежде чем перейти к фактам. Бэкдор — скрытый доступ, позволяющий управлять устройством удалённо. Ботнет — сеть заражённых устройств, контролируемых одним оператором. C2 (command and control) — серверы, которые отправляют команды устройствам. Резидентный прокси — сервис, пропускающий чужой трафик через домашнее интернет-соединение. OEM/ODM — производители, которые выпускают устройства для себя или для других брендов.
Что произошло с ботнетом XCPE?
По данным Google, на прошлой неделе была демонтирована бэкдор XCPE. Google использовала судебные меры, чтобы отключить домены и серверы, с помощью которых Videostrong управляла ботнетом и устанавливала вредоносные модули. Также были заблокированы C2-домены более чем десятка семейств вредоносного ПО, загружавшихся через бэкдор.
В операции участвовали японская национальная полиция, Lumen, HUMAN Security, Plume, Synthient и TrendAI. По данным BleepingComputer, отчёт Google был опубликован в понедельник.
Что делал бэкдор на TV-боксах?
Он работает как системное приложение в прошивке с повышенными привилегиями. Чтобы тихо устанавливать программы, как сообщает The Hacker News, он сначала отключает проверки Google Play Protect. Операторы могли выполнять команды, снимать экран, отправлять нажатия клавиш, копировать данные аккаунтов и логи и открывать удалённые оболочки.
Канал управления использует MQTT, лёгкий протокол обмена сообщениями. На боксах сторонние модули превращали их в резидентные прокси или инструменты для рекламного мошенничества. Логика та же, что у других вредоносов, выбирающих самых прибыльных жертв, но здесь каналом становится само железо.
Почему Google обвиняет Videostrong?
Google говорит о высокой степени уверенности и исключает версию с недобросовестным сотрудником или случайной ошибкой, поскольку код годами присутствовал во многих моделях и брендах и был связан с выделенной инфраструктурой. По данным BleepingComputer, Synthient нашла открытую папку на сервере ботнета с документом, принадлежащим директору по R&D Videostrong. Один из доменов компании указывал на тот же IP-адрес, что и сервер управления.
Google разорвала отношения с Videostrong и исключила её, а также будущих аффилированных лиц, из производства сертифицированных Android-устройств и поставок ПО сертифицированным производителям.
Какие устройства затронуты и можно ли удалить вредонос?
Большинство из них — Android TV-боксы, но код появлялся и на устройствах для телемедицины, караоке и цифровых вывесок. TrendAI насчитала 1 472 554 устройства в 206 моделях за период с 3 июня по 1 октября. Synthient публикует 182 названия моделей, предупреждая, что одно название не доказывает заражение, и делает акцент на MECOOL.
Удаление не срабатывает, потому что XCPE переустанавливается из раздела /oem/ при перезагрузке. Plume рекомендует сброс до заводских настроек, но не уточняет, устраняет ли он x.cpe. Synthient советует выбросить боксы.
Ограничения, которые стоит знать
Google не сообщает, сколько сертифицированных устройств затронуто, тогда как Plume упоминает и сертифицированные боксы, и версии на базе AOSP. Неясно, устраняет ли сброс до заводских настроек бэкдор. Цифры расходятся – 1,3 миллиона у Google и 1,47 миллиона у TrendAI за другой период. BleepingComputer запросила у Google дополнительные уточнения и может обновить материал. Неизвестно, ответит ли Videostrong на обвинения.
Что это меняет для тех, кто работает с цифровыми технологиями
Для компании риск заключается в устройствах, за которыми никто не следит. TV-бокс в переговорной или гаджет дома у сотрудника может стать брешью в сети. Составьте перечень подключённых устройств, отделите смарт-гаджеты от критичных систем и заблокируйте домены, указанные Synthient. Если вы управляете серверами и сетями, хостинг с управляемыми обновлениями безопасности не поможет, если слабое место находится в офисе. Разработчикам Android-приложений стоит помнить – сертификация не гарантирует безопасность прошивки.
Наше мнение
Самый неприятный факт — провал тестов Google, которые не увидели код, загруженный после первого запуска. Справедливости ради, компания признала проблему и изменила процедуру проверки. Но остаётся и то, что на сайте Videostrong продукт представлен как сертифицированный Google. У потребителя нет инструментов для проверки прошивки, а лишение производителя преимуществ его не компенсирует. Нужна ответственность по всей цепочке поставок, а не только периодические блокировки.
Частые вопросы
Что такое XCPE?
XCPE — бэкдор, предустановленный в прошивку Android TV-боксов, который объединял их в ботнет. По словам Google, он позволял продавать доступ преступникам, которые использовали устройства для рекламного мошенничества и резидентных прокси.
Кто такая Videostrong?
Производитель из Шэньчжэня, выпускающий Android-устройства под собственной маркой и для других компаний. Google считает её ответственной и лишила возможности производить сертифицированные устройства.
Могу ли я удалить XCPE с бокса самостоятельно?
Надёжно — нет. Вредонос переустанавливается при перезагрузке из раздела /oem/. BleepingComputer советует чистую прошивку или отключение от интернета, Synthient рекомендует утилизировать бокс.
Как узнать, затронут ли мой бокс?
Одного названия модели недостаточно. Synthient публикует список из 182 моделей и индикаторов компрометации, но предупреждает, что модель сама по себе не подтверждает заражение.
Атаки закончились?
Нет. Google предупреждает, что преступники быстро переходят на новые инструменты. Демонтаж должен отрезать доступ как минимум к 10 миллионам других устройств, но нужны постоянные действия.
За чем следить после демонтажа XCPE
Ботнет нанесён удар, но заражённые устройства остаются в обращении. В ближайшие месяцы важно понять, перестроятся ли операторы и насколько устойчивы новые меры контроля Google.
- Следите за обновлениями BleepingComputer и партнёров о реакции Google и Videostrong.
- Проверяйте, уточнит ли Google, сколько сертифицированных устройств затронуто и как изменится проверка прошивки.
- Прежде чем покупать TV-боксы или смарт-устройства для компании, спросите поставщика, кто обновляет прошивку и как долго.