Ing. Calogero Bono
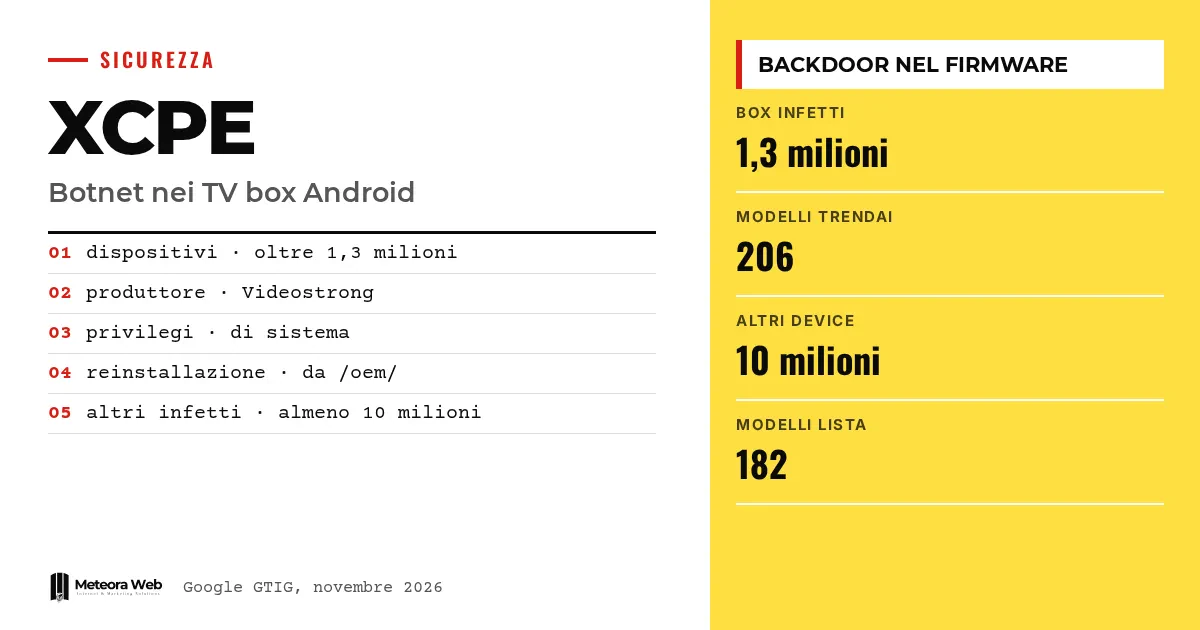
Google और उद्योग के कुछ साझेदारों ने XCPE को खत्म कर दिया है, एक ऐसा बैकडोर जिसने 13 लाख से ज़्यादा set-top box को एक botnet में जोड़ रखा था। Google के Threat Intelligence Group के अनुसार, इसे बनाकर मुनाफ़े के लिए चलाने वाली कंपनी Videostrong Technology Co. है, जो Android डिवाइस बनाती है। मैलवेयर फर्मवेयर के अंदर था, इसलिए ग्राहक इसे डिवाइस के साथ ही खरीद लेते थे। यह मामला इसलिए अहम है क्योंकि संक्रमण उपयोगकर्ता की तरफ़ से शुरू नहीं हुआ, और इसे हटाना आसान नहीं है।
कुछ शब्द, तथ्यों में जाने से पहले। Backdoor एक छिपा हुआ रास्ता है जिससे डिवाइस को दूर से नियंत्रित किया जा सकता है। Botnet संक्रमित डिवाइसों का नेटवर्क है, जिन्हें एक ही ऑपरेटर नियंत्रित करता है। C2 (command and control) वे सर्वर हैं जो डिवाइसों को आदेश भेजते हैं। Proxy residenziale एक सेवा है जो दूसरों के ट्रैफ़िक को किसी घर के इंटरनेट कनेक्शन से गुज़ारती है। OEM/ODM वे निर्माता हैं जो अपने ब्रांड या दूसरों के ब्रांड के लिए डिवाइस बनाते हैं।
XCPE botnet के साथ क्या हुआ?
Google के अनुसार, पिछले हफ़्ते XCPE backdoor को खत्म किया गया। Google ने कानूनी कार्रवाई के ज़रिए उन domains और सर्वरों को बंद किया जिनसे Videostrong botnet को नियंत्रित करती थी और दुर्भावनापूर्ण मॉड्यूल इंस्टॉल करती थी। इसने backdoor के ज़रिए लोड की गई एक दर्जन से ज़्यादा malware परिवारों के C2 domains को भी निशाना बनाया।
इस काम में जापान की राष्ट्रीय पुलिस, Lumen, HUMAN Security, Plume, Synthient और TrendAI ने सहयोग किया। BleepingComputer के अनुसार, Google की रिपोर्ट सोमवार को प्रकाशित हुई।
TV box पर backdoor क्या करता था?
यह फर्मवेयर में system app के रूप में चलता है, ऊँचे privileges के साथ। चुपचाप सॉफ़्टवेयर इंस्टॉल करने के लिए, The Hacker News के अनुसार, यह पहले Google Play Protect की जांच बंद करता है। ऑपरेटर आदेश चला सकते थे, स्क्रीन कैप्चर कर सकते थे, keys भेज सकते थे, खाते का डेटा और logs कॉपी कर सकते थे और remote shell खोल सकते थे।
कमांड चैनल MQTT का इस्तेमाल करता है, जो एक हल्का प्रोटोकॉल है। box पर तीसरे पक्ष के मॉड्यूल उन्हें residential proxy या विज्ञापन धोखाधड़ी के औज़ार में बदल देते थे। यह वही तरीका है जो सबसे फ़ायदेमंद पीड़ितों को चुनने वाले अन्य malware अपनाते हैं, लेकिन यहां चैनल खुद हार्डवेयर था।
Google Videostrong पर आरोप क्यों लगा रहा है?
Google कहता है कि उसे बहुत ज़्यादा भरोसा है कि यह किसी भ्रष्ट कर्मचारी या चूक का मामला नहीं था, क्योंकि यह कोड कई मॉडलों और ब्रांडों में वर्षों से था, और इसके लिए समर्पित infrastructure था। BleepingComputer के अनुसार, Synthient को botnet के एक सर्वर पर एक सार्वजनिक फ़ोल्डर मिला, जिसमें Videostrong के R&S निदेशक का एक दस्तावेज़ था। कंपनी का एक domain उसी IP पर पहुंचता था जहां command सर्वर था।
Google ने Videostrong के साथ संबंध तोड़ दिए हैं और उसे, साथ ही भविष्य के affiliates को, प्रमाणित Android डिवाइस बनाने और प्रमाणित निर्माताओं को सॉफ़्टवेयर देने से बाहर कर दिया है।
कौन से डिवाइस प्रभावित हैं और क्या malware हटाया जा सकता है?
ज़्यादातर Android TV box हैं, लेकिन यह कोड telemedicine, karaoke और digital signage उपकरणों पर भी मिला है। TrendAI ने 3 जून से 1 अक्टूबर के बीच 206 मॉडलों में 1,472,554 डिवाइस गिने। Synthient 182 मॉडल नाम देता है और चेतावनी देता है कि केवल नाम से संक्रमण साबित नहीं होता, और वह MECOOL पर केंद्रित है।
हटाना इसलिए कारगर नहीं है क्योंकि रीबूट पर XCPE /oem/ partition से फिर इंस्टॉल हो जाता है। Plume फ़ैक्टरी रीसेट की सलाह देता है, लेकिन यह नहीं बताता कि इससे x.cpe हटता है या नहीं। Synthient का सुझाव है कि box फेंक दिए जाएं।
जानने लायक सीमाएँ
Google यह नहीं बताता कि कितने प्रमाणित डिवाइस प्रभावित हैं, जबकि Plume प्रमाणित box और AOSP संस्करण, दोनों का ज़िक्र करता है। यह साफ़ नहीं है कि फ़ैक्टरी रीसेट से बैकडोर हटता है या नहीं। आंकड़े अलग-अलग हैं – Google के अनुसार 13 लाख, और TrendAI के अनुसार एक अलग अवधि में 14.7 लाख। BleepingComputer ने Google से और स्पष्टीकरण मांगा है और जानकारी अपडेट हो सकती है। हम नहीं जानते कि Videostrong इन आरोपों का जवाब देगी या नहीं।
डिजिटल क्षेत्र में काम करने वालों के लिए क्या बदलता है
किसी कंपनी के लिए खतरा उन डिवाइसों में है जिनकी देखरेख कोई नहीं करता। मीटिंग रूम का TV box या किसी कर्मचारी के घर का कोई उपकरण नेटवर्क में दरवाज़ा बन सकता है। जो कुछ कनेक्ट है उसकी सूची बनाइए, स्मार्ट डिवाइसों को संवेदनशील सिस्टम से अलग रखिए, और Synthient द्वारा बताए गए domain ब्लॉक कीजिए। अगर आप सर्वर और नेटवर्क चलाते हैं, तो सुरक्षा अपडेट के साथ प्रबंधित hosting तब काफ़ी नहीं होगी जब कमज़ोरी दफ़्तर में हो। Android ऐप बनाने वालों को याद रखना चाहिए कि प्रमाणन फर्मवेयर की गारंटी नहीं देता।
हमारी राय
सबसे परेशान करने वाली बात यह है कि Google की जांच में वह कोड नहीं दिखा जो पहली बार चालू होने के बाद लोड हुआ। यह मानना होगा कि कंपनी ने समस्या स्वीकार की और अपनी समीक्षा प्रक्रिया बदली। फिर भी Videostrong की वेबसाइट पर उत्पाद Google प्रमाणित बताया गया था। उपभोक्ता के पास फर्मवेयर जांचने का कोई साधन नहीं है, और निर्माता को मिला लाभ हटा देने से उसका नुकसान नहीं भरता। ज़रूरत आपूर्ति श्रृंखला में ज़िम्मेदारी की है, न कि बस समय-समय पर होने वाली कार्रवाई की।
अक्सर पूछे जाने वाले सवाल
XCPE क्या है?
XCPE Android TV box के फर्मवेयर में पहले से डाला गया बैकडोर है, जो उन्हें botnet से जोड़ता था। Google के अनुसार, यह अपराधियों को पहुंच बेचने का ज़रिया था, जो इसका इस्तेमाल विज्ञापन धोखाधड़ी और residential proxy के लिए करते थे।
Videostrong कौन है?
यह Shenzhen में स्थित एक निर्माता है, जो अपने ब्रांड और दूसरों के लिए Android डिवाइस बनाता है। Google इसे ज़िम्मेदार मानता है और उसने कंपनी से प्रमाणित डिवाइस बनाने का अधिकार वापस ले लिया है।
क्या मैं अपने box से XCPE हटा सकता हूँ?
भरोसेमंद तरीके से नहीं। मैलवेयर रीबूट पर /oem/ partition से फिर इंस्टॉल हो जाता है। BleepingComputer साफ़ फर्मवेयर या इंटरनेट से अलग करने का सुझाव देता है, जबकि Synthient box को फेंक देने की सलाह देता है।
मुझे कैसे पता चलेगा कि मेरा box प्रभावित है?
सिर्फ़ मॉडल का नाम काफ़ी नहीं है। Synthient 182 मॉडलों और compromise indicators की सूची देता है, लेकिन चेतावनी देता है कि केवल मॉडल से संक्रमण की पुष्टि नहीं होती।
क्या हमले खत्म हो गए हैं?
नहीं। Google चेतावनी देता है कि अपराधी जल्दी ही नए तरीक़ों पर चले जाते हैं। इस कार्रवाई से कम से कम 1 करोड़ अन्य डिवाइसों की पहुंच कटने की उम्मीद है, लेकिन लगातार कार्रवाई की ज़रूरत है।
XCPE की कार्रवाई के बाद क्या देखें
botnet पर चोट हुई है, लेकिन संक्रमित डिवाइस अब भी मौजूद हैं। आने वाले महीनों में यह देखना अहम होगा कि ऑपरेटर खुद को फिर से संगठित करते हैं या नहीं, और Google के नए नियंत्रण कितने टिकते हैं।
- Google और Videostrong की प्रतिक्रियाओं पर BleepingComputer और साझेदारों के अपडेट देखते रहिए।
- देखिए कि Google स्पष्ट करता है या नहीं कि कितने प्रमाणित डिवाइस प्रभावित थे और फर्मवेयर की जांच कैसे बदलती है।
- दफ़्तर के लिए TV box या स्मार्ट डिवाइस खरीदने से पहले विक्रेता से पूछिए कि फर्मवेयर कौन अपडेट करता है और कब तक।