Ing. Calogero Bono
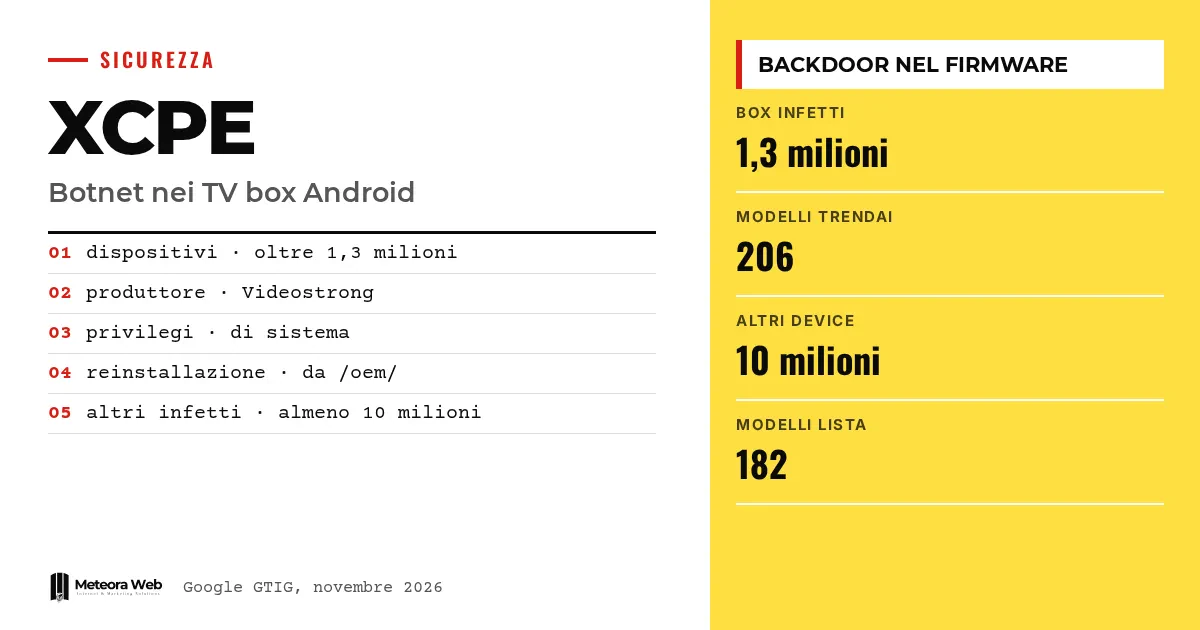
Google ve bazı sektör ortakları, 1,3 milyondan fazla set-top box'ı bir botnet ağına katan XCPE arka kapısını söktü. Google'ın Threat Intelligence Group ekibine göre, bunu kârlı biçimde kuran ve yöneten, Android cihaz üreten Videostrong Technology Co. oldu. Kötü amaçlı yazılım firmware'in içindeydi, bu yüzden müşteriler kutuyla birlikte satın alıyordu. Vaka önemli, çünkü ele geçirme kullanıcıdan kaynaklanmadı ve kaldırmak kolay değil.
Olaylara girmeden önce birkaç terim Arka kapı cihazı uzaktan kontrol etmeyi sağlayan gizli bir erişim yoludur. Botnet aynı operatörün kontrol ettiği enfekte cihazlardan oluşan bir ağdır. C2 (command and control) cihazlara komut gönderen sunuculardır. Residential proxy başkalarının trafiğini bir evin internet bağlantısı üzerinden yönlendiren bir hizmettir. OEM/ODM kendi markası için ya da başkaları adına cihaz üreten üreticilerdir.
XCPE botnetiyle ne oldu?
Google'a göre geçen hafta XCPE arka kapısı söküldü. Google, Videostrong'un botneti kontrol etmek ve kötü amaçlı modülleri yüklemek için kullandığı alan adlarını ve sunucuları yasal işlemlerle devre dışı bıraktı. Arka kapı üzerinden yüklenen bir düzineden fazla kötü amaçlı yazılım ailesinin C2 alan adları da etkilendi.
Japon ulusal polisi, Lumen, HUMAN Security, Plume, Synthient ve TrendAI operasyonda iş birliği yaptı. BleepingComputer'a göre Google'ın raporu pazartesi günü yayımlandı.
Arka kapı TV box'larda ne yapıyordu?
Firmware içinde yüksek yetkilerle çalışan bir sistem uygulaması olarak çalışıyor. The Hacker News'un aktardığına göre, sessizce yazılım kurmak için önce Google Play Protect kontrollerini devre dışı bırakıyor. Operatörler komut çalıştırabiliyor, ekranı yakalayabiliyor, tuş vuruşlarını gönderebiliyor, hesap verilerini ve günlükleri kopyalayabiliyor ve uzak kabuklar açabiliyordu.
Komut kanalı hafif bir protokol olan MQTT kullanıyor. Box'larda üçüncü taraf modüller bunları residential proxy'lere ya da reklam dolandırıcılığı araçlarına dönüştürüyordu. Bu, en kârlı kurbanları seçen diğer kötü amaçlı yazılımlarla aynı mantık, ama burada kanal doğrudan donanımın kendisi.
Google neden Videostrong'u suçluyor?
Google yüksek güven düzeyinden söz ediyor ve sadık olmayan bir çalışan ya da dikkatsizlik ihtimalini reddediyor; çünkü kod yıllardır birçok modelde ve markada, özel bir altyapıyla bulunuyordu. BleepingComputer'a göre Synthient, botnet sunucusundaki herkese açık bir klasörde Videostrong'un R&S direktörüne ait bir belge buldu. Şirkete ait bir alan adı, komut sunucusuyla aynı IP'ye yönlendiriliyordu.
Google, Videostrong ile ilişkisini kesti ve şirketi, gelecekteki bağlı kuruluşlarıyla birlikte sertifikalı Android cihaz üretiminden ve sertifikalı üreticilere yazılım tedarikinden çıkardı.
Hangi cihazlar etkilendi ve malware kaldırılabilir mi?
Çoğu Android TV box, ama kod telemedisin cihazlarında, karaokede ve dijital tabelalarda da görüldü. TrendAI, 3 Haziran ile 1 Ekim arasında 206 modelde 1.472.554 cihaz saydı. Synthient 182 model adı yayımladı, ancak adın tek başına enfeksiyonu kanıtlamadığını belirtiyor ve özellikle MECOOL modellerine odaklanıyor.
Kaldırma işe yaramıyor, çünkü XCPE yeniden başlatmada /oem/ bölümünden yeniden yükleniyor. Plume fabrika ayarlarına dönmeyi öneriyor, ama bunun x.cpe'yi silip silmediğini söylemiyor. Synthient ise box'ların atılmasını öneriyor.
Bilmeniz gereken sınırlar
Google, etkilenen sertifikalı cihazların sayısını vermiyor; Plume ise hem sertifikalı box'lara hem AOSP sürümlerine atıfta bulunuyor. Fabrika ayarlarına dönmenin arka kapıyı silip silmediği net değil. Rakamlar da farklılaşıyor – Google 1,3 milyon diyor, TrendAI ise farklı bir dönemde 1,47 milyon. BleepingComputer, Google'dan ek açıklama istedi ve haberi güncelleyebilir. Videostrong'un suçlamalara yanıt verip vermeyeceğini bilmiyoruz.
Dijitalle çalışanlar için ne değişiyor
Bir şirket için risk, kimsenin yönetmediği cihazlarda yatıyor. Toplantı odasındaki bir TV box ya da bir çalışanın evindeki cihaz ağda açık bir kapı olabilir. Bağlı cihazların envanterini çıkar, akıllı cihazları hassas sistemlerden ayır ve Synthient'in belirttiği alan adlarını engelle. Sunucu ve ağ yönetiyorsan, güvenlik güncellemeleri yönetilen bir barındırma hizmeti zayıf nokta ofiste olduğunda tek başına yetmez. Android uygulaması geliştirenler, sertifikanın firmware'i garanti etmediğini aklında tutmalı.
Bizim görüşümüz
En rahatsız edici veri, Google'ın testlerinin ilk açılıştan sonra yüklenen kodu görmemesi. Şirketin sorunu kabul edip incelemesini değiştirdiğini belirtmek gerekir. Yine de Videostrong'un web sitesinde ürün Google sertifikalıymış gibi sunuluyordu. Tüketicinin bir firmware'i doğrulayacak araçları yok ve üreticinin kazancını ortadan kaldırmak bunu telafi etmiyor. Periyodik kapatma işlemleri yerine tedarik zinciri boyunca sorumluluk gerekiyor.
Sık sorulan sorular
XCPE nedir?
XCPE, Android TV box firmware'ine önceden yüklenmiş ve bu cihazları bir botnet'e bağlayan bir arka kapıdır. Google'a göre suçluların erişim satmasına izin veriyordu; onlar da bunu reklam dolandırıcılığı ve residential proxy için kullanıyordu.
Videostrong kimdir?
Shenzhen merkezli, kendi markası ve başkaları için Android cihaz üreten bir üreticidir. Google onu sorumlu tutuyor ve sertifikalı cihaz üretme iznini geri aldı.
XCPE'yi box'tan kaldırabilir miyim?
Güvenilir biçimde hayır. Kötü amaçlı yazılım yeniden başlatmada /oem/ bölümünden tekrar yükleniyor. BleepingComputer temiz firmware ya da internetten ayırmayı öneriyor, Synthient ise box'ın atılmasını tavsiye ediyor.
Box'ımın etkilenip etkilenmediğini nasıl anlarım?
Model adı tek başına yetmez. Synthient 182 model ve ele geçirilme göstergesi listesi yayımladı, ancak modelin tek başına enfeksiyonu doğrulamadığı konusunda uyarıyor.
Saldırılar bitti mi?
Hayır. Google, suçluların yeni araçlara hızla geçtiği konusunda uyarıyor. Söktürme işleminin en az 10 milyon başka cihazın erişimini kesmesi bekleniyor, ancak sürekli bir müdahale gerekiyor.
XCPE söktürmesinden sonra nelere bakmalı
Botnet hedef alındı, ama enfekte cihazlar hâlâ ortada. Önümüzdeki aylarda operatörlerin yeniden toparlanıp toparlanmadığı ve Google'ın yeni kontrollerinin ne kadar dayanacağı önemli olacak.
- Google ve Videostrong'un yanıtları hakkında BleepingComputer ve ortakların güncellemelerini takip et.
- Google'ın kaç sertifikalı cihazın etkilendiğini açıklayıp açıklamadığına ve firmware doğrulamasının nasıl değiştiğine bak.
- Şirket için TV box ya da akıllı cihaz satın almadan önce tedarikçiye firmware'i kimin güncellediğini ve bunu ne kadar süreyle yapacağını sor.