Ing. Calogero Bono
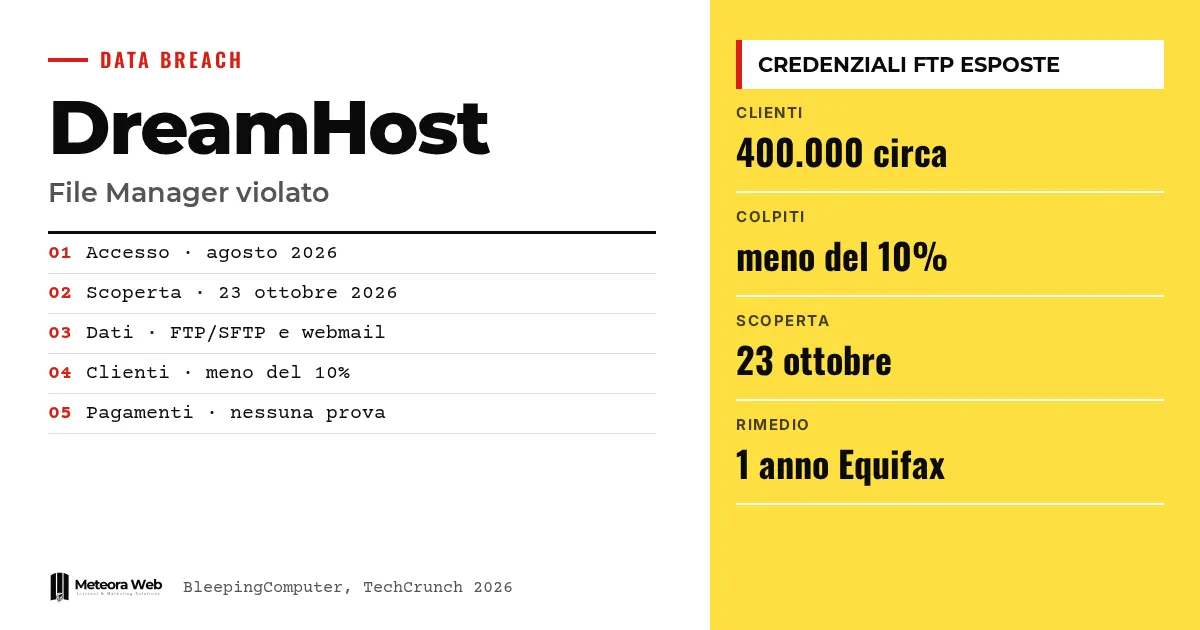
A DreamHost, conhecida empresa americana de hospedagem e registro de domínios, confirmou uma violação de dados que atingiu seu File Manager web. Segundo a notificação aos clientes, os atacantes entraram explorando uma vulnerabilidade e roubaram nomes de usuário e senhas FTP/SFTP, além de dados de sessão de algumas caixas de webmail. O acesso ilegal durou de agosto de 2026 até 23 de outubro de 2026, dia da descoberta. Isso importa porque quem mantém um site em hospedagem compartilhada confia a essas ferramentas os arquivos, o e-mail e o acesso ao próprio trabalho.
Alguns termos, antes de entrar nos fatos. FTP/SFTP são os protocolos usados para enviar e baixar os arquivos de um site no servidor. File Manager é a ferramenta no navegador que permite gerenciar esses mesmos arquivos. Webmail é o e-mail lido pelo navegador. Um token de sessão é o dado que mantém o usuário conectado após o login, e, se for roubado, permite entrar como ele. BEC (Business Email Compromise) é a fraude em que um criminoso usa uma caixa de e-mail real para enganar clientes e fornecedores.
O que aconteceu com a DreamHost?
Na notificação aos clientes, citada pela BleepingComputer, a empresa explica que um terceiro não autorizado teve acesso ao servidor que gerencia o File Manager em files.dreamhost.com. O invasor explorou uma vulnerabilidade do software.
Segundo a mesma notificação, os atacantes puderam ler nomes de usuário e senhas FTP/SFTP de quem usou esse File Manager entre agosto de 2026 e 23 de outubro de 2026. Além disso, para um «número limitado» de usuários de webmail, foram expostas informações de sessão, incluindo credenciais.
A DreamHost define o ataque como deliberado e diz que a equipe trabalhou sem parar para contê-lo.
Quantos clientes são afetados?
O número preciso não existe. Segundo a TechCrunch, um porta-voz disse que os clientes atingidos são «bem menos de 10%», sem dar um valor mais exato. A empresa declara cerca de 400.000 clientes pagantes, então o cálculo é nosso, mas indicaria menos de 40.000 clientes.
O mesmo porta-voz não explicou por que o ataque foi descoberto só agora, citando a investigação em andamento. A BleepingComputer informa ter procurado a DreamHost várias vezes sobre o número de contas, sem resposta.
A TechCrunch acrescenta que a violação causou uma interrupção de vários dias, durante a qual algumas senhas foram redefinidas.
Pagamentos e painel de controle estão seguros?
Por enquanto, a DreamHost diz não ter provas de que tenham sido acessados os dados de login do painel de controle nem os dados de cobrança. Segundo a TechRadar, a empresa não guarda os números completos dos cartões, apenas um token seguro, que não pode ser usado para compras em outro lugar.
Para a BleepingComputer, os dados de pagamento são geridos por um fornecedor externo. São declarações da empresa, e a investigação ainda está aberta.
O que devem fazer os clientes afetados?
A DreamHost encerrou as sessões ativas dos usuários potencialmente afetados e invalidou suas senhas. Oferece um ano de monitoramento de crédito e proteção contra roubo de identidade pela Equifax, e sugere considerar um alerta de fraude ou um bloqueio no relatório de crédito.
Segundo a BleepingComputer, quem recebe a notificação deve verificar se os arquivos do site foram alterados sem autorização, revisar regras e filtros de encaminhamento no webmail e trocar as senhas de outros serviços em que usou as mesmas credenciais. Sobre a reutilização de senhas, vale o que escrevemos em este artigo sobre a violação da mSecure.
Limites a conhecer
A vulnerabilidade não foi descrita, e a DreamHost não diz por que o ataque ficou escondido por meses. Faltam o número exato de contas afetadas, a identidade dos atacantes e a eventual exigência de resgate. A investigação segue em andamento e a empresa prometeu atualizações. A TechRadar informa que nenhum grupo reivindicou o ataque e que os dados não aparecem na dark web, mas a situação pode mudar.
O que muda para quem trabalha com o digital
Se você tem um site em hospedagem compartilhada, considere e-mails e arquivos como potencialmente expostos, mesmo sem ter recebido aviso. Uma caixa comprometida pode servir para spam, phishing e fraudes BEC, tema que também afeta a reputação do seu domínio, como explicamos em SPF, DKIM, DMARC e reputação do remetente. Verifique os arquivos do site, as regras de encaminhamento e quem tem acesso FTP. Lembre também de quem está registrado como responsável por cada coisa, como mostra o guia sobre domínio, hospedagem e e-mail.
Nossa opinião
O caso mostra o peso da comunicação. Uma violação que durou de agosto até 23 de outubro, descoberta só no fim, e um porta-voz que não explica o motivo deixam dúvidas sobre os controles internos. O ponto positivo é que os dados de pagamento parecem separados do resto, mas isso é uma declaração da empresa, não uma verificação. Um File Manager web com credenciais acessíveis ao usuário é uma comodidade que vira alvo. Para quem tem dados de clientes no servidor, usar credenciais exclusivas e canais de acesso restritos não é excesso de cuidado.
Perguntas frequentes
Quando aconteceu a violação na DreamHost?
Entre agosto de 2026 e 23 de outubro de 2026, dia em que a DreamHost diz ter descoberto o acesso. A empresa não explicou por que só identificou o problema naquele momento.
Quais dados foram roubados?
Nomes de usuário e senhas FTP/SFTP de quem usou o File Manager, além de dados de sessão, incluindo credenciais, de um número limitado de usuários de webmail. Segundo a empresa, por enquanto não há indícios de acesso ao painel de controle nem aos dados de cobrança.
Quantos clientes foram afetados?
O número exato não é conhecido. Um porta-voz falou em «bem menos de 10%» de cerca de 400.000 clientes pagantes, sem mais detalhes.
O que a DreamHost oferece aos clientes afetados?
Um ano de monitoramento de crédito e proteção contra roubo de identidade pela Equifax. A empresa também encerrou as sessões ativas e redefiniu as senhas dos usuários potencialmente envolvidos.
O que devo verificar se tenho um site na DreamHost?
Confira se os arquivos do site têm alterações suspeitas, revise regras e filtros de encaminhamento do webmail e troque as senhas reutilizadas em outros serviços. Faça isso mesmo que você não tenha recebido a notificação.
Atualizações da DreamHost e sinais a acompanhar nas próximas semanas
A investigação continua em aberto e os detalhes principais ainda faltam. Vale acompanhar o que a empresa vai dizer e o que pode surgir por fora.
- Acompanhe as atualizações da notificação da DreamHost sobre a vulnerabilidade, o número de contas e a duração do acesso.
- Fique atento a relatos de dados publicados online ou de campanhas de phishing que citem o fornecedor.
- Pergunte ao seu provedor como ele registra e comunica acessos anômalos e com que rapidez avisa os clientes.