Ing. Calogero Bono
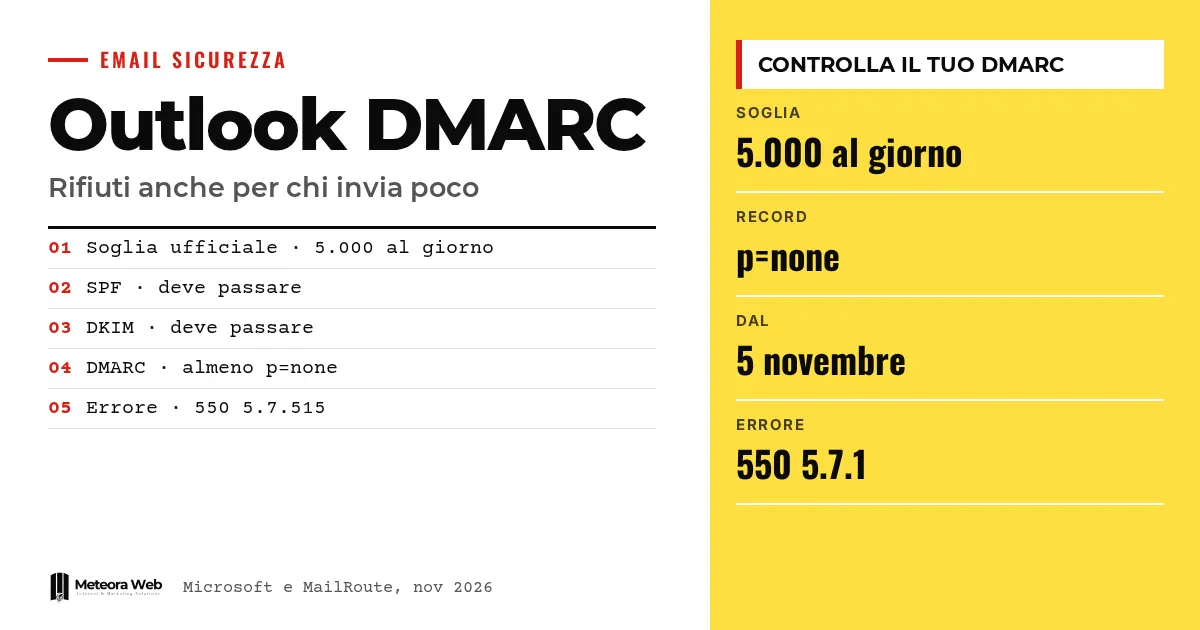
Outlook.com, потребительский почтовый сервис Microsoft, требует SPF, DKIM и DMARC от доменов, которые отправляют более 5 000 писем в день. Независимое сообщение MailRoute теперь говорит об отказах даже для небольших отправителей, если у домена нет записи DMARC. Подтверждения от Microsoft нет. Если ты пишешь клиентам с адресами hotmail или outlook, есть риск, что часть писем не дойдёт, и ты этого даже не заметишь.
Несколько терминов, прежде чем перейти к фактам. SPF — это DNS-запись, которая перечисляет серверы, авторизованные отправлять почту от имени твоего домена. DKIM — цифровая подпись, гарантирующая, что письмо не было изменено. DMARC связывает SPF и DKIM с адресом, указанным в поле From, и сообщает получателям, что делать, если проверки не пройдены. Выравнивание означает, что домен из From совпадает с доменом, проверенным через SPF или DKIM. DNS — это набор записей, которые сопровождают домен.
Что объявила Microsoft для крупных отправителей?
В официальном блоге Microsoft объясняет, что для доменов свыше 5 000 сообщений в день нужны SPF и DKIM с положительным результатом и DMARC как минимум с p=none, выровненный с SPF или DKIM, а лучше с обоими. Правило касается Outlook.com, то есть адресов hotmail.com, live.com и outlook.com.
После 5 мая 2025 года несоответствующие сообщения должны были попадать в папку «Спам». Однако обновление от 29 апреля указывает на изменение – Microsoft заявляет, что решила отклонять их с ошибкой «550; 5.7.515 Access denied».
О чём предупреждает MailRoute?
По данным MailRoute, с 5 ноября 2026 года Outlook.com отклоняет часть почты с доменов без записи DMARC. Текст ошибки «550 5.7.1 Message rejected», с пояснением, что записи аутентификации отсутствуют.
Провайдер сообщает, что увидел это в своих журналах 5 ноября и нашёл жалобы других администраторов в тот же день. Также, по словам MailRoute, пострадали и небольшие отправители, а многие домены уже имели рабочий SPF и иногда DKIM.
Почему проблему легко не заметить?
MailRoute описывает отказ как частичный. Письмо на адрес Hotmail проходит, следующее возвращается, новая отправка может пройти успешно. Тот, кто пишет, видит ошибку, полную аббревиатур, и думает о временном сбое.
Получатель ничего не знает. Так могут пропасть счета, подтверждения встреч, ответы клиентам. Это тихий ущерб, характерный для тех, кто пишет частным лицам, а не только компаниям. О том, как три записи работают вместе, читай наш гид по SPF, DKIM, DMARC и репутации отправителя.
Как проверить и исправить домен?
MailRoute предлагает проверить командой dig +short TXT _dmarc.example.com, подставив свой домен. Если нет строки, начинающейся с v=DMARC1, записи нет.
Рекомендуемое исправление — TXT-запись с именем _dmarc и значением v=DMARC1; p=none. Эта политика не требует от получателей действий при сбоях, поэтому обработку почты в других местах она не меняет. Есть условие – DMARC проходит только если SPF или DKIM выровнены с доменом From. Если ты используешь Microsoft 365, MailRoute предупреждает, что подпись с onmicrosoft.com не учитывается, пока ты не включишь DKIM для своего домена.
Если почта привязана к твоему хостингу, проверь, кто управляет DNS, как мы объясняем в материале домен, хостинг и почта.
Ограничения, которые стоит знать
Новость об отказах ниже порога исходит только от одного почтового провайдера, у которого есть и коммерческий интерес. По данным MailRoute, на 6 ноября Microsoft ничего не опубликовала. Мы не знаем, сколько доменов затронуто, является ли мера постоянной или тестовой и зависят ли отклонённые письма от других факторов. Дата официального источника по окончательным отказам тоже пока не объявлена.
Что меняется для тех, кто работает в цифровой среде
Первый шаг — проверить каждый домен, с которого ты отправляешь почту, включая домены клиентов, которыми ты управляешь. DMARC с политикой p=none настраивается за несколько минут. Затем убедись, что SPF или DKIM выровнены, особенно если ты отправляешь через внешние инструменты – рассылки, CRM и формы на сайте. Microsoft напоминает, что запись нужна на твоём домене, даже если отправку выполняет третья сторона, и что список безопасных отправителей применяться не будет. Тем, кто занимается email-маркетингом, как в автоматизации брошенной корзины, стоит внимательно следить за возвратами.
Наше мнение
Картина согласованная. Правила сначала появляются для крупных отправителей, потом становятся базой для всех, и именно в этом направлении движутся ведущие провайдеры. Слабое место — коммуникация. Если частичный отказ не объявлен, а текст ошибки не объясняет, чего не хватает, страдают небольшие компании без своего технического специалиста. Сообщение ещё предстоит проверить, но стоимость записи p=none так низка, что ждать подтверждений не имеет смысла. Опубликованный DMARC также помогает против тех, кто выдаёт себя за тебя, — эту тему мы разбираем в материале о фишинге и мошенничестве по email.
Частые вопросы
Нужно ли что-то делать, если я отправляю меньше 5 000 писем в день?
Да, лучше сделать. Официальные правила начинаются с крупных отправителей, но Microsoft пишет, что эти практики полезны всем. MailRoute сообщает об отказах и для небольших отправителей.
Какая минимальная запись DMARC?
TXT-запись с именем _dmarc и значением v=DMARC1; p=none. По данным MailRoute, она не меняет того, как другие получатели обрабатывают твою почту. Работает она только если SPF или DKIM выровнены.
Как распознать отказ?
По сообщению об ошибке, которое возвращается отправителю. Microsoft указывает код 550 5.7.515 для крупных отправителей, а MailRoute сообщает о 550 5.7.1 с пояснением, что не хватает записей аутентификации.
Поможет ли список безопасных отправителей?
Нет. Microsoft уточняет, что Safe Sender list не будет учитываться при применении новых правил.
Нужна ли мне DNS-настройка, если я отправляю через внешний сервис?
Да. Microsoft поясняет, что аутентификация привязана к твоему домену, даже если отправку выполняет третья сторона. Нужно согласовать правильные DNS-настройки с поставщиком.
Что отслеживать в ближайшие месяцы в отказах Outlook
Остаются два открытых вопроса – подтвердит ли Microsoft правило для отправителей ниже порога и когда начнутся окончательные отказы.
- Проверяй журналы отправки и считай возвраты на адреса hotmail, live и outlook.
- Следи за официальным блогом сообщества Microsoft, где появятся даты новых этапов.
- Когда твои отправители выровнены, рассмотри постепенный переход от none к quarantine и затем к reject, как советует Microsoft.