
 Ing. Calogero Bono
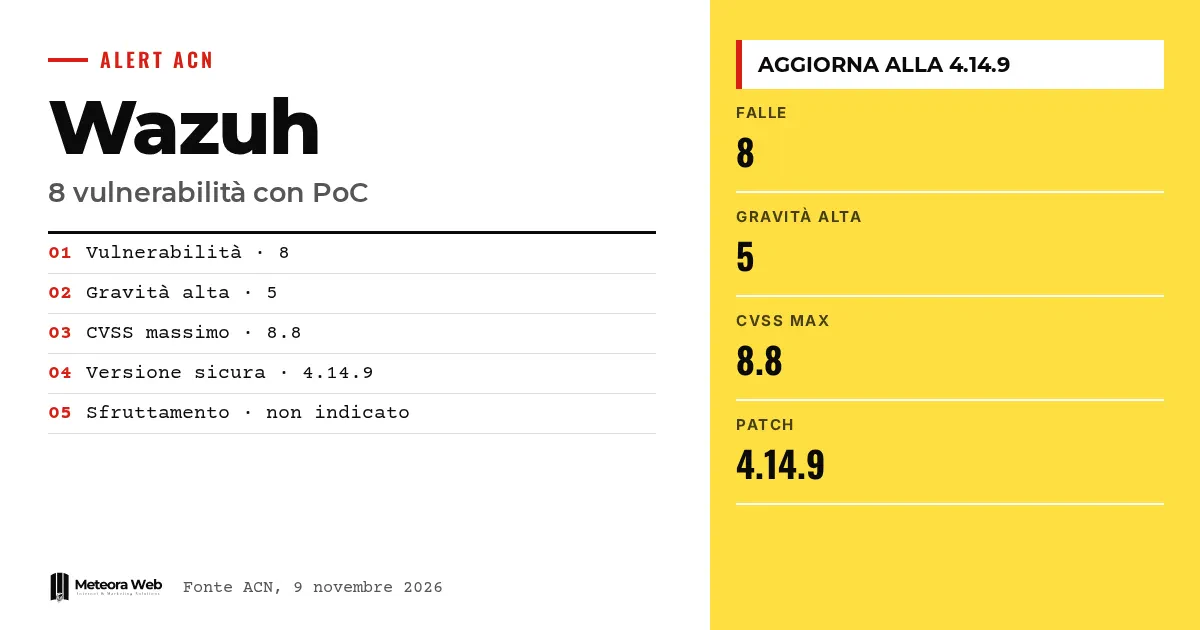
9 ноября 2026 года Национальное агентство по кибербезопасности Италии опубликовало предупреждение о SIEM с открытым исходным кодом Wazuh. Для 8 уязвимостей, 5 из которых имеют высокую серьёзность, доступны Proof of Concept, затрагивающие Wazuh и его Dashboard Plugins. Вендор уже исправил дефекты, но публичные демонстрационные эксплойты снижают порог входа для тех, кто хочет их проверить. Если ты используешь Wazuh для контроля безопасности своей инфраструктуры, проверь установленную версию.
Несколько терминов, прежде чем перейти к фактам. SIEM — система, которая собирает и анализирует логи, чтобы выявлять атаки. XDR расширяет контроль на несколько уровней, от устройств до сети. PoC (Proof of Concept) — демонстрационный код, который доказывает, что уязвимость можно эксплуатировать. CVSS — оценка от 0 до 10, которая измеряет серьёзность. SSRF — атака, при которой сервер вынуждают отправить запрос на адрес, выбранный злоумышленником.
Что сообщил ACN о Wazuh?
Предупреждение AL02/261109/CSIRT-ITA касается 8 уязвимостей с опубликованными PoC. Перечисленные типы – выполнение произвольного кода, обход аутентификации, обход ограничений безопасности, раскрытие информации, отказ в обслуживании и спуфинг.
В таблице агентства у всех дефектов указано наличие PoC, а признаков активной эксплуатации нет. Предупреждение имеет версию 1.0.
Какие версии Wazuh уязвимы?
По данным ACN, под угрозу попадают Wazuh версий до 4.14.9 и Wazuh Dashboard Plugins с 4.9.0 до 4.14.9 не включая её. Рекомендуемая мера — как можно скорее обновиться до последней доступной версии.
Вендор, по словам агентства, уже устранил дефекты. Поэтому риск в первую очередь лежит на тех, кто ещё не применил обновление.
Какие уязвимости самые опасные?
На первом месте CVE-2026-112340 с CVSS v4.0 8.8. Она касается эндпоинта /api/request плагинов Dashboard. Аутентифицированный пользователь мог бы подменить Bearer-токен и действовать от имени другой личности в Manager API.
Далее идут CVE-2026-112339 (8.2), вызванная отсутствием проверки имени хоста TLS в модуле fluent-forward, и CVE-2026-112338 (8.2), SSRF в модуле GitHub. В первом случае злоумышленник в позиции on-path мог бы выдать себя за коллектор Fluentd и читать телеметрию. Во втором Manager мог бы отправить токен GitHub на хост под контролем нападающего.
Пятёрку высоких завершают CVE-2026-112341 и CVE-2026-112336, обе с оценкой 7.1.
Чем грозят остальные уязвимости?
CVE-2026-112341 — это SQL-инъекция. Пользователь с правом agent – read хотя бы на один агент мог бы выполнять произвольные запросы и читать данные базы Manager, включая internal_key агентов. CVE-2026-112336 — утечка памяти в декодере JSON. События с дублирующимися статическими полями, отправленные зарегистрированным агентом, могли бы остановить wazuh-analysisd и прекратить генерацию алертов.
Остальные три имеют оценки от 6.3 до 6.9.
- CVE-2026-112334, запись за пределами буфера в wazuh-execd, с остановкой Active Response.
- CVE-2026-112335, переполнение буфера в стеке в logcollector, с возможным выполнением кода в отдельных конфигурациях.
- CVE-2026-112337, SSRF в модуле Azure, с риском для токена Microsoft Graph.
Ограничения, которые стоит знать
Предупреждение не указывает на активную эксплуатацию, и соответствующая колонка пуста. Мы не знаем, сколько систем в Италии подвержено риску и с какого момента PoC распространяются. Многие атаки требуют особых условий – аутентифицированного пользователя, контроля над файлом логов или привилегированного сетевого положения. Некоторые идентификаторы CVE могут получить обновления в официальных базах данных.
Что это меняет для тех, кто работает с цифровыми технологиями
Если ты управляешь Wazuh, сразу проверь версию Manager и Dashboard Plugins. Даже если сервис размещён на хостинговом сервере, выясни, кто отвечает за обновления, и для этого полезно организовать управление серверами с обновлениями безопасности. Риск касается и связанных токенов, например GitHub и Azure, которые нужно защищать как учётные данные. Это не первое недавнее предупреждение о технических инструментах, как показывает случай с Apache OFBiz.
Наше мнение
Удивляет, что мишенью становится инструмент, созданный для защиты. SIEM видит логи, учётные данные и телеметрию всей инфраструктуры, поэтому уязвимость в нём весит больше, чем в любом обычном приложении. Вендор исправил дефекты, а ACN предупредил ясно, но открытый исходный код не освобождает от обязанности обновляться. Если ты внедряешь его в компании, закладывай время на поддержку, как напоминает руководство по открытому ПО в бизнесе.
Частые вопросы
Wazuh подвергается активной атаке?
Предупреждение ACN этого не указывает. В колонке эксплуатации для всех CVE стоит прочерк, при этом PoC присутствуют.
Какую версию Wazuh нужно установить?
Как минимум 4.14.9. Уязвимы более ранние версии Wazuh и Dashboard Plugins с 4.9.0 до 4.14.9 включительно, не считая самой 4.14.9.
Сколько уязвимостей и насколько они серьёзны?
Их 8, из них 5 высокой серьёзности. Самый высокий балл CVSS v4.0 — 8.8, самый низкий — 6.3.
Нужна ли аутентификация для эксплуатации?
Зависит от уязвимости. Одни требуют аутентифицированного пользователя или зарегистрированного агента, другие — злоумышленника в привилегированном сетевом положении или с доступом к отслеживаемым файлам.
Что грозит токенам GitHub и Azure?
Две SSRF могут заставить Manager отправить токены на хосты под контролем злоумышленника. По данным ACN, это позволит получить доступ к репозиториям GitHub или к связанным ресурсам Microsoft Graph.
На что смотреть после обновления Wazuh
Обновление закрывает известные уязвимости, но публичные PoC остаются доступными и могут быть адаптированы. В ближайшие недели стоит проверить, что произошло за это время.
- Проверь в логах Manager запросы к внешним хостам или неожиданные перезапуски wazuh-analysisd.
- Следи, обновит ли ACN предупреждение указанием на активную эксплуатацию.
- Рассмотри ротацию токенов GitHub и Azure, связанных с модулями Wazuh, если системы оставались необновлёнными.



