
 Ing. Calogero Bono
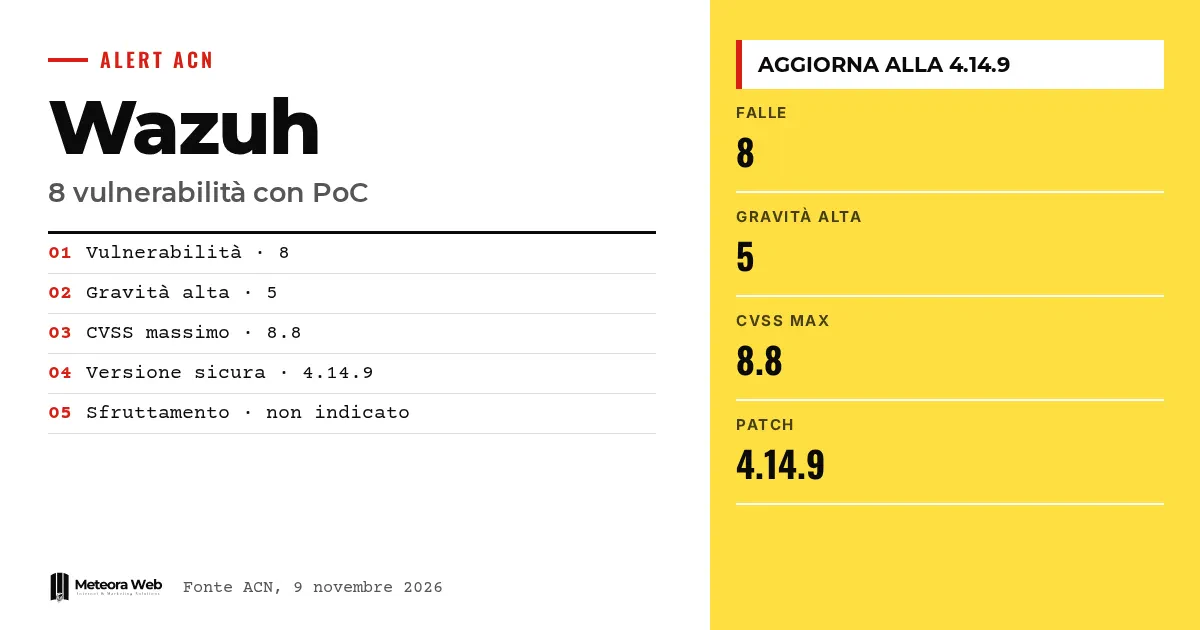
El 9 de noviembre de 2026 la Agencia para la ciberseguridad nacional italiana publicó una alerta sobre el SIEM de código abierto Wazuh. Hay Proof of Concept disponibles para 8 vulnerabilidades, 5 de ellas de gravedad alta, que afectan a Wazuh y a sus Dashboard Plugins. El fabricante ya corrigió los fallos, pero los exploits de demostración públicos reducen el listón para quien quiera intentarlo. Si usas Wazuh para vigilar la seguridad de tu infraestructura, comprueba la versión instalada.
Algunos términos antes de entrar en los hechos. SIEM es un sistema que recoge y analiza registros para detectar ataques. XDR amplía el control a varias capas, desde los dispositivos hasta la red. Un PoC (Proof of Concept) es un código de demostración que prueba que el fallo es explotable. El CVSS es la puntuación de 0 a 10 que mide la gravedad. La SSRF es un ataque que induce a un servidor a enviar peticiones a una dirección elegida por el atacante.
¿Qué ha señalado la ACN sobre Wazuh?
La alerta AL02/261109/CSIRT-ITA se refiere a 8 vulnerabilidades con PoC hechos públicos. Los tipos listados son ejecución de código arbitrario, omisión de la autenticación, omisión de las restricciones de seguridad, divulgación de información, denegación de servicio y suplantación.
En la tabla de la agencia, todas las fallas aparecen con PoC presente, mientras que no hay ninguna indicación de explotación activa. La alerta está en la versión 1.0.
¿Qué versiones de Wazuh son vulnerables?
Según la ACN, están afectadas las versiones de Wazuh anteriores a la 4.14.9 y los Wazuh Dashboard Plugins desde la 4.9.0 hasta la 4.14.9 sin incluir esta. La mitigación indicada es actualizar cuanto antes a la última versión disponible.
El fabricante, explica la agencia, ya ha corregido los fallos. Por tanto, el riesgo pesa sobre todo en quien aún no ha aplicado la actualización.
¿Cuáles son los fallos más graves?
En lo más alto está CVE-2026-112340, con CVSS v4.0 de 8.8. Afecta al endpoint /api/request de los plugins del Dashboard. Un usuario autenticado podría sobrescribir el token Bearer y operar como otra identidad de la Manager API.
Le siguen CVE-2026-112339 (8.2), debida a la falta de verificación del hostname TLS en el módulo fluent-forward, y CVE-2026-112338 (8.2), una SSRF en el módulo GitHub. En el primer caso, un atacante en posición on-path podría suplantar al colector Fluentd y leer la telemetría. En el segundo, el Manager podría enviar el token de GitHub a un host controlado por el atacante.
Completan las cinco altas CVE-2026-112341 y CVE-2026-112336, ambas con 7.1.
¿Qué riesgos plantean las demás vulnerabilidades?
CVE-2026-112341 es una inyección SQL. Un usuario con permiso de agente – lectura sobre al menos un agente podría ejecutar consultas arbitrarias y leer datos de la base de datos del Manager, incluidas las internal_key de los agentes. CVE-2026-112336, en cambio, es una fuga de memoria en el decodificador JSON. Eventos con campos estáticos duplicados, enviados por un agente registrado, podrían hacer que wazuh-analysisd se detenga y frenar la generación de alertas.
Las otras tres tienen puntuaciones entre 6.3 y 6.9.
- CVE-2026-112334, escritura fuera de límites en wazuh-execd, con detención de la Active Response.
- CVE-2026-112335, desbordamiento de búfer en la pila del logcollector, con posible ejecución de código en configuraciones concretas.
- CVE-2026-112337, SSRF en el módulo Azure, con el token de Microsoft Graph en riesgo.
Límites que conviene conocer
La alerta no indica explotación activa, y la columna correspondiente aparece vacía. No sabemos cuántos sistemas españoles o italianos están expuestos ni desde cuándo circulan los PoC. Muchos ataques requieren condiciones concretas, como un usuario autenticado, el control de un archivo de registro o una posición privilegiada en la red. Algunos identificadores CVE podrían recibir actualizaciones en las bases de datos oficiales.
Qué cambia para quien trabaja con lo digital
Si gestionas Wazuh, revisa cuanto antes la versión del Manager y de los Dashboard Plugins. Quien tenga el servicio en un servidor de hosting también debe saber quién se encarga de las actualizaciones, y una gestión de servidores con actualizaciones de seguridad sirve precisamente para eso. El riesgo afecta también a los tokens vinculados, como los de GitHub y Azure, que deben tratarse como credenciales que hay que proteger. No es el primer aviso reciente sobre herramientas técnicas, como demuestra el caso de Apache OFBiz.
Nuestra opinión
Resulta llamativo que el objetivo sea una herramienta nacida para defender. Un SIEM ve registros, credenciales y telemetría de toda la infraestructura, así que una falla en él vale más que una en cualquier aplicación corriente. El fabricante corrigió y la agencia avisó con claridad, pero el código abierto no exime de actualizar. Quien lo adopta en la empresa debe contar con el mantenimiento, como recuerda la guía sobre código abierto en la empresa.
Preguntas frecuentes
¿Wazuh está bajo ataque activo?
La alerta de la ACN no lo indica. La columna de explotación muestra un guion para todas las CVE, mientras que los PoC sí están presentes.
¿Qué versión de Wazuh debo instalar?
Como mínimo la 4.14.9. Son vulnerables las versiones anteriores de Wazuh y los Dashboard Plugins desde la 4.9.0 hasta la 4.14.9 sin incluir esta.
¿Cuántas vulnerabilidades hay y cuán graves son?
Son 8, de las cuales 5 tienen gravedad alta. La puntuación CVSS v4.0 más alta es 8.8 y la más baja 6.3.
¿Hace falta estar autenticado para explotarlas?
Depende del fallo. Algunas requieren un usuario autenticado o un agente registrado, y otras un atacante con posición privilegiada en la red o acceso a archivos monitorizados.
¿Qué riesgo corren los tokens de GitHub y Azure?
Dos SSRF podrían hacer que el Manager envíe los tokens a hosts controlados por el atacante. Según la ACN, eso permitiría el acceso a repositorios de GitHub o a recursos de Microsoft Graph vinculados.
Qué vigilar tras actualizar Wazuh
Actualizar cierra los fallos conocidos, pero los PoC públicos siguen disponibles y pueden adaptarse. En las próximas semanas conviene revisar qué ha ocurrido mientras tanto.
- Revisa en los registros del Manager peticiones anómalas hacia hosts externos o reinicios inesperados de wazuh-analysisd.
- Comprueba si la ACN actualiza la alerta con indicaciones de explotación activa.
- Valora rotar los tokens de GitHub y Azure vinculados a los módulos de Wazuh si los sistemas han permanecido sin actualizar.



