
 Ing. Calogero Bono
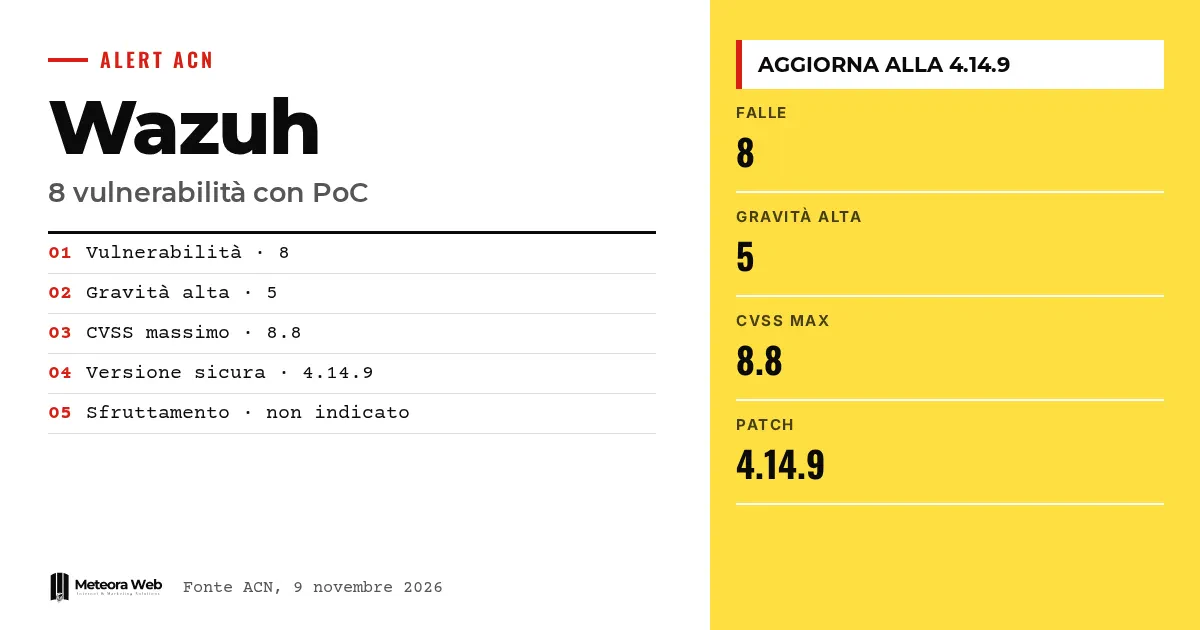
Pada 9 November 2026 Badan Keamanan Siber Nasional Italia (ACN) menerbitkan peringatan tentang SIEM open source Wazuh. Tersedia Proof of Concept untuk 8 kerentanan, 5 di antaranya berkeparahan tinggi, yang menyerang Wazuh dan Dashboard Plugins-nya. Vendor sudah memperbaiki celah tersebut, tetapi eksploit demonstrasi yang beredar secara publik membuat siapa pun yang ingin mencobanya jadi lebih mudah. Jika kamu memakai Wazuh untuk memantau keamanan infrastrukturmu, periksa versi yang terpasang.
Beberapa istilah sebelum masuk ke fakta. SIEM adalah sistem yang mengumpulkan dan menganalisis log untuk menemukan serangan. XDR memperluas pemantauan ke berbagai lapisan, dari perangkat hingga jaringan. PoC (Proof of Concept) adalah kode demonstrasi yang membuktikan bahwa celah tersebut bisa dieksploitasi. CVSS adalah skor 0 sampai 10 yang mengukur tingkat keparahan. SSRF adalah serangan yang membuat server mengirim permintaan ke alamat yang dipilih penyerang.
Apa yang dilaporkan ACN tentang Wazuh?
Peringatan AL02/261109/CSIRT-ITA membahas 8 kerentanan dengan PoC yang sudah dipublikasikan. Jenis-jenisnya meliputi eksekusi kode arbitrer, bypass autentikasi, bypass pembatasan keamanan, kebocoran informasi, denial of service, dan spoofing.
Dalam tabel badan tersebut, semua celah tercatat memiliki PoC, sementara tidak ada indikasi eksploitasi aktif. Peringatan ini berada di versi 1.0.
Versi Wazuh mana yang rentan?
Menurut ACN, yang terdampak adalah Wazuh di versi sebelum 4.14.9 dan Wazuh Dashboard Plugins dari 4.9.0 hingga sebelum 4.14.9. Mitigasi yang disarankan adalah segera memperbarui ke versi terbaru yang tersedia.
Vendor, menurut badan tersebut, sudah memperbaiki celahnya. Risiko kini terutama menimpa mereka yang belum menerapkan pembaruan.
Apa saja celah yang paling serius?
Yang teratas adalah CVE-2026-112340, dengan CVSS v4.0 8.8. Celah ini menyerang endpoint /api/request pada plugin Dashboard. Pengguna terautentikasi dapat menimpa token Bearer dan beroperasi sebagai identitas lain pada Manager API.
Menyusul CVE-2026-112339 (8.2), akibat tidak diverifikasinya hostname TLS pada modul fluent-forward, dan CVE-2026-112338 (8.2), sebuah SSRF pada modul GitHub. Pada kasus pertama, penyerang di posisi on-path dapat menyamar sebagai collector Fluentd dan membaca telemetri. Pada kasus kedua, Manager dapat mengirim token GitHub ke host yang dikendalikan penyerang.
Melengkapi lima kerentanan tinggi adalah CVE-2026-112341 dan CVE-2026-112336, masing-masing bernilai 7.1.
Apa risiko pada sistem dengan kerentanan lainnya?
CVE-2026-112341 adalah SQL Injection. Pengguna dengan izin agent – read pada setidaknya satu agent dapat menjalankan query arbitrer dan membaca data database Manager, termasuk internal_key milik agent. CVE-2026-112336 adalah memory leak pada decoder JSON. Event dengan field statis yang terduplikasi, dikirim oleh agent terdaftar, dapat membuat wazuh-analysisd berhenti dan menghentikan pembuatan alert.
Tiga lainnya memiliki skor antara 6.3 dan 6.9.
- CVE-2026-112334, penulisan di luar batas di wazuh-execd, yang menghentikan Active Response.
- CVE-2026-112335, stack buffer overflow pada logcollector, dengan kemungkinan eksekusi kode pada konfigurasi tertentu.
- CVE-2026-112337, SSRF pada modul Azure, dengan token Microsoft Graph yang berisiko.
Batasan yang perlu kamu ketahui
Peringatan tersebut tidak menunjukkan adanya eksploitasi aktif, dan kolom khususnya kosong. Kami tidak tahu berapa banyak sistem di Italia yang terpapar, atau sejak kapan PoC tersebut beredar. Banyak serangan membutuhkan kondisi tertentu, seperti pengguna yang sudah terautentikasi, kontrol atas file log, atau posisi jaringan yang istimewa. Beberapa identifikasi CVE mungkin masih akan diperbarui di basis data resmi.
Apa yang berubah bagi kamu yang bekerja di bidang digital
Jika kamu mengelola Wazuh, segera periksa versi Manager dan Dashboard Plugins. Bahkan jika layananmu berjalan di server hosting, pastikan kamu tahu siapa yang mengurus pembaruannya. Pengelolaan server dengan pembaruan keamanan memang untuk hal ini. Risikonya juga menyentuh token terkait, seperti token GitHub dan Azure, yang harus diperlakukan sebagai kredensial yang perlu dilindungi. Ini juga bukan peringatan teknis pertama baru-baru ini, seperti yang terlihat pada kasus Apache OFBiz.
Pendapat kami
Yang mengejutkan adalah target serangannya adalah alat yang dibuat untuk bertahan. SIEM melihat log, kredensial, dan telemetri seluruh infrastruktur, sehingga celah di dalamnya lebih berbahaya dibanding celah pada aplikasi biasa. Vendor sudah memperbaiki dan ACN sudah memberi peringatan dengan jelas, tetapi penggunaan open source tidak membebaskan dari kewajiban memperbarui. Siapa pun yang mengadopsinya di perusahaan harus memperhitungkan perawatannya, sebagaimana diingatkan panduan tentang open source di perusahaan.
Pertanyaan yang sering diajukan
Apakah Wazuh sedang diserang secara aktif?
Peringatan ACN tidak menyebutkan hal itu. Kolom eksploitasi menampilkan tanda strip untuk semua CVE, sementara PoC memang ada.
Versi Wazuh mana yang harus saya pasang?
Minimal 4.14.9. Versi Wazuh sebelumnya dan Dashboard Plugins dari 4.9.0 hingga sebelum 4.14.9 termasuk rentan.
Berapa banyak kerentanannya dan seberapa parah?
Ada 8, dengan 5 berkeparahan tinggi. Skor CVSS v4.0 tertinggi adalah 8.8, dan terendah 6.3.
Apakah penyerang harus terautentikasi untuk mengeksploitasinya?
Tergantung celahnya. Sebagian membutuhkan pengguna terautentikasi atau agent yang terdaftar, sebagian lain membutuhkan penyerang di posisi jaringan istimewa atau dengan akses ke file yang dipantau.
Apa risiko bagi token GitHub dan Azure?
Dua SSRF berpotensi membuat Manager mengirim token ke host yang dikendalikan penyerang. Menurut ACN, hal itu bisa memberi akses ke repositori GitHub atau sumber daya Microsoft Graph yang terhubung.
Yang perlu diperhatikan setelah memperbarui Wazuh
Pembaruan menutup celah yang sudah diketahui, tetapi PoC publik tetap tersedia dan bisa dimodifikasi. Dalam beberapa minggu ke depan, sebaiknya periksa apa saja yang terjadi selama ini.
- Periksa log Manager untuk permintaan mencurigakan ke host eksternal atau restart wazuh-analysisd yang tidak terduga.
- Pantau apakah ACN memperbarui peringatannya dengan indikasi eksploitasi aktif.
- Pertimbangkan rotasi token GitHub dan Azure yang terhubung dengan modul Wazuh, jika sistemnya sempat tidak diperbarui.



