Ing. Calogero Bono
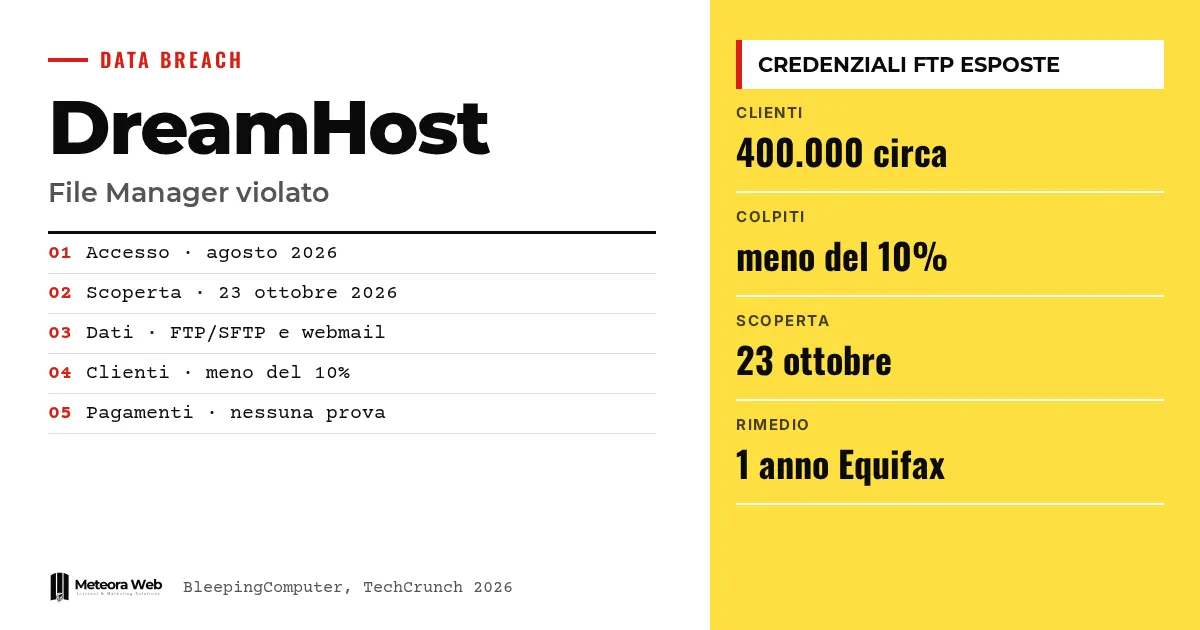
DreamHost是美国知名的虚拟主机与域名注册商,近日确认其网页文件管理器遭到数据泄露。根据发给客户的通知,攻击者利用一个漏洞入侵系统,窃取了FTP/SFTP用户名和密码,以及部分webmail邮箱的会话数据。非法访问从2026年8月持续到2026年10月23日,即发现问题的当天。对于使用共享主机的网站运营者来说,这些工具承载着文件、邮件以及日常工作的访问权限,因此这件事值得重视。
开始了解事件之前,先了解几个术语。 FTP/SFTP是用于在服务器上上传和下载网站文件的协议。文件管理器是通过浏览器管理这些文件的工具。Webmail是通过浏览器阅读的电子邮件。会话令牌是登录后维持用户在线状态的数据,一旦被盗,攻击者就能冒充该用户。BEC(商业邮件欺诈)是指犯罪分子借用真实邮箱,欺骗客户和供应商的诈骗手段。
DreamHost到底发生了什么?
据BleepingComputer引用的客户通知,公司称一名未经授权的第三方访问了管理files.dreamhost.com文件管理器的服务器,入侵者利用了软件漏洞。
同一通知称,攻击者可读取2026年8月至10月23日期间使用该文件管理器的用户的FTP/SFTP用户名和密码。此外,“数量有限”的webmail用户的会话信息,包括凭据,也被暴露。
DreamHost称此次攻击是蓄意的,并表示团队不眠不休地进行遏制。
有多少客户受到影响?
确切数字尚无定论。据TechCrunch报道,一位发言人称受影响客户“远低于10%”,但未给出更精确的数字。公司声称有约40万付费客户,由此推算,受影响者应不足4万人,这一计算是我们做出的,并非公司官方数据。
同一位发言人未解释事件为何直到现在才被发现,只称调查仍在进行。BleepingComputer称曾多次联系DreamHost询问账户数量,但未获答复。
TechCrunch还提到,此次入侵导致服务中断持续数日,期间部分密码被重置。
支付信息和控制面板安全吗?
目前DreamHost表示,没有证据显示控制面板登录数据或账单数据遭到访问。据TechRadar报道,公司不保存完整的银行卡号,只保存一个安全令牌,该令牌无法用于在其他地方消费。
BleepingComputer称,支付数据由外部供应商处理。这些均为公司的说法,调查尚未结束。
受影响客户应该怎么做?
DreamHost已关闭可能受影响用户的活跃会话并使其密码失效。公司提供一年的Equifax信用监控和身份盗窃保护,并建议考虑设置欺诈警报或冻结信用报告。
据BleepingComputer,收到通知的用户应检查网站文件是否有未经授权的修改,核查webmail的转发规则和过滤器,并更换在其他服务中使用相同凭据的密码。关于密码重复使用的问题,可参阅我们关于mSecure数据泄露的这篇文章。
需要了解的局限
文中没有描述漏洞的细节,DreamHost也没有说明攻击为何潜伏了数月之久。受影响账户的确切数量、攻击者的身份以及是否有勒索要求,目前都不清楚。调查仍在进行中,公司承诺会发布更新。TechRadar报道称,尚无团体声称对此次攻击负责,数据也未见于暗网,但情况仍可能变化。
对数字工作者的影响
如果你的网站使用共享主机,即便没有收到通知,也应将邮件和文件视为可能已经暴露。被入侵的邮箱可能被用于垃圾邮件、钓鱼和BEC诈骗,这也会影响你的域名信誉,相关内容可参阅SPF、DKIM、DMARC与发件人信誉。请检查网站文件、转发规则以及谁有FTP访问权限。同时,也请记住域名、主机和邮箱分别归属于谁,具体可参考域名、主机与邮箱指南。
我们的看法
此事凸显了沟通的重要性。入侵从8月持续到10月23日才被发现,而发言人又未解释原因,这让人对内部控制心存疑虑。积极的一面是,支付数据似乎与其他系统分开存放,但这只是公司的说法,并未经过独立验证。对用户而言,在网页文件管理器中以明文方式存储凭据,既方便又容易成为目标。若你的服务器上存有客户数据,使用唯一的凭据并限制访问渠道,绝不是过度谨慎。
常见问题
DreamHost的数据泄露发生在什么时候?
发生在2026年8月至2026年10月23日之间,DreamHost称是在10月23日当天发现了非法访问。公司没有解释为何直到那时才被察觉。
哪些数据被窃取了?
使用文件管理器的用户的FTP/SFTP用户名和密码,以及部分webmail用户的会话数据(包括凭据)。据公司称,控制面板和账单数据目前未见受影响。
有多少客户受到影响?
确切数字未知。一位发言人称受影响者“远低于10%”,约为40万付费客户的一部分,但没有更多细节。
DreamHost为受影响客户提供什么服务?
通过Equifax提供一年的信用监控和身份盗窃保护。公司还关闭了活跃会话,并为可能受影响的用户重置了密码。
如果我的网站在DreamHost上,应该检查什么?
检查网站文件是否有可疑修改,核查webmail的转发规则和过滤器,并更换在其他地方重复使用的密码。即使没有收到通知,也建议这样做。
DreamHost的后续更新与未来几周需要关注的信号
调查仍在进行,关键细节尚未公布。值得关注的是公司接下来会说什么,以及外界可能发现什么。
- 关注DreamHost通知中关于漏洞、受影响账户数量和访问持续时间的后续更新。
- 留意网上是否出现数据泄露的迹象,或提及该服务商的钓鱼活动。
- 询问你的服务商如何记录和报告异常访问,以及多久会通知客户。