
 Ing. Calogero Bono
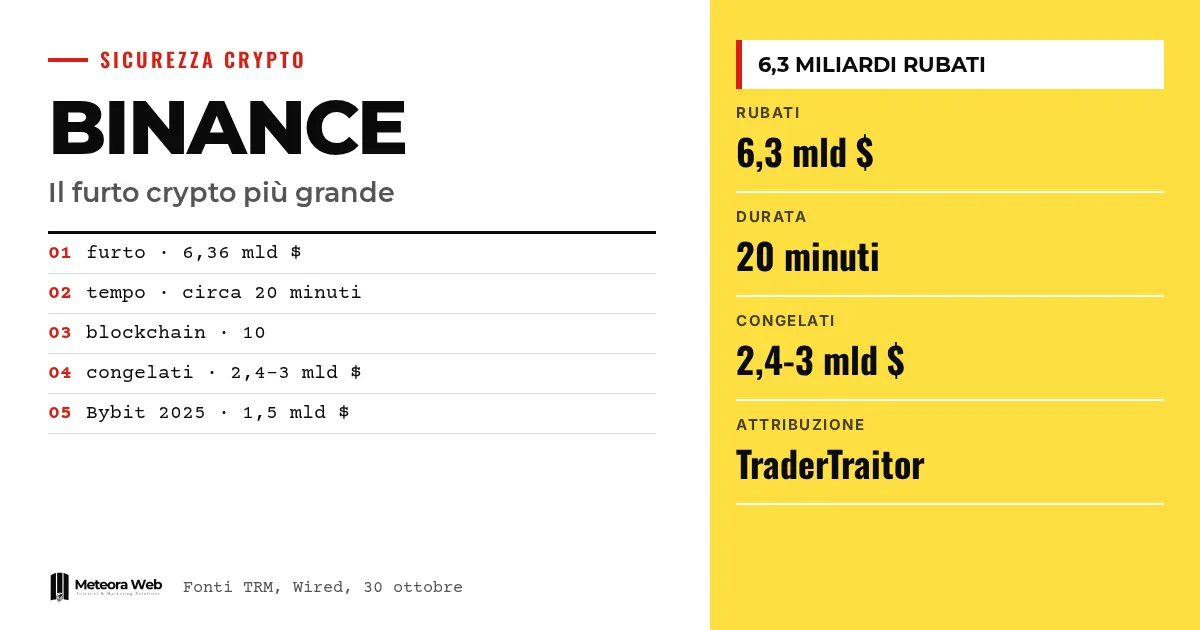
Am 29. Oktober wurde Binance, die größte Kryptobörse der Welt, Opfer dessen, was die Quellen als bisher größten registrierten Krypto-Diebstahl bezeichnen. Laut der Analyse von TRM Labs wurden rund 6,36 Milliarden Dollar bewegt, größtenteils innerhalb von etwa zwanzig Minuten. Die Börse hat Einzahlungen und Auszahlungen ausgesetzt, versichert, dass die Gelder der Nutzer sicher sind, und verspricht, jeden Verlust auszugleichen. Für alle, die Server, Zugänge und Zahlungssysteme betreiben, ist der Fall wichtig, denn der Angriff soll vom Laptop eines Ingenieurs ausgegangen sein.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. Eine Hot Wallet ist eine Krypto-Geldbörse, die mit dem Internet verbunden ist und die Börsen nutzen, um Auszahlungen ihrer Kunden abzuwickeln. Ein Stablecoin ist eine digitale Münze, deren Wert an einen Dollar gekoppelt ist, etwa USDT oder USDC. Ein DevOps-Ingenieur ist die technische Fachkraft, die Software und Infrastruktur eines Unternehmens betreut. Der private Schlüssel ist der geheime Code, der Bewegungen aus einer Geldbörse autorisiert. TraderTraitor ist der Name, unter dem mehrere Analysten eine nordkoreanische Hackergruppe bezeichnen, die sich auf Angriffe gegen Krypto-Unternehmen spezialisiert hat.
Was ist am 29. Oktober bei Binance passiert?
Wie Wired rekonstruiert, begannen die Angreifer am Donnerstag ab 16 Uhr US-Ostküstenzeit, rund 6,3 Milliarden Dollar in Kryptowährungen aus Binance-Geldbörsen auf mehreren Blockchains schnell abzuziehen. Binance hat Einzahlungen und Auszahlungen fast sofort gestoppt, während das Unternehmen ermittelte.
Die Analyse von TRM Labs, über die BleepingComputer berichtet, nennt rund 6,36 Milliarden Dollar, die aus Geldbörsen auf zehn Blockchains abflossen, fast alles innerhalb von etwa 20 Minuten. Zu den beteiligten Netzwerken gehören Ethereum, Bitcoin, Tron und Solana. Die Gelder landeten auf verschiedenen Adressen, die von einem einzigen Angreifer kontrolliert wurden.
Die Summe ist die höchste, die je verzeichnet wurde. Laut The Verge ist sie etwa viermal so hoch wie der bisherige Rekord, die 1,46 Milliarden Dollar, die im vergangenen Jahr bei Bybit gestohlen wurden. Binance war bereits 2019 angegriffen worden, damals gingen 40 Millionen Dollar des damaligen Werts verloren.
Bei den Zahlen ist Vorsicht geboten, denn sie unterscheiden sich je nach Quelle. Tom's Hardware sprach in der ersten Fassung von 5,6 Milliarden und wies darauf hin, dass die Summen vorläufig seien. Die späteren Schätzungen von TRM und Binance liegen dicht beieinander, bei 6,3 bis 6,4 Milliarden.
Wie wurde der Angriff durchgeführt?
Der Laptop eines Ingenieurs
Binance erklärte, der Vorfall habe den Laptop eines seiner DevOps-Ingenieure betroffen. Über diesen Zugang habe der Angreifer einen Service-Container erreichen und unautorisierte Auszahlungstransaktionen auslösen können. Die betroffene Berechtigung wurde sofort entzogen.
Danach wurde das Bild größer. Das Unternehmen schrieb auf X, die weitere Untersuchung habe zusätzliche Angriffspunkte gefunden und es handle sich um einen komplexen Angriff, der gemeinsam mit den Strafverfolgungsbehörden bearbeitet werde. Mitgründer und Co-CEO Richard Teng betonte, der Angreifer habe nicht einfach die Rechte eines Ingenieurs genutzt und es sei kein einzelner Klick gewesen. Bisher, so fügte er hinzu, gebe es keine Belege für einen Abfluss privater Schlüssel der Geldbörsen.
Eine Vorbereitung über Tage
Laut TRM, die von Wired zitiert wird, begann die Vorbereitung mindestens 36 Stunden vor dem Diebstahl. Eine der Geldbörsen des Angreifers erhielt in einer Testphase drei kleine Auszahlungen. Am Morgen des 29. Oktober wurde der Angriffscode an zwei Geldbörsen erprobt. Später wurde die finale Version an einer dritten getestet, und die Testgelder wurden an den Absender zurückgeschickt. Vier Stunden danach wurde derselbe Code auf einer Hot Wallet von Binance installiert.
Tom's Hardware ergänzt, die Hot Wallets mit den Namen Binance 14, Binance 16 und Hot Wallet 34 seien leergeräumt worden, die gemeinsam verwaltete Kundengelder enthalten. Derselbe Artikel betont, dass unbekannt ist, ob dies mit gestohlenen Schlüsseln, einem kompromittierten Signierprozess oder auf andere Weise geschah. Dieser Teil bleibt offen.
Wer steckt hinter dem Diebstahl?
Binance hat keine Gruppe für den Angriff verantwortlich gemacht. Teng sagte, die Untersuchung habe keine Einzelperson identifiziert. Weder das Unternehmen noch die Strafverfolgungsbehörden haben laut Wired Verbindungen zu nordkoreanischen Hackern genannt.
Die Blockchain-Analysefirmen gehen jedoch in diese Richtung. TRM und Chainalysis führen den Angriff auf TraderTraitor zurück, eine staatliche nordkoreanische Einheit, die BleepingComputer auch als Lazarus Group und APT38 bezeichnet. Chainalysis spricht von einem hohen Grad an Zuversicht. Elliptic erklärt, den Angriff nicht konkret der Gruppe zugeordnet zu haben, sieht aber Überschneidungen. Laut Mitgründer Tom Robinson würde dieser einzelne Diebstahl, falls Nordkorea tatsächlich dahintersteckt, nahezu alles verdoppeln, was das Regime bislang mit Kryptowährungen gestohlen hat.
Die von den Quellen genannten Hinweise sind vielfältig. Chainalysis hat beobachtet, wie sich die Gelder von Binance in Echtzeit mit denen eines Angriffs auf Bitget aus dem vergangenen Monat vermischten, der bereits nordkoreanischen Akteuren zugeschrieben wurde. Elliptic erinnert daran, dass das Ins-Visier-Nehmen des Personals von Krypto-Firmen ein Markenzeichen von TraderTraitor ist, dass der Angreifer die Geldbörse über Tornado Cash finanziert hat und dass er den Angriff vorab getestet hat, wie schon beim Fall Bybit. Dieser war laut Wired vom FBI genau TraderTraitor zugeschrieben worden.
Das sind Zuordnungen privater Unternehmen, die auf der Analyse von Aktivitäten innerhalb und außerhalb der Blockchain beruhen. Sie stellen kein gerichtliches Urteil dar.
Wie viele Gelder wurden gesperrt und wie viele sind verloren?
Hier weichen die Schätzungen voneinander ab, weil sich die Lage von Stunde zu Stunde ändert. Die Angaben zu eingefrorenen Geldern reichen von rund 2,4 Milliarden (Tom's Hardware) über 2,7 Milliarden (TRM, via BleepingComputer) und 2,8 Milliarden (Elliptic) bis zu etwa 3 Milliarden (Binance, berichtet von The Verge).
Einfrieren bedeutet nicht, dass die Gelder zurückgeholt sind. Die Unternehmen, die Stablecoins ausgeben, können die Adresse des Diebs auf eine Sperrliste setzen, sodass dieser die Token nicht mehr bewegen oder tauschen kann. Laut TRM haben Tether, Circle, Ripple und World Liberty Financial gehandelt, während das Security Council von Arbitrum 8.426 ETH und 74,6 Millionen ARB in seinem eigenen Netzwerk gesperrt hat. Tom's Hardware weist darauf hin, dass eine Rückzahlung in der Regel erst erfolgt, nachdem die Eigentümer ihre Rechte nachgewiesen haben, und dass dies oft lange dauert.
Das Problem sind Kryptowährungen ohne eine Stelle, die sie kontrolliert. Robinson schätzt, dass die übrigen 3,3 Milliarden vor allem aus Bitcoin, Ether und XRP bestehen, die niemand einfrieren kann. Sie lassen sich erst dann stoppen, wenn sie bei einer Börse oder einem anderen Dienst ankommen. Seiner Ansicht nach wird in den kommenden Monaten einiges abgefangen werden, der gesperrte Anteil dürfte aber nicht mehr stark steigen.
TRM beschreibt zudem das Wettrennen gegen die Sperren. Der Angreifer soll USDT an Market Maker verkauft und ETH gegen USDT auf Aave geliehen haben. Heute kontrolliert er laut TRM mehr als 420.000 ETH und 18.270 BTC, also rund 2,4 Milliarden Dollar, die für die Emittenten unerreichbar sind. Chainalysis meldet Geldwäschemuster, die man bisher nicht gesehen hat, und Tausende automatisiert abgewickelte Transaktionen, die die Spuren verschleiern sollen.
Droht den Nutzern ein Geldverlust?
Laut Binance nicht. Das Unternehmen erklärte, es werde alle Verluste mit dem SAFU-Fonds und mit eigenen Mitteln decken und nach Abschluss der Bereinigung einen aktualisierten Proof of Reserves veröffentlichen. Außerdem habe es über 6,34 Milliarden Dollar an Unternehmensmitteln für diesen Vorfall zurückgestellt, davon 5 Milliarden bereits in den betroffenen Token gehalten. Dabei handelt es sich um Aussagen des Unternehmens, nicht um unabhängige Prüfungen.
Der SAFU-Fonds wurde 2018 gegründet und wird mit 10 Prozent der Handelsgebühren gespeist. Laut Tom's Hardware enthält er 15.000 BTC, etwa 1,17 Milliarden Dollar zum genannten Kurs. The Verge spricht von einer Notfallreserve von rund 1,3 Milliarden bei der letzten Bewertung. Die beiden Zahlen hängen vom Bitcoin-Kurs ab. In jedem Fall deckt der Fonds nur einen Teil des Verlusts, deshalb kommt es auf die Unternehmensmittel an. 2019 hatte Binance die 7.000 gestohlenen BTC vollständig mit dem SAFU gedeckt. Auch der frühere CEO Changpeng Zhao, so Tom's Hardware, erwartet, dass die Nutzer entschädigt werden. Die Website Binance.us, so dieselbe Quelle, sei bislang offenbar nicht betroffen.
Binance warnt außerdem vor Betrügern, die den Vorfall ausnutzen, mit E-Mails, SMS und Anrufen, die das Unternehmen nachahmen. Angebote zur Entschädigung oder zur Wiederherstellung von Auszahlungen sollte man mit Misstrauen begegnen, erhaltene Links nicht öffnen und nur die offizielle Website und App verwenden.
Grenzen, die man kennen sollte
- Die Zahlen sind nicht endgültig. Gesamtsumme des Diebstahls und Betrag der Sperren schwanken je nach Quelle und Zeitpunkt.
- Die Zuordnung zu Nordkorea stammt von Analysefirmen, nicht von Binance oder den Behörden. Elliptic selbst unterscheidet zwischen Zuordnung und Überschneidungen.
- Die genaue Methode ist noch unbekannt. Binance spricht von mehreren Angriffspunkten neben dem Laptop und von fehlenden Belegen für abgeflossene private Schlüssel. Die übrigen Hypothesen bleiben offen.
- Die Rückzahlungsversprechen sind Aussagen des Unternehmens. Wir kennen weder Zeitplan noch Verfahren und auch nicht das Ergebnis des Proof of Reserves.
- Wir wissen nicht, wie viel zurückgeholt werden kann. Die Schätzungen zum nicht einfrierbaren Anteil stammen von einzelnen Analysten.
Was sich für alle ändert, die digital arbeiten
Man muss keine Kryptowährungen verwalten, um daraus etwas zu lernen. Die Geschichte von Binance handelt von einem Laptop, einem Service-Container und Auszahlungen, die mit gültigen Zugangsdaten autorisiert wurden. Dieses Muster begegnet jedem Unternehmen mit technischem Personal und privilegierten Zugängen, auch kleinen.
Erstens sind die Geräte derer, die sensible Zugänge haben, Teil der Infrastruktur. Der Laptop einer Entwicklerin mit Zugriff auf Produktivserver verdient denselben Schutz wie der Server selbst. Wenn du deine Systeme über Hosting und verwaltete Server mit Sicherheitsupdates betreibst, ist ein Teil dieser Arbeit bereits übernommen, Zugänge und Berechtigungen bleiben aber deine Verantwortung.
Zweitens geht es darum, zu begrenzen, was ein einzelner Zugang tun kann. Teng hat betont, dass der Angriff nicht mit einem einzigen Klick erfolgte, doch das Beispiel zeigt, wie viel es bringt, Rollen zu trennen, mehrere Freigaben für sensible Vorgänge zu verlangen und ungewöhnliche Bewegungen in Echtzeit zu überwachen. Zwanzig Minuten sind zu kurz, um von Hand zu reagieren.
Drittens der Faktor Zeit und Automatisierung, auf den auch The Verge hinweist, wenn es an den Bericht von OpenAI über ein eigenes Modell erinnert, das in einem Ethereum-Testnetz gefälschte Kryptowährung stehlen konnte. Zu diesem Thema haben wir über einen autonomen Hacker und was er für italienische KMU bedeutet geschrieben. Angreifer setzen immer häufiger automatisierte Werkzeuge ein, und manuelle Abwehr wird immer langsamer.
Viertens der menschliche Faktor. Elliptic erinnert daran, dass Nordkoreaner gezielt Mitarbeiter angreifen, und Sophos, zitiert von Wired, erinnert daran, dass die Gruppe in der Vergangenheit gefälschte Anwendungen erstellt hat, um in Unternehmen zu gelangen. Das Risiko betrifft auch Betrugsmaschen mit Konten, wie jene, über die wir bei Hackern, die die KI von Meta nutzen, um Konten zu stehlen berichtet haben. Wer Software von Drittanbietern installiert, auch Open Source, sollte den Leitfaden zu Compliance und Sicherheit von Open Source im Unternehmen lesen.
Schließlich dein Verhältnis zu Dienstleistern. Wenn ein Dienst Gelder oder Daten deiner Kunden verwahrt, frag nach, wie er Zugänge und Laptops des Personals schützt und was im Ernstfall passiert.
Unsere Einschätzung
Das Interessanteste ist nicht die Summe, sondern das Missverhältnis zwischen der Raffinesse des Angriffs und seinem Einstiegspunkt. Um Geldbörsen auf zehn Blockchains zu leeren, hätte es zumindest am Anfang gereicht, an eine Person und einen Laptop zu gelangen. Die ausgefeiltesten Verschlüsselungen und Architekturen nützen wenig, wenn der menschliche und betriebliche Perimeter schwach ist. Dazu hat Binance bisher wenige Details genannt, was angesichts der laufenden Untersuchung verständlich ist.
Die Geschwindigkeit, mit der Mitteilungen und das Versprechen der Deckung kamen, bewerten wir positiv, aber mit Vorsicht. Zu sagen, die Gelder der Nutzer seien sicher, obwohl über zwei Milliarden in den Händen des Angreifers liegen und nicht eingefroren werden können, verlangt nach belastbaren Zahlen. Der versprochene Proof of Reserves wird der Prüfstein sein, weil ihn Dritte überprüfen können.
Eine Kritik am Sektor bleibt. Hot Wallets mit gemeinsamen Kundengeldern sind per Definition ein Ziel, und nach Bybit im Jahr 2025 hat sich das Muster in der vierfachen Größenordnung wiederholt. Ein über 36 Stunden vorbereiteter und mehrfach getesteter Angriff hätte vielleicht Spuren hinterlassen. Wir warten ab, ob sie übersehen wurden. Hinzu kommt eine Grenze unserer eigenen Sicht. Die Zuordnungen stammen von privaten Unternehmen, die ein Interesse daran haben, ihre Fähigkeiten zu zeigen, und sie sollten als gewichtige Hypothesen gelesen werden, nicht als Urteile.
Häufig gestellte Fragen
Wie viel wurde bei Binance gestohlen?
Rund 6,3 Milliarden Dollar laut Binance und den meisten Quellen, 6,36 Milliarden laut TRM. Eine erste Zählung von Tom's Hardware nannte 5,6 Milliarden, war aber vorläufig. Es wäre der größte Diebstahl in der Geschichte der Kryptowährungen.
Verliere ich mein Geld, wenn ich ein Konto bei Binance habe?
Laut Binance nicht, weil das Unternehmen alle Verluste mit dem SAFU-Fonds und mit Unternehmensmitteln deckt. Das ist eine Aussage des Unternehmens. Derzeit sind Einzahlungen und Auszahlungen ausgesetzt, die Gelder sind also nicht zugänglich, bis die Prüfungen abgeschlossen sind.
Wer hat Binance angegriffen?
Das ist offiziell nicht bestätigt. TRM und Chainalysis führen den Angriff auf TraderTraitor zurück, eine nordkoreanische Gruppe, während Elliptic Überschneidungen sieht, ohne sie konkret zuzuordnen. Binance und die Strafverfolgungsbehörden haben keine Verantwortlichen benannt.
Wie sind die Hacker eingedrungen?
Binance spricht vom kompromittierten Laptop eines DevOps-Ingenieurs, der Zugang zu einem Service-Container und zu unautorisierten Auszahlungen verschafft haben soll. Später erklärte das Unternehmen, weitere Angriffspunkte gefunden zu haben. Abflüsse privater Schlüssel hat es nicht bestätigt.
Lassen sich die gestohlenen Gelder zurückholen?
Nur zum Teil. Die Schätzungen für eingefrorene Gelder liegen zwischen rund 2,4 und 3 Milliarden Dollar, vor allem Stablecoins, doch eingefroren heißt nicht zurückgegeben. Bitcoin, Ether und XRP lassen sich nicht einfrieren, und laut Elliptic dürfte der gesperrte Anteil nicht mehr stark steigen.
Worauf man in den kommenden Wochen achten sollte
Drei Entwicklungen sind im Blick zu behalten. Wie viel Binance zur Angriffsmethode veröffentlicht, das Ergebnis des aktualisierten Proof of Reserves und die Bewegungen der rund 2,4 Milliarden Dollar, die nicht eingefroren werden können und abgefangen werden könnten, sobald sie eine Börse erreichen. Außerdem gibt es drei praktische Schritte.
- Prüfe, wer im Unternehmen privilegierte Zugänge hat, reduziere die Berechtigungen auf das Nötige und schütze die Geräte aller, die an Servern und Produktivsystemen arbeiten. Konkrete Hilfe findest du bei den Leistungen der Agentur Meteora Web.
- Sei misstrauisch gegenüber E-Mails, SMS und Anrufen, die sich auf den Angriff auf Binance beziehen oder Entschädigungen anbieten. Melde dich nur über die offizielle Website und App an und klicke nicht auf erhaltene Links.
- Lagere Gelder oder kritische Daten nicht an einem einzigen Ort. Wenn du eine Börse nutzt, behalte nur, was du brauchst, und lies den Proof of Reserves, sobald er veröffentlicht ist.
Quellen
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- Wired, The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes
- The Verge, Binance hackers stole $6.3 billion in record-breaking crypto heist
- Tom's Hardware, Suspected North Korean hackers steal $5.6 billion in crypto



