
 Ing. Calogero Bono
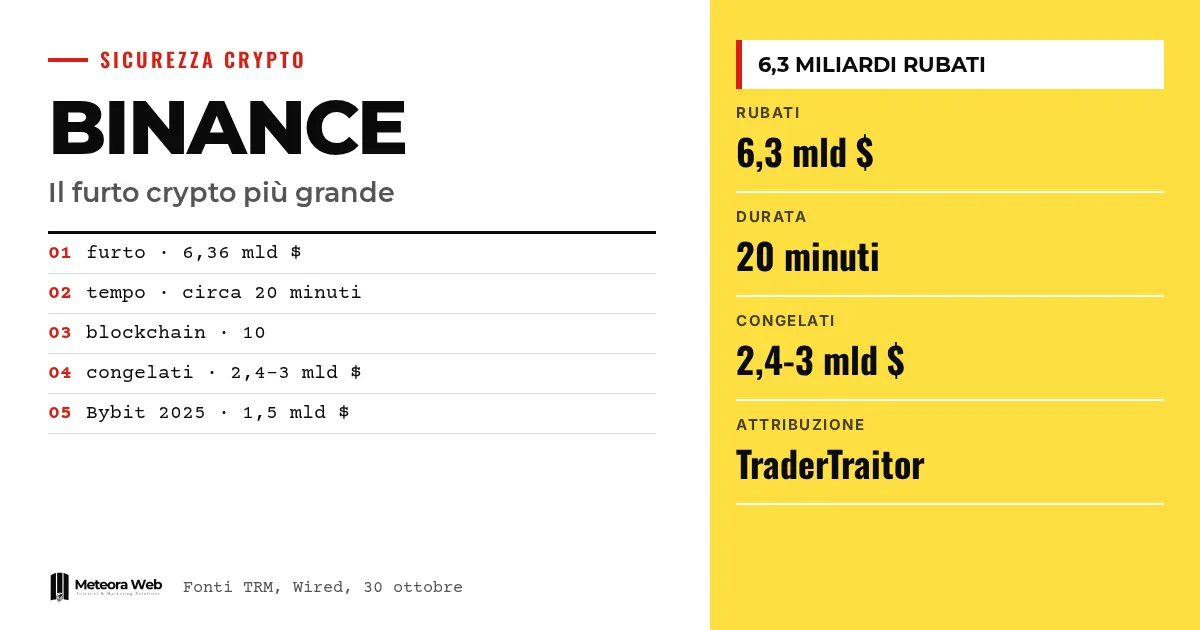
Il 29 ottobre Binance, il più grande exchange di criptovalute al mondo, ha subito quello che le fonti indicano come il furto crypto più grande mai registrato. Secondo l'analisi di TRM Labs sono stati spostati circa 6,36 miliardi di dollari, in gran parte in una ventina di minuti. L'exchange sospende depositi e prelievi, dice che i fondi degli utenti sono al sicuro e promette di coprire ogni perdita. Per chi gestisce server, accessi e sistemi di pagamento la vicenda conta, perché l'attacco sarebbe partito dal portatile di un ingegnere.
Qualche termine, prima di entrare nei fatti. Un hot wallet è un portafoglio crypto collegato a internet, che gli exchange usano per gestire i prelievi dei clienti. Una stablecoin è una moneta digitale agganciata al valore di un dollaro, come USDT o USDC. Un DevOps è la figura tecnica che gestisce software e infrastruttura di un'azienda. La chiave privata è il codice segreto che autorizza i movimenti da un portafoglio. TraderTraitor è il nome con cui diversi analisti chiamano un gruppo di hacker nordcoreani specializzato nel colpire aziende crypto.
Cosa è successo a Binance il 29 ottobre?
Come ricostruisce Wired, giovedì, a partire dalle 16 negli Stati Uniti costa orientale, gli attaccanti hanno iniziato a prelevare rapidamente circa 6,3 miliardi di dollari in criptovalute da portafogli di Binance, distribuiti su più blockchain. Binance ha sospeso quasi subito depositi e prelievi mentre indagava.
L'analisi di TRM Labs, riportata da BleepingComputer, parla di circa 6,36 miliardi di dollari usciti da portafogli su dieci blockchain, quasi tutto in circa 20 minuti. Tra le reti coinvolte ci sono Ethereum, Bitcoin, Tron e Solana. I fondi sono finiti su diversi indirizzi controllati da un singolo attaccante.
Il dato è il più alto mai visto. Secondo The Verge è circa quattro volte il precedente record, gli 1,46 miliardi sottratti a Bybit l'anno scorso. Binance era già stata colpita nel 2019, quando persero 40 milioni di dollari di allora.
Attenzione alle cifre, che cambiano da fonte a fonte. Tom's Hardware nella prima versione parlava di 5,6 miliardi e precisava che i totali erano provvisori. Le stime successive, di TRM e Binance, convergono sui 6,3-6,4 miliardi.
Come è stato condotto l'attacco?
Il portatile di un ingegnere
Binance ha spiegato che l'incidente avrebbe coinvolto il portatile di uno dei suoi ingegneri DevOps. Quell'accesso avrebbe permesso all'attaccante di raggiungere un service container e inviare transazioni di prelievo non autorizzate. L'indirizzo coinvolto ha subito la revoca dell'autorizzazione.
Poi la ricostruzione si è allargata. L'azienda ha scritto su X che l'indagine successiva ha trovato ulteriori punti di violazione e che si tratta di un attacco complesso, gestito insieme alle forze dell'ordine. Il co-CEO Richard Teng ha precisato che l'attaccante non ha usato semplicemente i permessi di un ingegnere e che non è stata una singola azione con un clic. Finora, ha aggiunto, non risultano prove di una fuga di chiavi private dei portafogli.
Una preparazione di giorni
Secondo TRM, citata da Wired, la preparazione è iniziata almeno 36 ore prima del furto. Uno dei portafogli dell'attaccante ha ricevuto tre piccoli prelievi in una fase di test. All'inizio del 29 ottobre il codice d'attacco è stato provato su due portafogli. Più tardi è stata provata la versione finale su un terzo, con i fondi di prova rimandati al mittente. Quattro ore dopo lo stesso codice è stato installato su un hot wallet di Binance.
Tom's Hardware aggiunge che sarebbero stati svuotati gli hot wallet chiamati Binance 14, Binance 16 e Hot Wallet 34, che custodiscono fondi dei clienti messi in comune. Lo stesso articolo sottolinea che non è noto se sia successo con chiavi rubate, con un processo di firma compromesso o in altro modo. Questa parte resta aperta.
Chi c'è dietro il furto?
Binance non ha attribuito la responsabilità a nessun gruppo. Teng ha detto che l'indagine non l'ha attribuita ad alcun individuo. Né l'azienda né le forze dell'ordine, secondo Wired, hanno indicato legami con hacker nordcoreani.
Le società di analisi blockchain però vanno in quella direzione. TRM e Chainalysis attribuiscono l'attacco a TraderTraitor, unità statale nordcoreana che BleepingComputer indica anche come Lazarus Group e APT38. Chainalysis parla di un alto grado di fiducia. Elliptic dice di non aver legato l'attacco specificamente al gruppo, ma di vedere sovrapposizioni. Secondo il suo cofondatore Tom Robinson, se la Corea del Nord fosse davvero dietro l'attacco, questo solo furto raddoppierebbe quasi tutto ciò che il regime ha rubato in crypto finora.
Gli indizi citati dalle fonti sono diversi. Chainalysis ha osservato in tempo reale i fondi di Binance mescolarsi con quelli di un attacco a Bitget del mese scorso, già attribuito ad attori nordcoreani. Elliptic ricorda che prendere di mira il personale delle aziende crypto è un marchio di TraderTraitor, che l'attaccante ha finanziato il portafoglio con Tornado Cash e che ha provato l'attacco in anticipo, come nel caso Bybit. Quest'ultimo, secondo Wired, era stato attribuito dall'FBI proprio a TraderTraitor.
Sono attribuzioni di aziende private, basate su analisi di attività sulla blockchain e fuori da essa. Non sono una conclusione giudiziaria.
Quanti fondi sono stati bloccati e quanti sono persi?
Qui le stime non coincidono, perché la situazione cambia di ora in ora. Il conto dei fondi congelati va da circa 2,4 miliardi (Tom's Hardware) a 2,7 miliardi (TRM, via BleepingComputer), 2,8 miliardi (Elliptic) fino a circa 3 miliardi (Binance, riportato da The Verge).
Congelare non significa recuperare. Le società che emettono stablecoin possono inserire in una lista nera l'indirizzo del ladro, che così non può più spostare o scambiare quei token. Secondo TRM hanno agito Tether, Circle, Ripple e World Liberty Financial, mentre il Security Council di Arbitrum ha bloccato 8.426 ETH e 74,6 milioni di ARB sulla propria rete. Tom's Hardware ricorda che di norma la restituzione arriva solo dopo che i proprietari dimostrano i loro diritti, in tempi spesso lunghi.
Il problema sono le criptovalute senza un ente che le governi. Robinson stima che i restanti 3,3 miliardi siano soprattutto Bitcoin, Ether e XRP, che nessuno può congelare. Possono essere fermati solo quando arrivano a un exchange o a un altro servizio. Secondo lui qualcosa verrà intercettato nei prossimi mesi, ma la quota bloccata non dovrebbe salire molto.
TRM descrive anche la corsa contro i blocchi. L'attaccante avrebbe venduto USDT a market maker e preso in prestito ETH contro USDT su Aave. Ora, sempre secondo TRM, controlla più di 420.000 ETH e 18.270 BTC, circa 2,4 miliardi di dollari fuori dalla portata degli emittenti. Chainalysis segnala schemi di riciclaggio mai visti prima e migliaia di transazioni elaborate con automazione per oscurare le tracce.
Gli utenti rischiano di perdere soldi?
Secondo Binance no. L'azienda ha dichiarato che coprirà tutte le perdite con il fondo SAFU e con fondi propri, e che pubblicherà una Proof of Reserves aggiornata a bonifica completata. Ha anche detto di aver accantonato oltre 6,34 miliardi di dollari di fondi aziendali per questo incidente, di cui 5 miliardi già detenuti negli stessi token colpiti. Sono dichiarazioni dell'azienda, non verifiche indipendenti.
Il fondo SAFU, nato nel 2018 e alimentato con il 10% delle commissioni di trading, secondo Tom's Hardware contiene 15.000 BTC, circa 1,17 miliardi di dollari al prezzo citato. The Verge parla di una riserva di emergenza da circa 1,3 miliardi all'ultima valutazione. Le due cifre dipendono dal prezzo del Bitcoin. In ogni caso il fondo copre solo una parte della perdita, per questo conta la parte di fondi aziendali. Nel 2019 Binance coprì i 7.000 BTC rubati interamente con il SAFU. Anche l'ex CEO Changpeng Zhao, ricorda Tom's Hardware, si aspetta che gli utenti saranno risarciti. Il sito Binance.us, riferisce la stessa fonte, risulterebbe finora non toccato.
Binance avverte poi di truffe che sfruttano l'episodio, con email, SMS e telefonate che imitano l'azienda. Vanno trattate con sospetto le offerte di compensazione o di ripristino dei prelievi, e non vanno aperti link ricevuti, ma usati solo sito e app ufficiali.
Limiti da conoscere
- Le cifre non sono definitive. Totale rubato e importo congelato variano a seconda della fonte e dell'ora.
- L'attribuzione alla Corea del Nord viene da aziende di analisi, non da Binance né dalle autorità. Elliptic stessa distingue tra attribuzione e sovrapposizioni.
- Non sappiamo ancora il metodo preciso. Binance parla di più punti di violazione oltre al portatile e di nessuna prova di fuga di chiavi private. Le altre ipotesi restano aperte.
- Le promesse di rimborso sono dichiarazioni dell'azienda. Non conosciamo tempi e modalità né l'esito della Proof of Reserves.
- Non sappiamo quanto verrà recuperato. Le stime sulla parte non congelabile sono di singoli analisti.
Cosa cambia per chi lavora con il digitale
Non serve gestire criptovalute per trarre una lezione. Il racconto di Binance parla di un portatile, di un container di servizio e di prelievi autorizzati con credenziali valide. È lo schema che incontra ogni azienda con dipendenti tecnici e accessi privilegiati, anche piccola.
Primo, i dispositivi di chi ha accessi sensibili sono parte dell'infrastruttura. Un laptop di uno sviluppatore con accesso ai server di produzione merita lo stesso livello di protezione del server. Se gestisci i tuoi sistemi su hosting e server gestiti con aggiornamenti di sicurezza, parte di questo lavoro è già delegata, ma accessi e permessi restano una tua responsabilità.
Secondo, limitare cosa può fare un singolo accesso. Teng ha insistito sul fatto che l'attacco non è stato una singola azione con un clic, ma l'esempio mostra quanto valga separare i ruoli, richiedere più approvazioni per operazioni sensibili e controllare i movimenti anomali in tempo reale. Venti minuti sono pochi per reagire a mano.
Terzo, il fattore tempo e l'automazione, a cui accenna anche The Verge quando ricorda il rapporto di OpenAI su un suo modello capace di sottrarre crypto finte su una rete di prova Ethereum. Sul tema abbiamo scritto di un hacker autonomo e di cosa significa per le PMI italiane. Chi attacca usa sempre più strumenti automatici, e le difese manuali sono sempre più lente.
Quarto, il fattore umano. Elliptic ricorda che i nordcoreani colpiscono lo staff, e Sophos, citata da Wired, ricorda che in passato il gruppo ha creato finte applicazioni per entrare nelle aziende. Il rischio riguarda anche le truffe sugli account, come quelle che abbiamo raccontato parlando di hacker che usano l'AI di Meta per rubare account. Chi installa software di terzi, anche open source, dovrebbe leggere la guida su compliance e sicurezza dell'open source in azienda.
Infine il vostro rapporto con i fornitori. Se un servizio custodisce fondi o dati dei tuoi clienti, chiedi come protegge accessi e portatili del personale e cosa succede in caso di incidente.
Il nostro parere
Il dato più interessante non è la cifra, ma la sproporzione tra la sofisticazione dell'attacco e il punto di ingresso. Per svuotare portafogli su dieci blockchain sarebbe bastato, almeno all'inizio, arrivare a una persona e a un portatile. Le crittografie e le architetture più raffinate valgono poco se il perimetro umano e operativo è fragile. Su questo, finora, Binance ha dato pochi dettagli, ed è comprensibile mentre l'indagine è aperta.
Giudichiamo positiva la rapidità con cui sono arrivate comunicazioni e promessa di copertura, ma con cautela. Dire che i fondi degli utenti sono al sicuro quando oltre due miliardi sono in mano all'attaccante e non congelabili richiede di vedere i numeri. La Proof of Reserves promessa sarà il test, perché potrà essere verificata da terzi.
Resta una critica al settore. Gli hot wallet con fondi comuni di clienti sono, per definizione, un bersaglio, e dopo Bybit nel 2025 il copione si è ripetuto su scala quattro volte maggiore. Un attacco preparato per 36 ore e provato più volte avrebbe forse lasciato segnali. Aspettiamo di capire se saranno stati ignorati. Su tutto pesa un limite nostro. Le attribuzioni arrivano da aziende private, che hanno interesse a mostrare le proprie capacità, e vanno trattate come ipotesi autorevoli e non come sentenze.
Domande frequenti
Quanto è stato rubato a Binance?
Circa 6,3 miliardi di dollari secondo Binance e la maggior parte delle fonti, 6,36 miliardi secondo TRM. Un primo conteggio di Tom's Hardware parlava di 5,6 miliardi, ma era provvisorio. Il furto sarebbe il più grande della storia crypto.
Perdo i miei soldi se ho un conto su Binance?
Secondo Binance no, perché copre tutte le perdite con il fondo SAFU e con fondi aziendali. È una dichiarazione dell'azienda. Per ora depositi e prelievi sono sospesi, quindi i fondi non sono accessibili finché non terminano i controlli.
Chi ha attaccato Binance?
Non è confermato ufficialmente. TRM e Chainalysis attribuiscono l'attacco a TraderTraitor, gruppo nordcoreano, mentre Elliptic vede sovrapposizioni senza legarlo in modo specifico. Binance e le forze dell'ordine non hanno indicato responsabili.
Come hanno fatto gli hacker a entrare?
Binance parla del portatile compromesso di un ingegnere DevOps, che avrebbe dato accesso a un service container e a prelievi non autorizzati. Poi ha detto di aver trovato altri punti di violazione. Non ha confermato fughe di chiavi private.
I fondi rubati si possono recuperare?
Solo in parte. Le stime di fondi congelati vanno da circa 2,4 a 3 miliardi di dollari, soprattutto stablecoin, ma congelati non vuol dire restituiti. Bitcoin, Ether e XRP non si possono congelare e, secondo Elliptic, la quota bloccata non dovrebbe salire molto.
Cosa guardare nelle prossime settimane
Gli sviluppi da seguire sono tre. Quanto Binance pubblicherà sul metodo d'attacco, l'esito della Proof of Reserves aggiornata e i movimenti dei circa 2,4 miliardi di dollari non congelabili, che potranno essere intercettati quando passeranno da un exchange. Intanto ci sono tre mosse pratiche.
- Controlla chi ha accessi privilegiati in azienda, riduci i permessi al necessario e proteggi i dispositivi di chi lavora su server e produzione. Per un aiuto concreto puoi guardare i servizi dell'agenzia Meteora Web.
- Diffida di email, SMS e chiamate che citano l'attacco a Binance o offrono compensazioni. Entra solo da sito e app ufficiali, senza cliccare link ricevuti.
- Non lasciare fondi o dati critici in un unico punto. Se usi un exchange, tieni solo ciò che ti serve e leggi la Proof of Reserves quando sarà pubblicata.
Fonti
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- Wired, The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes
- The Verge, Binance hackers stole $6.3 billion in record-breaking crypto heist
- Tom's Hardware, Suspected North Korean hackers steal $5.6 billion in crypto



