
 Ing. Calogero Bono
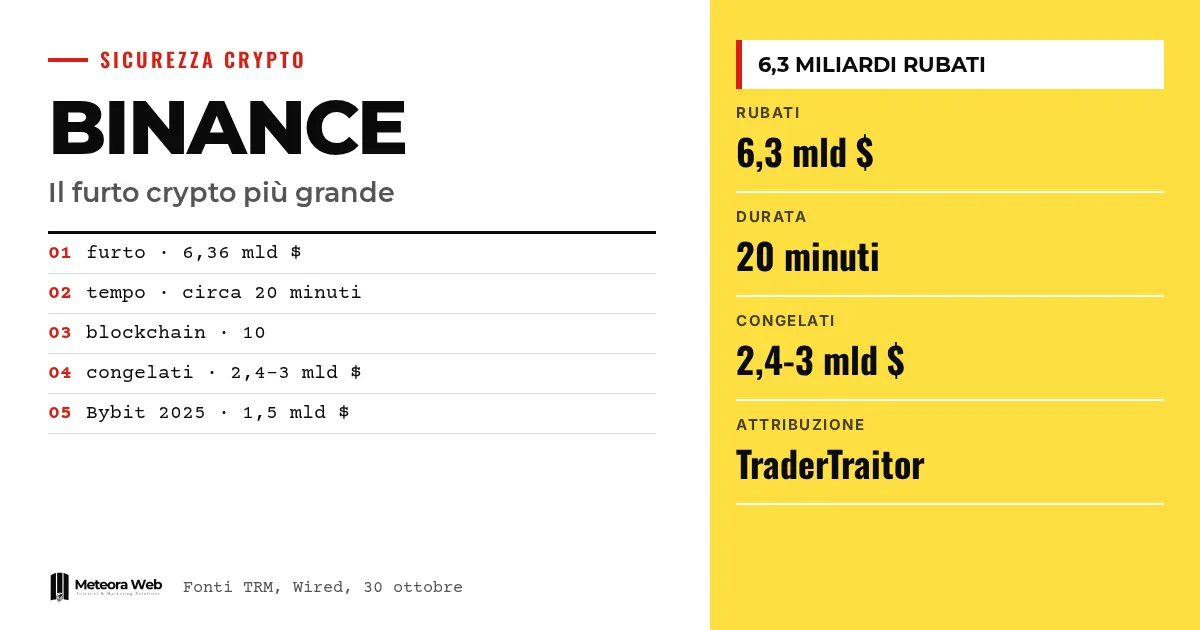
29 października Binance, największa na świecie giełda kryptowalut, padła ofiarą tego, co źródła określają jako największą kradzież kryptowalut w historii. Według analizy TRM Labs przeniesiono około 6,36 mld dolarów, w dużej mierze w ciągu mniej więcej dwudziestu minut. Giełda wstrzymała depozyty i wypłaty, zapewnia, że środki użytkowników są bezpieczne, i obiecuje pokryć wszelkie straty. Dla osób, które zarządzają serwerami, dostępami i systemami płatności, ta sprawa ma znaczenie, ponieważ atak miał rzekomo wystartować z laptopa jednego z inżynierów.
Kilka pojęć, zanim przejdziemy do faktów. Hot wallet to portfel kryptowalutowy podłączony do internetu, którego giełdy używają do obsługi wypłat klientów. Stablecoin to cyfrowa waluta powiązana z wartością dolara, jak USDT czy USDC. DevOps to specjalista techniczny, który odpowiada za oprogramowanie i infrastrukturę firmy. Klucz prywatny to tajny kod, który autoryzuje operacje z portfela. TraderTraitor to nazwa, którą wielu analityków nadaje grupie hakerów z Korei Północnej specjalizującej się w atakach na firmy kryptowalutowe.
Co wydarzyło się na Binance 29 października?
Jak opisuje Wired, w czwartek, od godziny 16 czasu wschodniego USA, napastnicy zaczęli szybko wypłacać około 6,3 mld dolarów w kryptowalutach z portfeli Binance, rozproszonych w wielu blockchainach. Binance niemal od razu wstrzymała depozyty i wypłaty na czas śledztwa.
Analiza TRM Labs, relacjonowana przez BleepingComputer, mówi o około 6,36 mld dolarów wypływających z portfeli w dziesięciu blockchainach, niemal wszystko w ciągu około 20 minut. Wśród zaangażowanych sieci są Ethereum, Bitcoin, Tron i Solana. Środki trafiły na różne adresy kontrolowane przez jednego napastnika.
To największa kwota, jaką kiedykolwiek widziano. Według The Verge jest to około cztery razy więcej niż dotychczasowy rekord, czyli 1,46 mld dolarów skradzionych w zeszłym roku z Bybit. Binance była już atakowana w 2019 roku, gdy straciła 40 mln ówczesnych dolarów.
Uważaj na liczby, które różnią się w zależności od źródła. Tom's Hardware w pierwszej wersji mówił o 5,6 mld i zaznaczał, że sumy są tymczasowe. Późniejsze szacunki TRM i Binance zbiegają się w przedziale 6,3-6,4 mld.
Jak przeprowadzono atak?
Laptop inżyniera
Binance wyjaśniła, że incydent miał dotyczyć laptopa jednego z jej inżynierów DevOps. Dostęp przez ten laptop miał pozwolić napastnikowi dotrzeć do kontenera usługowego i wysyłać nieautoryzowane transakcje wypłat. Uprawnienia dla zaangażowanego adresu zostały od razu odwołane.
Potem obraz się poszerzył. Firma napisała na X, że dalsze śledztwo wykryło kolejne punkty naruszenia i że chodzi o złożony atak, prowadzony wspólnie z organami ścigania. Współdyrektor generalny Richard Teng doprecyzował, że napastnik nie wykorzystał po prostu uprawnień jednego inżyniera i że nie była to pojedyncza akcja jednym kliknięciem. Jak dodał, na ten moment nie ma dowodów na wyciek kluczy prywatnych portfeli.
Przygotowania trwające dni
Według TRM, cytowanej przez Wired, przygotowania zaczęły się co najmniej 36 godzin przed kradzieżą. Jeden z portfeli napastnika otrzymał trzy małe wpłaty w fazie testów. Na początku 29 października kod ataku przetestowano na dwóch portfelach. Później wersję końcową sprawdzono na trzecim, a środki testowe odesłano nadawcy. Cztery godziny później ten sam kod zainstalowano w hot walletcie Binance.
Tom's Hardware dodaje, że opróżniono hot walletsy o nazwach Binance 14, Binance 16 i Hot Wallet 34, które przechowują zbiorcze środki klientów. Ten sam artykuł podkreśla, że nie wiadomo, czy stało się to przez skradzione klucze, skompromitowany proces podpisywania, czy w inny sposób. Ta część pozostaje otwarta.
Kto stoi za kradzieżą?
Binance nie przypisała odpowiedzialności żadnej grupie. Teng powiedział, że śledztwo nie wskazało żadnej konkretnej osoby. Według Wired ani firma, ani organy ścigania nie wskazały powiązań z hakerami z Korei Północnej.
Firmy analityczne zajmujące się blockchainem zmierzają jednak w tym kierunku. TRM i Chainalysis przypisują atak grupie TraderTraitor, jednostce państwowej Korei Północnej, którą BleepingComputer wymienia także jako Lazarus Group i APT38. Chainalysis mówi o wysokim stopniu pewności. Elliptic twierdzi, że nie powiązała ataku konkretnie z tą grupą, ale widzi nakładanie się cech. Według jej współzałożyciela Toma Robinsona, gdyby za atakiem stała naprawdę Korea Północna, ta jedna kradzież niemal podwoiłaby wszystko, co reżim ukradł dotąd w kryptowalutach.
Wskazówek, o których piszą źródła, jest kilka. Chainalysis zaobserwowała w czasie rzeczywistym, jak środki Binance mieszają się z tymi z ataku na Bitget sprzed miesiąca, już przypisanego podmiotom z Korei Północnej. Elliptic przypomina, że atakowanie pracowników firm kryptowalutowych to znak rozpoznawczy TraderTraitor, że napastnik zasilił portfel przez Tornado Cash i że przetestował atak z wyprzedzeniem, jak w przypadku Bybit. Ten ostatni, według Wired, FBI przypisało właśnie TraderTraitor.
To atrybucje prywatnych firm, oparte na analizie działań w blockchainie i poza nim. Nie są one wyrokiem sądowym.
Ile środków zablokowano, a ile jest straconych?
Tutaj szacunki się nie zgadzają, bo sytuacja zmienia się z godziny na godzinę. Kwota zamrożonych środków wynosi od około 2,4 mld (Tom's Hardware) przez 2,7 mld (TRM, za BleepingComputer) i 2,8 mld (Elliptic), aż po około 3 mld (Binance, podane przez The Verge).
Zamrożenie nie oznacza odzyskania. Firmy emitujące stablecoiny mogą umieścić adres złodzieja na czarnej liście, dzięki czemu nie może on dalej przenosić ani wymieniać tych tokenów. Według TRM działali Tether, Circle, Ripple i World Liberty Financial, a Security Council Arbitrum zablokowało 8426 ETH i 74,6 mln ARB w swojej sieci. Tom's Hardware przypomina, że zwrot zwykle następuje dopiero po tym, jak właściciele wykażą swoje prawa, a bywa to długi proces.
Problemem są kryptowaluty bez instytucji, która je kontroluje. Robinson szacuje, że pozostałe 3,3 mld to przede wszystkim Bitcoin, Ether i XRP, których nikt nie może zamrozić. Można je zatrzymać dopiero wtedy, gdy trafią na giełdę lub do innego serwisu. Jego zdaniem coś zostanie przechwycone w najbliższych miesiącach, ale zablokowana część nie powinna znacząco wzrosnąć.
TRM opisuje też wyścig z blokadami. Napastnik miał sprzedać USDT market makerom i pożyczyć ETH pod zastaw USDT w Aave. Jak podaje TRM, kontroluje teraz ponad 420 000 ETH i 18 270 BTC, czyli około 2,4 mld dolarów poza zasięgiem emitentów. Chainalysis wskazuje wzorce prania pieniędzy, jakich wcześniej nie widziano, oraz tysiące transakcji przetwarzanych automatycznie w celu zatarcia śladów.
Czy użytkownicy mogą stracić pieniądze?
Według Binance nie. Firma zadeklarowała, że pokryje wszystkie straty z funduszu SAFU i z własnych środków, a po zakończeniu naprawy opublikuje zaktualizowany Proof of Reserves. Dodała, że na ten incydent odłożyła ponad 6,34 mld dolarów środków firmowych, z czego 5 mld jest już przechowywanych w tych samych tokenach, które zostały dotknięte. To deklaracje firmy, a nie niezależna weryfikacja.
Fundusz SAFU, założony w 2018 roku i zasilany 10% opłat za handel, według Tom's Hardware zawiera 15 000 BTC, czyli około 1,17 mld dolarów przy podanym kursie. The Verge mówi o rezerwie awaryjnej wartej około 1,3 mld według ostatniej wyceny. Te dwie liczby zależą od ceny Bitcoina. W każdym razie fundusz pokrywa tylko część strat, dlatego ważna jest część z funduszy firmowych. W 2019 roku Binance w całości pokryła 7000 skradzionych BTC z SAFU. Również były prezes Changpeng Zhao, jak przypomina Tom's Hardware, spodziewa się, że użytkownicy zostaną zrekompensowani. Serwis Binance.us, według tego samego źródła, dotąd pozostaje nietknięty.
Binance ostrzega też przed oszustwami wykorzystującymi ten incydent, z e-mailami, SMS-ami i telefonami podszywającymi się pod firmę. Należy podchodzić z nieufnością do ofert rekompensaty lub przywrócenia wypłat i nie otwierać otrzymanych linków, korzystając wyłącznie z oficjalnej strony i aplikacji.
Ograniczenia, o których warto wiedzieć
- Liczby nie są ostateczne. Całkowita kwota kradzieży i suma zamrożonych środków zależą od źródła i godziny.
- Przypisanie Korei Północnej pochodzi od firm analitycznych, a nie od Binance ani od władz. Sama Elliptic rozróżnia atrybucję od nakładania się cech.
- Nie znamy jeszcze dokładnej metody. Binance mówi o kilku punktach naruszenia poza laptopem i o braku dowodów na wyciek kluczy prywatnych. Pozostałe hipotezy są otwarte.
- Obietnice zwrotu to deklaracje firmy. Nie znamy terminów ani trybu i nie wiemy, jaki będzie wynik Proof of Reserves.
- Nie wiemy, ile uda się odzyskać. Szacunki dotyczące części, której nie da się zamrozić, pochodzą od pojedynczych analityków.
Co zmienia się dla osób pracujących w obszarze cyfrowym
Nie trzeba zarządzać kryptowalutami, żeby wyciągnąć z tego wnioski. Historia Binance opowiada o laptopie, kontenerze usługowym i wypłatach autoryzowanych ważnymi danymi logowania. To schemat, z jakim spotyka się każda firma z pracownikami technicznymi i uprzywilejowanym dostępem, także mała.
Po pierwsze, urządzenia osób mających wrażliwy dostęp są częścią infrastruktury. Laptop programisty z dostępem do serwerów produkcyjnych zasługuje na taki sam poziom ochrony jak sam serwer. Jeśli zarządzasz systemami w hostingu i na serwerach zarządzanych z aktualizacjami bezpieczeństwa, część tej pracy jest już przekazana, ale dostępy i uprawnienia pozostają twoją odpowiedzialnością.
Po drugie, ograniczanie tego, co może zrobić pojedynczy dostęp. Teng podkreślał, że atak nie był pojedynczą akcją jednym kliknięciem, ale ten przykład pokazuje, jak ważne jest rozdzielanie ról, wymaganie kilku zatwierdzeń przy wrażliwych operacjach i kontrola podejrzanych ruchów w czasie rzeczywistym. Dwadzieścia minut to za mało, żeby reagować ręcznie.
Po trzecie, czynnik czasu i automatyzacja, o której wspomina też The Verge, przypominając raport OpenAI o jego modelu zdolnym do kradzieży fałszywych kryptowalut w testowej sieci Ethereum. Na ten temat pisaliśmy o autonomicznym hakerze i tym, co oznacza dla polskich małych firm. Atakujący coraz częściej używają zautomatyzowanych narzędzi, a ręczna obrona jest coraz wolniejsza.
Po czwarte, czynnik ludzki. Elliptic przypomina, że Koreańczycy z Północy atakują personel, a Sophos, cytowana przez Wired, zauważa, że grupa w przeszłości tworzyła fałszywe aplikacje, by dostać się do firm. Ryzyko dotyczy też oszustw na kontach, takich jak te, o których pisaliśmy przy okazji hakerów wykorzystujących AI Mety do kradzieży kont. Kto instaluje oprogramowanie innych firm, także open source, powinien przeczytać poradnik o zgodności i bezpieczeństwie open source w firmie.
Na koniec relacje z dostawcami. Jeśli usługa przechowuje środki lub dane twoich klientów, zapytaj, jak chroni dostępy i laptopy personelu oraz co dzieje się w razie incydentu.
Nasza opinia
Najciekawsza nie jest sama kwota, lecz dysproporcja między wyrafinowaniem ataku a punktem wejścia. Żeby opróżnić portfele w dziesięciu blockchainach, wystarczyło przynajmniej na początku dotrzeć do jednej osoby i jednego laptopa. Najbardziej zaawansowana kryptografia i architektura niewiele znaczą, jeśli obwód ludzki i operacyjny jest słaby. W tej kwestii Binance podała dotąd niewiele szczegółów, co jest zrozumiałe, dopóki śledztwo trwa.
Doceniamy szybkość komunikacji i obietnicę pokrycia strat, ale z ostrożnością. Zapewnianie, że środki użytkowników są bezpieczne, gdy ponad dwa miliardy są w rękach napastnika i nie da się ich zamrozić, wymaga pokazania liczb. Obiecany Proof of Reserves będzie testem, bo będzie mógł go zweryfikować ktoś z zewnątrz.
Pozostaje zarzut wobec całej branży. Hot walletsy z pulami środków klientów są z definicji celem, a po ataku na Bybit w 2025 roku scenariusz powtórzył się na skalę czterokrotnie większą. Atak przygotowywany przez 36 godzin i testowany wielokrotnie mógł zostawić sygnały. Czekamy, by się dowiedzieć, czy zostały zignorowane. Do tego dochodzi nasze własne ograniczenie. Atrybucje pochodzą od prywatnych firm, które mają interes w pokazywaniu swoich możliwości, i trzeba je traktować jako wiarygodne hipotezy, a nie wyroki.
Najczęstsze pytania
Ile ukradziono z Binance?
Około 6,3 mld dolarów według Binance i większości źródeł, a 6,36 mld według TRM. Wstępne zestawienie Tom's Hardware mówiło o 5,6 mld, ale było tymczasowe. Byłaby to największa kradzież w historii kryptowalut.
Czy stracę pieniądze, jeśli mam konto na Binance?
Według Binance nie, bo firma pokryje wszystkie straty z funduszu SAFU i z funduszy firmowych. To deklaracja firmy. Na razie depozyty i wypłaty są wstrzymane, więc środki nie są dostępne, dopóki kontrole się nie zakończą.
Kto zaatakował Binance?
Oficjalnie nie ma potwierdzenia. TRM i Chainalysis przypisują atak grupie TraderTraitor z Korei Północnej, a Elliptic widzi nakładanie się cech, bez jednoznacznego powiązania. Binance i organy ścigania nie wskazały winnych.
Jak hakerzy się dostali?
Binance mówi o przejętym laptopie inżyniera DevOps, który miał dać dostęp do kontenera usługowego i nieautoryzowanych wypłat. Później firma powiedziała, że znalazła kolejne punkty naruszenia. Nie potwierdziła wycieku kluczy prywatnych.
Czy skradzione środki da się odzyskać?
Tylko częściowo. Szacunki zamrożonych środków wynoszą od około 2,4 do 3 mld dolarów, głównie stablecoinów, ale zamrożenie nie oznacza zwrotu. Bitcoina, Ethera i XRP nie da się zamrozić, a według Elliptic zablokowana część nie powinna znacząco wzrosnąć.
Na co zwrócić uwagę w najbliższych tygodniach
Warto śledzić trzy kwestie. Ile Binance opublikuje o metodzie ataku, jaki będzie wynik zaktualizowanego Proof of Reserves oraz ruchy około 2,4 mld dolarów, których nie da się zamrozić i które mogą zostać przechwycone, gdy trafią na giełdę. Tymczasem są trzy praktyczne kroki.
- Sprawdź, kto ma uprzywilejowane dostępy w firmie, ogranicz uprawnienia do niezbędnego minimum i chroń urządzenia osób pracujących na serwerach i produkcji. Konkretnej pomocy szukaj w usługach agencji Meteora Web.
- Nie ufaj e-mailom, SMS-om i połączeniom, które powołują się na atak na Binance lub oferują rekompensatę. Wchodź wyłącznie na oficjalną stronę i do oficjalnej aplikacji, bez klikania otrzymanych linków.
- Nie trzymaj środków ani krytycznych danych w jednym miejscu. Jeśli korzystasz z giełdy, zostawiaj tam tylko to, czego potrzebujesz, i czytaj Proof of Reserves, gdy zostanie opublikowany.
Źródła
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- Wired, The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes
- The Verge, Binance hackers stole $6.3 billion in record-breaking crypto heist
- Tom's Hardware, Suspected North Korean hackers steal $5.6 billion in crypto



