
 Ing. Calogero Bono
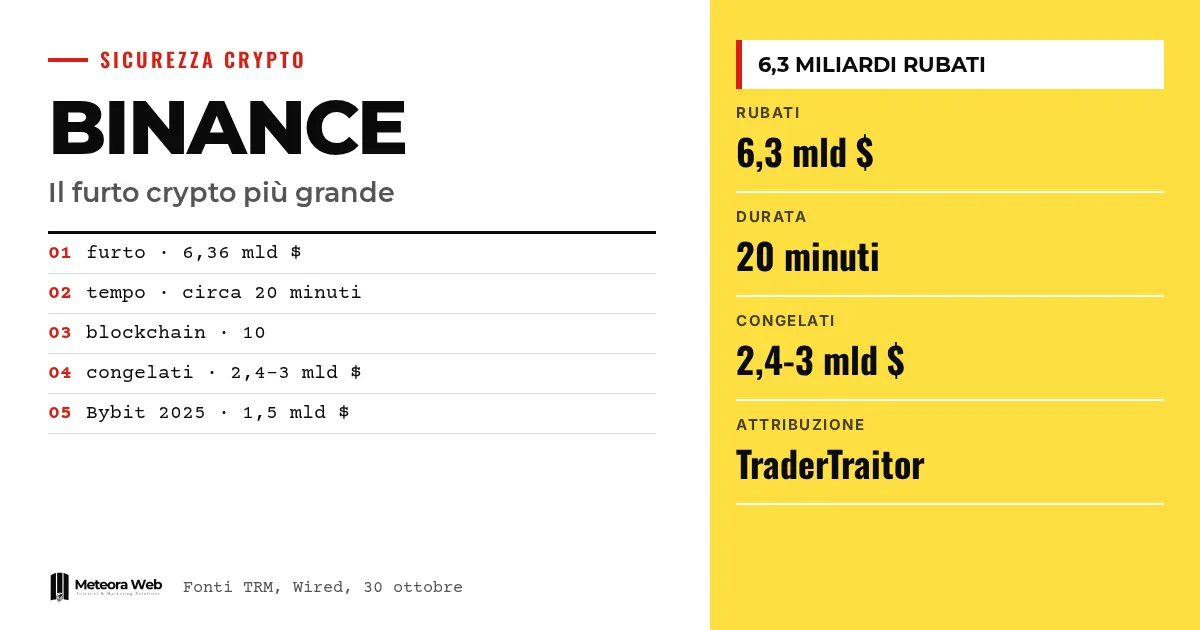
No dia 29 de outubro a Binance, maior exchange de criptomoedas do mundo, sofreu o que as fontes apontam como o maior roubo cripto já registrado. Segundo a análise da TRM Labs, foram movimentados cerca de US$ 6,36 bilhões, em grande parte em cerca de vinte minutos. A exchange suspendeu depósitos e saques, afirma que os fundos dos usuários estão seguros e promete cobrir todas as perdas. Para quem gerencia servidores, acessos e sistemas de pagamento, o caso importa, porque o ataque teria partido do notebook de um engenheiro.
Alguns termos antes de entrarmos nos fatos. Uma hot wallet é uma carteira cripto conectada à internet, que as exchanges usam para processar os saques dos clientes. Uma stablecoin é uma moeda digital atrelada ao valor do dólar, como USDT ou USDC. Um DevOps é o profissional técnico que cuida do software e da infraestrutura de uma empresa. A chave privada é o código secreto que autoriza as movimentações de uma carteira. TraderTraitor é o nome com que vários analistas chamam um grupo de hackers norte-coreanos especializado em atacar empresas de cripto.
O que aconteceu com a Binance em 29 de outubro?
Como reconstrói a Wired, na quinta-feira, a partir das 16h no horário da costa leste dos Estados Unidos, os atacantes começaram a retirar rapidamente cerca de US$ 6,3 bilhões em criptomoedas de carteiras da Binance, distribuídas em várias blockchains. A Binance suspendeu quase de imediato depósitos e saques enquanto investigava.
A análise da TRM Labs, relatada pela BleepingComputer, fala em cerca de US$ 6,36 bilhões saídos de carteiras em dez blockchains, quase tudo em cerca de 20 minutos. Entre as redes envolvidas estão Ethereum, Bitcoin, Tron e Solana. Os fundos foram parar em vários endereços controlados por um único atacante.
O valor é o maior já visto. Segundo o The Verge, equivale a cerca de quatro vezes o recorde anterior, os US$ 1,46 bilhão subtraídos da Bybit no ano passado. A Binance já havia sido atingida em 2019, quando perdeu 40 milhões de dólares da época.
Cuidado com os números, que mudam de fonte para fonte. O Tom's Hardware falava, na primeira versão, em US$ 5,6 bilhões e destacava que os totais eram provisórios. As estimativas seguintes, da TRM e da própria Binance, convergem para US$ 6,3 a 6,4 bilhões.
Como o ataque foi realizado?
O notebook de um engenheiro
A Binance explicou que o incidente teria envolvido o notebook de um dos seus engenheiros DevOps. Esse acesso teria permitido ao atacante chegar a um contêiner de serviço e enviar transações de saque não autorizadas. O endereço envolvido teve a autorização revogada de imediato.
Depois, a reconstrução se ampliou. A empresa escreveu no X que a investigação posterior encontrou outros pontos de violação e que se trata de um ataque complexo, conduzido junto com as autoridades. O co-CEO Richard Teng esclareceu que o atacante não usou simplesmente as permissões de um engenheiro e que não foi uma ação única com um clique. Até agora, acrescentou, não há provas de vazamento de chaves privadas das carteiras.
Uma preparação de dias
Segundo a TRM, citada pela Wired, a preparação começou pelo menos 36 horas antes do roubo. Uma das carteiras do atacante recebeu três pequenos saques em uma fase de testes. No início de 29 de outubro, o código do ataque foi testado em duas carteiras. Mais tarde, a versão final foi testada em uma terceira, com os fundos de teste devolvidos ao remetente. Quatro horas depois, o mesmo código foi instalado em uma hot wallet da Binance.
O Tom's Hardware acrescenta que teriam sido esvaziadas as hot wallets chamadas Binance 14, Binance 16 e Hot Wallet 34, que guardam fundos dos clientes reunidos em conjunto. O mesmo artigo ressalta que não se sabe se isso aconteceu com chaves roubadas, com um processo de assinatura comprometido ou de outra forma. Essa parte continua em aberto.
Quem está por trás do roubo?
A Binance não atribuiu a responsabilidade a nenhum grupo. Teng disse que a investigação não a atribuiu a nenhum indivíduo. Nem a empresa nem as autoridades, segundo a Wired, indicaram vínculos com hackers norte-coreanos.
As empresas de análise de blockchain, porém, apontam nessa direção. A TRM e a Chainalysis atribuem o ataque ao TraderTraitor, unidade estatal norte-coreana que a BleepingComputer também identifica como Lazarus Group e APT38. A Chainalysis fala em alto grau de confiança. A Elliptic diz não ter ligado o ataque especificamente ao grupo, mas vê sobreposições. Segundo o cofundador dela, Tom Robinson, se a Coreia do Norte estiver de fato por trás do ataque, esse único roubo dobraria quase tudo o que o regime já subtraiu em cripto até hoje.
Os indícios citados pelas fontes são vários. A Chainalysis observou em tempo real os fundos da Binance se misturando com os de um ataque à Bitget no mês passado, já atribuído a atores norte-coreanos. A Elliptic lembra que atingir o pessoal de empresas de cripto é uma marca do TraderTraitor, que o atacante financiou a carteira com o Tornado Cash e que testou o ataque com antecedência, como no caso da Bybit. Este último, segundo a Wired, havia sido atribuído pelo FBI justamente ao TraderTraitor.
São atribuições de empresas privadas, baseadas na análise de atividades na blockchain e fora dela. Não são uma conclusão judicial.
Quantos fundos foram bloqueados e quantos estão perdidos?
Aqui as estimativas não batem, porque a situação muda de hora em hora. O total de fundos congelados vai de cerca de US$ 2,4 bilhões (Tom's Hardware) a US$ 2,7 bilhões (TRM, via BleepingComputer), US$ 2,8 bilhões (Elliptic) e até cerca de US$ 3 bilhões (Binance, segundo o The Verge).
Congelar não significa recuperar. As empresas que emitem stablecoins podem incluir o endereço do ladrão em uma lista negra, e assim ele não consegue mais mover ou trocar esses tokens. Segundo a TRM, agiram a Tether, a Circle, a Ripple e a World Liberty Financial, enquanto o Security Council da Arbitrum bloqueou 8.426 ETH e 74,6 milhões de ARB em sua própria rede. O Tom's Hardware lembra que, em geral, a devolução só acontece depois que os proprietários comprovam seus direitos, e muitas vezes isso leva bastante tempo.
O problema são as criptomoedas sem uma entidade que as governe. Robinson estima que os restantes US$ 3,3 bilhões sejam sobretudo Bitcoin, Ether e XRP, que ninguém consegue congelar. Só podem ser interrompidos quando chegam a uma exchange ou a outro serviço. Segundo ele, algo será interceptado nos próximos meses, mas a parcela bloqueada não deve aumentar muito.
A TRM também descreve a corrida contra os bloqueios. O atacante teria vendido USDT para market makers e tomado ETH emprestado contra USDT na Aave. Agora, ainda segundo a TRM, ele controla mais de 420.000 ETH e 18.270 BTC, cerca de US$ 2,4 bilhões fora do alcance dos emissores. A Chainalysis aponta esquemas de lavagem nunca vistos antes e milhares de transações processadas com automação para ocultar os rastros.
Os usuários correm o risco de perder dinheiro?
Segundo a Binance, não. A empresa declarou que cobrirá todas as perdas com o fundo SAFU e com recursos próprios, e que publicará uma Prova de Reservas (Proof of Reserves) atualizada quando a recuperação estiver concluída. Também disse ter reservado mais de US$ 6,34 bilhões de fundos corporativos para este incidente, dos quais US$ 5 bilhões já estavam em poder dos mesmos tokens atingidos. São declarações da empresa, não verificações independentes.
O fundo SAFU, criado em 2018 e alimentado com 10% das taxas de negociação, segundo o Tom's Hardware contém 15.000 BTC, cerca de US$ 1,17 bilhão ao preço citado. O The Verge fala de uma reserva de emergência de cerca de US$ 1,3 bilhão na última avaliação. As duas cifras dependem do preço do Bitcoin. De todo modo, o fundo cobre apenas parte da perda, por isso o que importa é a parcela de recursos corporativos. Em 2019 a Binance cobriu integralmente os 7.000 BTC roubados com o SAFU. Até o ex-CEO Changpeng Zhao, lembra o Tom's Hardware, espera que os usuários sejam ressarcidos. O site Binance.us, segundo a mesma fonte, aparentemente não foi afetado até agora.
A Binance também alerta para golpes que exploram o episódio, com e-mails, SMS e ligações que imitam a empresa. Ofertas de compensação ou de restabelecimento dos saques devem ser vistas com desconfiança, e links recebidos não devem ser abertos. Use apenas o site e o aplicativo oficiais.
Limites que você precisa conhecer
- Os números não são definitivos. O total roubado e o valor congelado variam conforme a fonte e o horário.
- A atribuição à Coreia do Norte vem de empresas de análise, não da Binance nem das autoridades. A própria Elliptic distingue atribuição de sobreposições.
- Ainda não sabemos o método exato. A Binance fala em vários pontos de violação além do notebook e em nenhuma prova de vazamento de chaves privadas. As outras hipóteses seguem em aberto.
- As promessas de reembolso são declarações da empresa. Não conhecemos prazos nem modalidades, nem o resultado da Prova de Reservas.
- Não sabemos quanto será recuperado. As estimativas sobre a parcela que não pode ser congelada vêm de analistas individuais.
O que muda para quem trabalha com o digital
Não é preciso gerenciar criptomoedas para tirar uma lição disso. O relato da Binance fala de um notebook, de um contêiner de serviço e de saques autorizados com credenciais válidas. É o padrão que qualquer empresa com funcionários técnicos e acessos privilegiados enfrenta, inclusive as pequenas.
Primeiro, os dispositivos de quem tem acessos sensíveis fazem parte da infraestrutura. O notebook de um desenvolvedor com acesso aos servidores de produção merece o mesmo nível de proteção do próprio servidor. Se você gerencia seus sistemas em hospedagem e servidores gerenciados com atualizações de segurança, parte desse trabalho já está delegada, mas os acessos e as permissões continuam sendo responsabilidade sua.
Segundo, limitar o que um único acesso pode fazer. Teng insistiu que o ataque não foi uma ação única com um clique, mas o exemplo mostra o valor de separar funções, exigir mais de uma aprovação para operações sensíveis e monitorar movimentos anômalos em tempo real. Vinte minutos são pouco para reagir manualmente.
Terceiro, o fator tempo e a automação, que o The Verge também menciona ao lembrar o relatório da OpenAI sobre um de seus modelos capaz de roubar criptomoedas fictícias em uma rede de teste da Ethereum. Sobre o tema, escrevemos sobre um hacker autônomo e o que isso significa para as PMEs italianas. Quem ataca usa cada vez mais ferramentas automáticas, e as defesas manuais estão cada vez mais lentas.
Quarto, o fator humano. A Elliptic lembra que os norte-coreanos atacam a equipe, e a Sophos, citada pela Wired, lembra que o grupo já criou aplicativos falsos para entrar em empresas. O risco também envolve golpes em contas, como os que contamos ao falar de hackers que usam a IA da Meta para roubar contas. Quem instala software de terceiros, inclusive open source, deveria ler o guia sobre conformidade e segurança do open source em empresas.
Por fim, a relação com os fornecedores. Se um serviço guarda fundos ou dados dos seus clientes, pergunte como ele protege os acessos e os notebooks da equipe e o que acontece em caso de incidente.
Nossa opinião
O dado mais interessante não é o valor, mas a desproporção entre a sofisticação do ataque e o ponto de entrada. Para esvaziar carteiras em dez blockchains bastaria, pelo menos no início, chegar a uma pessoa e a um notebook. Criptografias e arquiteturas mais refinadas valem pouco se o perímetro humano e operacional for frágil. Sobre isso, até agora a Binance deu poucos detalhes, o que é compreensível enquanto a investigação está aberta.
Consideramos positiva a rapidez com que vieram as comunicações e a promessa de cobertura, mas com cautela. Dizer que os fundos dos usuários estão seguros quando mais de dois bilhões estão nas mãos do atacante e não podem ser congelados exige ver os números. A Prova de Reservas prometida será o teste, porque poderá ser verificada por terceiros.
Fica também uma crítica ao setor. As hot wallets com fundos comuns de clientes são, por definição, um alvo, e depois da Bybit, em 2025, o roteiro se repetiu em uma escala quatro vezes maior. Um ataque preparado por 36 horas e testado várias vezes talvez tenha deixado sinais. Estamos esperando para entender se foram ignorados. Sobre tudo isso pesa uma limitação nossa. As atribuições vêm de empresas privadas, que têm interesse em mostrar suas capacidades, e devem ser tratadas como hipóteses autorizadas, não como sentenças.
Perguntas frequentes
Quanto foi roubado da Binance?
Cerca de US$ 6,3 bilhões segundo a Binance e a maioria das fontes, US$ 6,36 bilhões segundo a TRM. Uma primeira contagem do Tom's Hardware falava em US$ 5,6 bilhões, mas era provisória. O roubo seria o maior da história das criptomoedas.
Eu perco meu dinheiro se tenho uma conta na Binance?
Segundo a Binance, não, porque ela cobrirá todas as perdas com o fundo SAFU e com recursos corporativos. É uma declaração da empresa. Por enquanto, depósitos e saques estão suspensos, então os fundos não ficam acessíveis até o fim das verificações.
Quem atacou a Binance?
Não há confirmação oficial. A TRM e a Chainalysis atribuem o ataque ao TraderTraitor, grupo norte-coreano, enquanto a Elliptic vê sobreposições sem associá-lo de forma específica. A Binance e as autoridades não indicaram responsáveis.
Como os hackers conseguiram entrar?
A Binance fala do notebook comprometido de um engenheiro DevOps, que teria dado acesso a um contêiner de serviço e a saques não autorizados. Depois disse ter encontrado outros pontos de violação. Não confirmou vazamentos de chaves privadas.
Os fundos roubados podem ser recuperados?
Só em parte. As estimativas de fundos congelados vão de cerca de US$ 2,4 a 3 bilhões, sobretudo em stablecoins, mas congelado não quer dizer devolvido. Bitcoin, Ether e XRP não podem ser congelados e, segundo a Elliptic, a parcela bloqueada não deve aumentar muito.
O que acompanhar nas próximas semanas
Os desdobramentos a seguir são três. O que a Binance publicará sobre o método do ataque, o resultado da Prova de Reservas atualizada e as movimentações dos cerca de US$ 2,4 bilhões que não podem ser congelados, que poderão ser interceptados quando passarem por uma exchange. Enquanto isso, há três medidas práticas.
- Verifique quem tem acessos privilegiados na empresa, reduza as permissões ao necessário e proteja os dispositivos de quem trabalha com servidores e produção. Para uma ajuda concreta, você pode conferir os serviços da agência Meteora Web.
- Desconfie de e-mails, SMS e ligações que citam o ataque à Binance ou oferecem compensações. Acesse apenas o site e o aplicativo oficiais, sem clicar em links recebidos.
- Não deixe fundos ou dados críticos em um único lugar. Se usa uma exchange, mantenha apenas o que precisa e leia a Prova de Reservas quando ela for publicada.
Fontes
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- Wired, The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes
- The Verge, Binance hackers stole $6.3 billion in record-breaking crypto heist
- Tom's Hardware, Suspected North Korean hackers steal $5.6 billion in crypto



