
 Ing. Calogero Bono
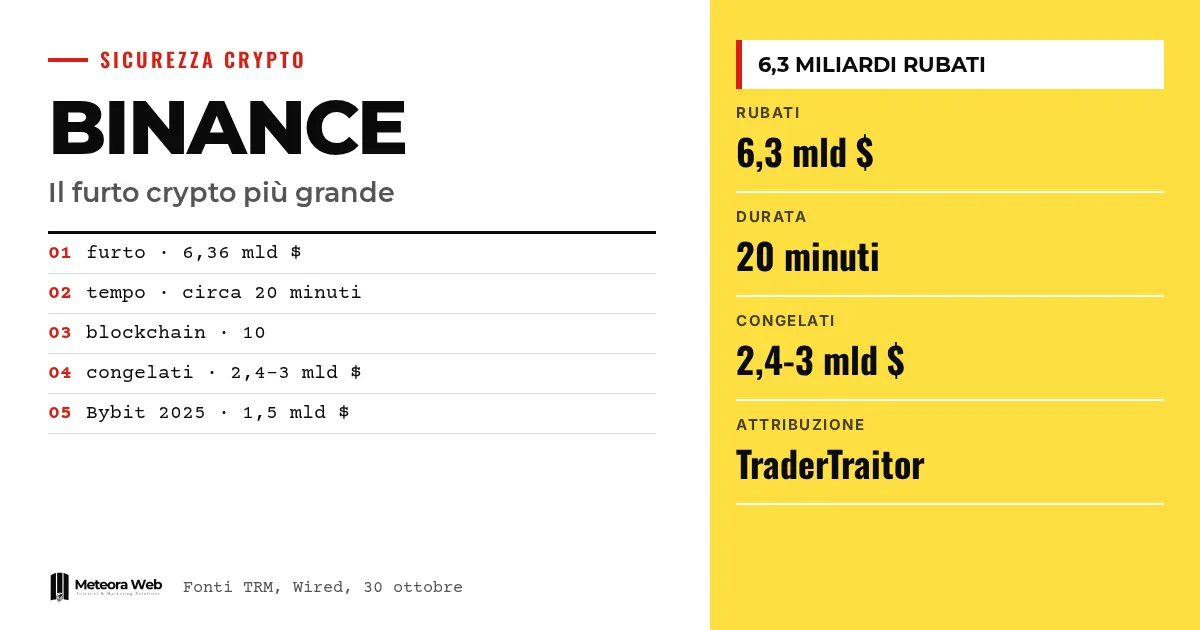
29 октября Binance, крупнейшая в мире криптобиржа, стала жертвой того, что источники называют самой крупной кражей криптовалют за всю историю. По анализу TRM Labs, было выведено около 6,36 млрд долларов, в основном примерно за двадцать минут. Биржа приостановила депозиты и вывод средств, заявляет, что средства пользователей в безопасности, и обещает покрыть любые потери. Для тех, кто управляет серверами, доступами и платежными системами, эта история важна, потому что атака, по сообщениям, началась с ноутбука одного инженера.
Несколько терминов, прежде чем перейти к фактам. Горячий кошелек (hot wallet) — криптокошелек, подключенный к интернету, который биржи используют для вывода средств клиентов. Стейблкоин — цифровая монета, привязанная к курсу доллара, например USDT или USDC. DevOps — технический специалист, который отвечает за программное обеспечение и инфраструктуру компании. Приватный ключ — секретный код, который разрешает переводы с кошелька. TraderTraitor — название, под которым несколько аналитиков известны группы северокорейских хакеров, специализирующейся на атаках на криптокомпании.
Что произошло с Binance 29 октября?
Как пишет Wired, в четверг, начиная с 16:00 по восточному времени США, злоумышленники стали быстро выводить около 6,3 млрд долларов в криптовалюте с кошельков Binance, распределенных по нескольким блокчейнам. Binance практически сразу приостановила депозиты и выводы, пока проводила расследование.
Анализ TRM Labs, о котором сообщает BleepingComputer, говорит о примерно 6,36 млрд долларов, выведенных с кошельков в десяти блокчейнах, почти все за около 20 минут. Среди задействованных сетей есть Ethereum, Bitcoin, Tron и Solana. Средства попали на несколько адресов, которые контролировал один злоумышленник.
Это самая большая сумма из когда-либо зафиксированных. По данным The Verge, она примерно в четыре раза превышает прежний рекорд, 1,46 млрд долларов, похищенных у Bybit в прошлом году. Binance уже подвергалась атаке в 2019 году, когда тогда было потеряно 40 млн долларов.
Осторожнее с цифрами, они отличаются в разных источниках. Tom's Hardware в первой версии писал о 5,6 млрд и уточнял, что итоги предварительные. Последующие оценки TRM и Binance сходятся на 6,3-6,4 млрд.
Как была проведена атака?
Ноутбук инженера
Binance объяснила, что инцидент, по всей видимости, был связан с ноутбуком одного из ее инженеров DevOps. Этот доступ, как считается, позволил злоумышленнику добраться до сервисного контейнера и отправить несанкционированные транзакции на вывод. Затронутый адрес сразу лишили разрешения.
Потом картина расширилась. Компания написала в X, что дальнейшее расследование нашло дополнительные точки взлома и что это сложная атака, которую расследуют совместно с правоохранительными органами. Соруководитель Ричард Тэн уточнил, что злоумышленник не просто использовал права одного инженера и что это была не одна операция в один клик. Пока, добавил он, нет подтверждений утечки приватных ключей от кошельков.
Подготовка, длившаяся несколько дней
По данным TRM, на которые ссылается Wired, подготовка началась минимум за 36 часов до кражи. На один из кошельков злоумышленника поступили три небольших вывода на этапе тестирования. В начале 29 октября код атаки был опробован на двух кошельках. Позже окончательная версия была проверена на третьем, а тестовые средства вернули отправителю. Через четыре часа тот же код был установлен на горячий кошелек Binance.
Tom's Hardware добавляет, что опустошили горячие кошельки под названием Binance 14, Binance 16 и Hot Wallet 34, на которых хранятся объединенные средства клиентов. В той же статье подчеркивается, что неизвестно, произошло ли это с помощью украденных ключей, через скомпрометированный процесс подписи или иначе. Этот вопрос остается открытым.
Кто стоит за кражей?
Binance не возложила ответственность ни на одну группу. Тэн сказал, что расследование не установило личность какого-либо человека. Ни компания, ни правоохранительные органы, по данным Wired, не указали на связи с северокорейскими хакерами.
Однако компании, которые анализируют блокчейн, указывают именно в этом направлении. TRM и Chainalysis связывают атаку с TraderTraitor, государственным подразделением Северной Кореи, которое BleepingComputer также называет Lazarus Group и APT38. Chainalysis говорит о высокой степени уверенности. Elliptic утверждает, что не связала атаку конкретно с этой группой, но видит совпадения. По словам ее соучредителя Тома Робинсона, если за атакой действительно стоит Северная Корея, эта одна кража почти вдвое превысит все, что режим украл в криптовалюте до сих пор.
Источники приводят несколько аргументов. Chainalysis в реальном времени наблюдала, как средства Binance смешивались с деньгами от атаки на Bitget в прошлом месяце, которую уже связывали с северокорейскими участниками. Elliptic напоминает, что нападения на сотрудников криптокомпаний — почерк TraderTraitor, что злоумышленник пополнил кошелек через Tornado Cash и заранее протестировал атаку, как и в случае с Bybit. По данным Wired, ФБР тогда приписало взлом Bybit именно TraderTraitor.
Это атрибуции частных компаний, основанные на анализе действий в блокчейне и за его пределами. Это не судебное заключение.
Сколько средств заморожено и сколько потеряно?
Здесь оценки не совпадают, потому что ситуация меняется ежечасно. Сумма замороженных средств варьируется от примерно 2,4 млрд (Tom's Hardware) до 2,7 млрд (TRM, через BleepingComputer), 2,8 млрд (Elliptic) и примерно 3 млрд (Binance, по данным The Verge).
Заморозка не означает возврат. Компании, выпускающие стейблкоины, могут занести адрес вора в черный список, и тогда он уже не сможет перевести или обменять эти токены. По данным TRM, действовали Tether, Circle, Ripple и World Liberty Financial, а Security Council сети Arbitrum заблокировал 8 426 ETH и 74,6 млн ARB в своей сети. Tom's Hardware напоминает, что, как правило, возврат происходит только после того, как владельцы докажут свои права, и часто это занимает много времени.
Проблема в криптовалютах, которыми никто не управляет. Робинсон оценивает, что оставшиеся 3,3 млрд состоят в основном из Bitcoin, Ether и XRP, которые никто не может заморозить. Их можно остановить только тогда, когда они попадут на биржу или в другой сервис. По его словам, что-то будет перехвачено в ближайшие месяцы, но заблокированная доля не должна заметно вырасти.
TRM также описывает гонку с блокировками. Злоумышленник якобы продал USDT маркет-мейкерам и взял в заем ETH под залог USDT на Aave. Теперь, по данным TRM, он контролирует более 420 000 ETH и 18 270 BTC, примерно на 2,4 млрд долларов вне досягаемости эмитентов. Chainalysis отмечает схемы отмывания, которых раньше не встречали, и тысячи транзакций, проведенных с помощью автоматизации для сокрытия следов.
Рискуют ли пользователи потерять деньги?
По словам Binance, нет. Компания заявила, что покроет все потери из фонда SAFU и собственными средствами, а после завершения очистки опубликует обновленное Proof of Reserves. Она также сообщила, что зарезервировала более 6,34 млрд долларов корпоративных средств на этот инцидент, из которых 5 млрд уже хранятся в тех же токенах, которые были затронуты. Это заявления самой компании, а не независимые проверки.
Фонд SAFU, созданный в 2018 году и пополняемый 10% комиссий с торгов, по данным Tom's Hardware, содержит 15 000 BTC, примерно 1,17 млрд долларов по указанной цене. The Verge говорит о резерве примерно в 1,3 млрд по последней оценке. Разница объясняется курсом Bitcoin. В любом случае фонд покрывает только часть потерь, поэтому важна доля корпоративных средств. В 2019 году Binance полностью покрыла украденные 7 000 BTC за счет SAFU. Бывший глава компании Чанпэн Чжао, как напоминает Tom's Hardware, тоже ожидает, что пользователи получат компенсацию. По той же информации, сайт Binance.us пока не пострадал.
Binance также предупреждает о мошенничестве на фоне этого случая – письма, SMS и звонки, которые имитируют компанию. Предложения о компенсации или восстановлении выводов стоит воспринимать с подозрением, не открывать полученные ссылки, а пользоваться только официальным сайтом и приложением.
Ограничения, которые стоит знать
- Цифры не окончательные. Общая сумма кражи и сумма замороженных средств зависят от источника и времени.
- Связь с Северной Кореей исходит от аналитических компаний, а не от Binance или властей. Сама Elliptic различает атрибуцию и совпадения.
- Точный метод пока неизвестен. Binance говорит о нескольких точках взлома помимо ноутбука и об отсутствии подтвержденной утечки приватных ключей. Другие версии остаются открытыми.
- Обещания возврата средств — это заявления компании. Мы не знаем сроков, порядка действий и результатов проверки Proof of Reserves.
- Неизвестно, сколько будет возвращено. Оценки доли, которую нельзя заморозить, принадлежат отдельным аналитикам.
Что это меняет для тех, кто работает с цифровыми технологиями
Чтобы извлечь урок, не обязательно управлять криптовалютами. История Binance — это ноутбук, сервисный контейнер и выводы, авторизованные действительными учетными данными. Такой сценарий знаком любой компании с техническими сотрудниками и привилегированным доступом, даже небольшой.
Во-первых, устройства людей с чувствительным доступом являются частью инфраструктуры. Ноутбук разработчика с доступом к производственным серверам заслуживает такой же защиты, как и сам сервер. Если ты ведешь свои системы на хостинге и серверах с управляемыми обновлениями безопасности, часть этой работы уже делегирована, но доступы и права остаются твоей ответственностью.
Во-вторых, ограничивай то, что может делать один доступ. Тэн настаивал, что атака была не одним действием в один клик, но этот пример показывает, насколько важно разделять роли, требовать несколько подтверждений для важных операций и отслеживать подозрительные движения в реальном времени. Двадцати минут слишком мало, чтобы среагировать вручную.
В-третьих, фактор времени и автоматизация, о котором также упоминает The Verge, вспоминая отчет OpenAI о своей модели, способной красть фиктивные криптовалюты в тестовой сети Ethereum. По этой теме мы писали о самостоятельном хакере и о том, что это значит для итальянских малых и средних предприятий. Атакующие все чаще используют автоматические инструменты, а ручная защита становится все медленнее.
В-четвертых, человеческий фактор. Elliptic напоминает, что северокорейцы атакуют персонал, а Sophos, которую цитирует Wired, отмечает, что группа в прошлом создавала поддельные приложения, чтобы проникнуть в компании. Риск касается и мошенничества с учетными записями, о котором мы рассказывали в материале о хакерах, которые используют ИИ Meta для кражи аккаунтов. Тем, кто устанавливает стороннее ПО, в том числе открытое, стоит прочитать руководство по соответствию требованиям и безопасности открытого ПО в компании.
И наконец, отношения с поставщиками. Если сервис хранит средства или данные твоих клиентов, спроси, как он защищает доступы и ноутбуки сотрудников и что происходит в случае инцидента.
Наше мнение
Самое интересное здесь не сумма, а несоразмерность между изощренностью атаки и точкой входа. Чтобы опустошить кошельки в десяти блокчейнах, на первом этапе, похоже, было достаточно добраться до одного человека и одного ноутбука. Самая продвинутая криптография и архитектура мало что стоят, если человеческий и операционный периметр уязвим. По этому поводу Binance пока дала мало подробностей, и это понятно, пока расследование продолжается.
Мы оцениваем положительно скорость коммуникации и обещание покрыть потери, но с осторожностью. Заявлять, что средства пользователей в безопасности, когда больше двух миллиардов находятся у злоумышленника и не могут быть заморожены, — значит требовать проверки цифр. Обещанное Proof of Reserves станет проверкой, потому что его смогут проверить третьи стороны.
Остается и критика в адрес отрасли. Горячие кошельки с общими средствами клиентов по определению являются мишенью, а после Bybit в 2025 году сценарий повторился в масштабе, в четыре раза большем. Атака, подготовленная 36 часов и несколько раз протестированная, возможно, оставила сигналы. Посмотрим, были ли они проигнорированы. При этом есть и наше ограничение – атрибуции поступают от частных компаний, которые заинтересованы показать свои возможности, и их стоит воспринимать как авторитетные гипотезы, а не как приговор.
Часто задаваемые вопросы
Сколько украли у Binance?
Около 6,3 млрд долларов по данным Binance и большинства источников, 6,36 млрд по данным TRM. Первоначальный подсчет Tom's Hardware называл 5,6 млрд, но он был предварительным. Это будет самая крупная кража в истории криптовалют.
Потеряю ли я деньги, если у меня есть счет на Binance?
По словам Binance, нет, потому что она покроет все потери из фонда SAFU и корпоративных средств. Это заявление компании. Пока депозиты и выводы приостановлены, поэтому средства недоступны до завершения проверок.
Кто атаковал Binance?
Официально это не подтверждено. TRM и Chainalysis связывают атаку с TraderTraitor, северокорейской группой, а Elliptic видит совпадения, но не связывает атаку конкретно с ней. Binance и правоохранительные органы не назвали виновных.
Как хакерам удалось проникнуть?
Binance говорит о скомпрометированном ноутбуке инженера DevOps, который дал доступ к сервисному контейнеру и несанкционированным выводам. Затем компания сообщила, что нашла и другие точки взлома. Утечку приватных ключей она не подтвердила.
Можно ли вернуть украденные средства?
Только частично. Оценки замороженных средств составляют от 2,4 до 3 млрд долларов, в основном это стейблкоины, но заморозка не означает возврат. Bitcoin, Ether и XRP нельзя заморозить, и, по словам Elliptic, заблокированная доля не должна заметно вырасти.
На что смотреть в ближайшие недели
Стоит следить за тремя направлениями. Что Binance опубликует о методе атаки, результат обновленного Proof of Reserves и движение примерно 2,4 млрд долларов, которые нельзя заморозить и которые можно перехватить, когда они перейдут на биржу. Тем временем есть три практических шага.
- Проверь, у кого в компании есть привилегированный доступ, сократи права до необходимого минимума и защищай устройства тех, кто работает с серверами и продакшеном. Для конкретной помощи можешь посмотреть услуги агентства Meteora Web.
- Относись с подозрением к письмам, SMS и звонкам, которые упоминают атаку на Binance или предлагают компенсации. Заходи только через официальный сайт и приложение, не переходи по полученным ссылкам.
- Не храни средства или критичные данные в одном месте. Если ты пользуешься биржей, держи там только необходимое и читай Proof of Reserves, когда он будет опубликован.
Источники
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- Wired, The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes
- The Verge, Binance hackers stole $6.3 billion in record-breaking crypto heist
- Tom's Hardware, Suspected North Korean hackers steal $5.6 billion in crypto



