
 Ing. Calogero Bono
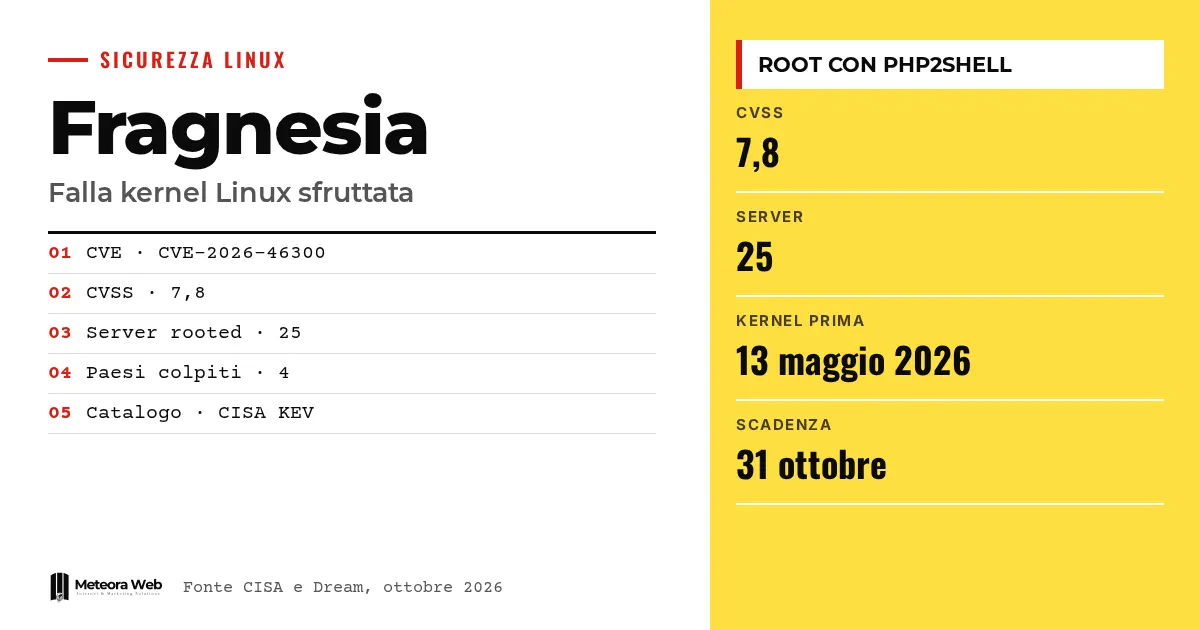
Die CISA, die US-Behörde für Cybersicherheit, hat Fragnesia (CVE-2026-46300), einen Fehler im Linux-Kernel, in den Katalog der aktiv ausgenutzten Schwachstellen aufgenommen. Angreifer verketten sie mit PHP2Shell, zwei kritischen Lücken in PHP, um Root-Zugriff zu erlangen. Laut Dream hat eine Kampagne 25 Server in vier Ländern kompromittiert. Das betrifft jeden, der einen Linux-Server mit PHP betreibt, also einen großen Teil der Webseiten.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. Eine privilege escalation ist eine Lücke, mit der jemand, der bereits eingeschränkten Zugriff hat, höhere Rechte erlangt, etwa Root. Der KEV ist der CISA-Katalog der bereits in echten Angriffen ausgenutzten Schwachstellen. Eine Webshell ist ein auf einem Webserver abgelegtes Skript, mit dem sich Befehle aus der Ferne ausführen lassen. ESP-in-TCP gehört zum XFRM-Subsystem des Kernels und betrifft den verschlüsselten IPsec-Verkehr. Ein PoC ist ein demonstrativer Exploit.
Was ist Fragnesia?
Laut dem Sicherheits-Tracker von Debian liegt das Problem in der Funktion skb_try_coalesce() des Kernels. Beim Zusammenführen von Netzwerkpaket-Fragmenten kann sie die Markierung SKBFL_SHARED_FRAG verlieren. Diese Markierung zeigt an, dass die Fragmente zu externem Speicher oder zum Page Cache gehören.
Das Problem liegt im nächsten Schritt. Der eingehende ESP-Code prüft die Markierung, um zu entscheiden, ob das Kopieren der Daten entfallen kann. Fehlt die Markierung, kann er direkt über Fragmenten entschlüsseln, die im Page Cache liegen. Der Fix übernimmt die Markierung, wenn die Fragmente weitergegeben werden.
Laut BleepingComputer gehört Fragnesia zur Klasse Dirty Frag. Ein lokaler Angreifer kann mit einem PoC auf den gängigen Distributionen mit Kerneln vor dem 13. Mai 2026 Root werden. Der CVSS-Wert liegt laut The Hacker News bei 7,8.
Wie funktioniert die Angriffskette?
Fragnesia allein setzt lokalen Zugriff voraus. Hier kommt PHP2Shell ins Spiel, also CVE-2026-109618 und CVE-2026-109619, mit einem CVSS-Wert von 9,2. Laut The Hacker News erlauben sie die Ausführung von Code aus der Ferne ohne Authentifizierung auf Systemen mit verwundbaren PHP-Versionen.
Die CISA schreibt, dass die Kernel-Lücke mit den beiden PHP-Lücken verkettet werden kann, um Webshells zu installieren und Befehle als Root auszuführen. Praktisch betritt der erste Schritt den Server über das Web, der zweite macht den Angreifer zum Administrator der Maschine.
Dream, ein israelisches Sicherheitsunternehmen, beschreibt eine Kampagne mit einem eigenen PHP2Shell-Exploit, Fragnesia, Ziellisten, Logs und rund 40 Post-Exploitation-Skripten. Die kompromittierten Server stehen in den USA, Japan, Taiwan und Südkorea, drei davon gehörten zu einer Umgebung mit Bezug zur US-Regierung. Dream vermutet einen Akteur mit Verbindungen nach China, das ist aber eine Einschätzung des Unternehmens.
Was hat Palo Alto Networks damit zu tun?
Palo Alto Networks hat gewarnt, dass die PHP2Shell-Lücken gegen Verwaltungsoberflächen ausgenutzt werden, die aus dem Internet erreichbar sind. Laut dem Unternehmen ist keine besondere Konfiguration nötig, um betroffen zu sein, und das Risiko ist bei PAN-OS mit Zugriff von außen am höchsten. Betroffen ist nur die Web-Verwaltungsoberfläche, also HTTPS und XML-API, sowie das Dataplane nur dann, wenn es ein Verwaltungsprofil hat.
Dream hat den Hersteller der Firewall nicht genannt. The Hacker News hält es für möglich, dass die Vorfälle zusammenhängen, das ist aber eine Schlussfolgerung der Redaktion und keine Bestätigung.
Welche Versionen müssen aktualisiert werden?
PHP hat die Lücken am 21. Oktober 2026 in den Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 geschlossen. BleepingComputer berichtet, dass ein Forscher echte Angriffe gegen eine Apache-mod_php-Installation mit PHP 8.4.26 beobachtet hat, also einer Version knapp vor dem Fix.
Für den Kernel gilt das von BleepingComputer genannte Datum, der 13. Mai 2026. Der Debian-Tracker verweist auf die Hinweise DLA-4606-1, DLA-4607-1, DSA-6295-1 und DSA-6306-1.
Bei PAN-OS standen einige korrigierte Versionen noch aus, mit geschätzten Terminen am 29. und 30. Oktober. Bis dahin empfiehlt Palo Alto, den Verwaltungsverkehr über einen Dataplane-Port zu leiten, das Zertifikat zu ersetzen, eingehenden Verkehr zu entschlüsseln und die Threat Prevention zu aktivieren. Die CISA hat laut The Hacker News den 31. Oktober 2026 als Frist für Bundesbehörden gesetzt.
Grenzen, die du kennen solltest
- Die CISA hat keine Details zu den laufenden Angriffen veröffentlicht.
- Die Zuordnung zu einer China-nahen Gruppe ist ein Verdacht von Dream.
- Der beteiligte Firewall-Hersteller ist von Dream nicht bestätigt.
- Wir wissen nicht, wie viele italienische Installationen betroffen sind.
- Die Quellen nennen nicht für jede Distribution die korrekten Kernel-Versionen.
Was sich für alle ändert, die digital arbeiten
Wer eine PHP-Seite auf einem eigenen Server betreibt, kann Kernel und PHP nicht länger als zwei getrennte Probleme behandeln. Eine Codeausführung über das Web, die normalerweise begrenzt bleibt, wird bei einem alten Kernel zur vollständigen Kontrolle.
Wenn du Server verwaltest, bleibt die Arbeit an der SSH-Sicherheit sinnvoll, reicht hier aber nicht, weil der Einstieg über das Web erfolgt. Auch die Prozesse, die als Dienst laufen, sollten geprüft werden, wie in unserem Leitfaden zur Verwaltung von Linux-Prozessen erklärt. Wer sich nicht darum kümmern möchte, kann auf ein Hosting mit verwalteten Sicherheitsupdates setzen.
Für PHP-Entwickler zählt außerdem die eingesetzte Version. Der moderne Stil der Sprache, etwa bei den Attributes in PHP 8, setzt trotzdem aktuelle Zweige voraus.
Unsere Einschätzung
Dieser Fall zeigt eine Schwäche in der Art, wie viele kleine Server betrieben werden. PHP wird aktualisiert, wenn gerade Zeit ist, den Kernel fast nie, weil dafür ein Neustart nötig ist. Genau darauf setzen die Angreifer.
Man muss allerdings sagen, dass die Quellen zum Teil indirekt sind. Dream ist ein Unternehmen, das Sicherheit verkauft, und die Darstellung ist entsprechend zu lesen. Die solide Information ist jedoch die Aufnahme in den KEV-Katalog, die auf reale Ausnutzung hinweist. TechCrunch nennt PHP als Basis von rund 70 Prozent der Webseiten und Forscher, die erwarten, dass dank KI mehr Lücken schneller gefunden werden. Das Thema berührt die Debatte über KI, doch der Rat hier ist einfach. Gelegentliches manuelles Patchen reicht nicht mehr.
Häufig gestellte Fragen
Lässt sich Fragnesia aus der Ferne ausnutzen?
Nein, allein braucht sie lokalen Zugriff. Gefährlich wird sie, wenn sie mit PHP2Shell verkettet wird, das die Ausführung von Code aus der Ferne ohne Authentifizierung erlaubt.
Welche Kernel sind verwundbar?
Diejenigen, die vor dem 13. Mai 2026 veröffentlicht wurden, laut BleepingComputer. Prüfe den Hinweis deiner Distribution für das passende Paket.
Welche PHP-Versionen beheben PHP2Shell?
Die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35, veröffentlicht am 21. Oktober 2026. Ältere Versionen der jeweiligen Zweige sind als gefährdet zu betrachten.
Reicht ein PHP-Update?
Nein, das Update schließt den Einstieg, aber nicht die Kernel-Lücke. Es empfiehlt sich, beides zu beheben, weil andere Wege für lokalen Zugriff weiterhin möglich sind.
Sind auch Palo-Alto-Firewalls gefährdet?
Ja, wenn die Verwaltungsoberfläche aus dem Internet erreichbar ist und die PAN-OS-Version nicht korrigiert wurde. Der Hersteller empfiehlt, den Zugriff auf vertrauenswürdige interne Adressen zu beschränken.
Worauf du in den kommenden Monaten achten solltest, zwischen Patches und exponierten Oberflächen
In den nächsten Wochen zählen die noch ausstehenden PAN-OS-Korrekturen und mögliche Ergänzungen durch die CISA. Drei praktische Empfehlungen.
- Aktualisiere PHP auf eine korrigierte Version und starte die Dienste neu.
- Installiere den aktualisierten Kernel deiner Distribution und starte neu.
- Schließe die Verwaltungsoberflächen für das Internet und suche in den Web-Ordnern nach Webshells.



