
 Ing. Calogero Bono
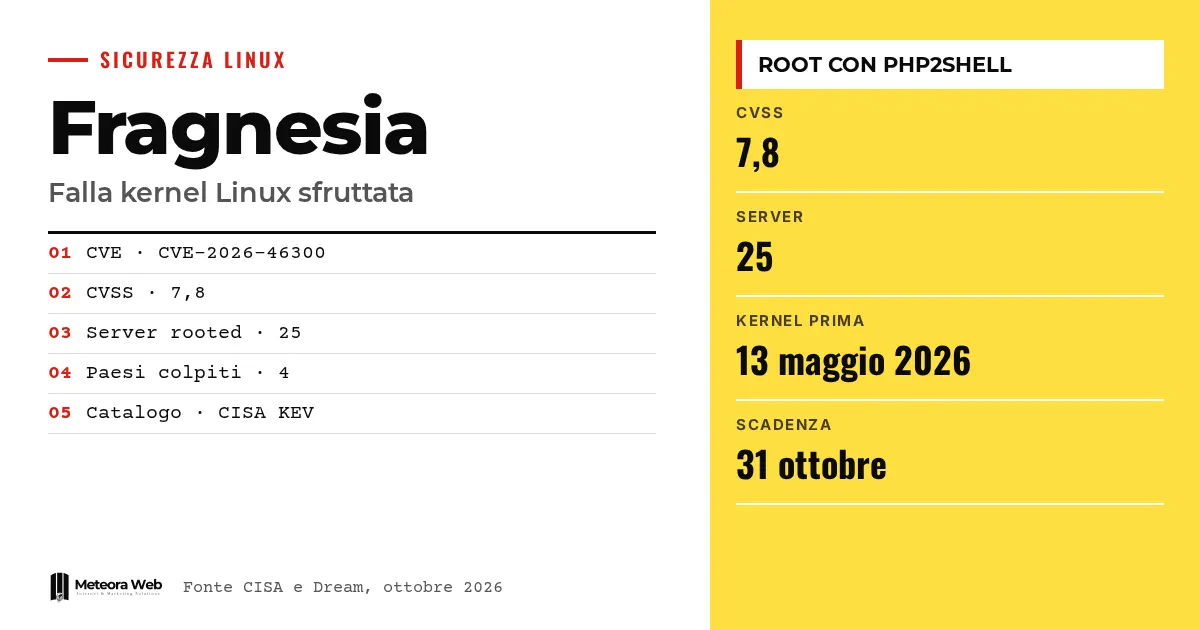
CISA, badan keamanan siber Amerika Serikat, telah memasukkan Fragnesia (CVE-2026-46300), celah pada kernel Linux, ke dalam katalog celah yang sudah dieksploitasi. Penyerang menggabungkannya dengan PHP2Shell, dua celah kritis di PHP, untuk mendapatkan akses root. Menurut Dream, sebuah kampanye telah membobol 25 server di empat negara. Ini penting bagi siapa pun yang mengelola server Linux dengan PHP, yang berarti sebagian besar situs web.
Beberapa istilah dulu sebelum masuk ke fakta. Privilege escalation adalah celah yang memungkinkan orang yang sudah punya akses terbatas mendapatkan izin lebih tinggi, misalnya root. KEV adalah katalog CISA berisi celah yang sudah dieksploitasi dalam serangan nyata. Webshell adalah skrip yang diunggah ke server web dan memungkinkan perintah dijalankan dari jarak jauh. ESP-in-TCP adalah bagian dari subsistem XFRM kernel yang terkait dengan lalu lintas terenkripsi IPsec. PoC adalah eksploit demonstrasi.
Apa itu Fragnesia?
Menurut pelacak keamanan Debian, masalahnya terletak pada fungsi skb_try_coalesce() di kernel. Saat menggabungkan fragmen paket jaringan, fungsi ini bisa kehilangan penanda SKBFL_SHARED_FRAG. Penanda tersebut menunjukkan bahwa fragmen berasal dari memori eksternal atau page cache.
Masalah sebenarnya ada di tahap berikutnya. Kode ESP masuk memeriksa penanda itu untuk memutuskan apakah proses penyalinan data perlu dilewati. Jika penanda hilang, data bisa didekripsi langsung di atas fragmen yang berada di page cache. Perbaikannya menyebarkan penanda itu saat fragmen dipindahkan.
Menurut BleepingComputer, Fragnesia termasuk dalam kelas Dirty Frag dan memiliki PoC yang bisa dipakai penyerang lokal untuk menjadi root di distribusi utama dengan kernel sebelum 13 Mei 2026. Skor CVSS-nya 7,8, menurut The Hacker News.
Bagaimana rantai serangannya bekerja?
Fragnesia saja membutuhkan akses lokal. Di sinilah PHP2Shell masuk, yaitu CVE-2026-109618 dan CVE-2026-109619, dengan skor CVSS 9,2. Menurut The Hacker News, keduanya memungkinkan eksekusi kode jarak jauh tanpa autentikasi pada sistem dengan versi PHP yang rentan.
CISA menulis bahwa celah kernel itu bisa digabungkan dengan dua celah PHP untuk memasang webshell dan menjalankan perintah sebagai root. Singkatnya, langkah pertama masuk lewat web, dan langkah kedua menjadikan penyerang administrator mesin tersebut.
Dream, perusahaan keamanan asal Israel, menggambarkan kampanye dengan eksploit PHP2Shell khusus, Fragnesia, daftar target, log, dan sekitar 40 skrip pascaeksploitasi. Server yang dibobol berada di Amerika Serikat, Jepang, Taiwan, dan Korea Selatan. Tiga di antaranya termasuk lingkungan yang terhubung dengan pemerintah AS. Dream menduga aktor yang terkait dengan Tiongkok berada di balik serangan, tetapi itu hanyalah penilaian perusahaan tersebut.
Apa hubungannya dengan Palo Alto Networks?
Palo Alto Networks memperingatkan bahwa celah PHP2Shell dieksploitasi terhadap antarmuka manajemen yang terbuka ke internet. Menurut perusahaan, tidak diperlukan konfigurasi khusus agar sistem terdampak, dan risikonya paling tinggi pada PAN-OS yang bisa diakses dari luar. Ini hanya berlaku untuk antarmuka web manajemen, yakni HTTPS dan API XML, serta dataplane jika memiliki profil manajemen.
Dream tidak menyebutkan nama produsen firewall tersebut. The Hacker News menilai kedua kejadian mungkin saling terkait, tetapi itu merupakan kesimpulan redaksi, bukan konfirmasi.
Versi mana yang harus diperbarui?
PHP memperbaiki celah ini pada 21 Oktober 2026 di versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. BleepingComputer melaporkan bahwa seorang peneliti melihat serangan nyata terhadap instalasi Apache mod_php dengan PHP 8.4.26, yaitu versi yang tepat sebelum perbaikan.
Untuk kernel, tanggal yang berlaku adalah yang disebut BleepingComputer, 13 Mei 2026. Pelacak Debian merujuk ke advisori DLA-4606-1, DLA-4607-1, DSA-6295-1, dan DSA-6306-1.
Untuk PAN-OS, beberapa versi perbaikan masih dalam proses dengan perkiraan rilis 29 dan 30 Oktober. Sambil menunggu, Palo Alto menyarankan agar lalu lintas manajemen dialihkan dari port dataplane, sertifikat diganti, lalu lintas masuk didekripsi, dan threat prevention diaktifkan. CISA menetapkan 31 Oktober 2026 sebagai batas waktu bagi lembaga federal, menurut The Hacker News.
Batasan yang perlu kamu ketahui
- CISA belum merinci serangan yang sedang berlangsung.
- Atribusi ke kelompok yang terkait dengan Tiongkok hanyalah dugaan Dream.
- Produsen firewall yang terlibat belum dikonfirmasi oleh Dream.
- Kami belum tahu berapa banyak instalasi di Italia yang terpapar.
- Sumber tidak mencantumkan versi kernel yang benar untuk setiap distribusi.
Apa dampaknya bagi yang bekerja di dunia digital
Jika kamu punya situs PHP di server sendiri, kamu tidak bisa lagi memperlakukan kernel dan PHP sebagai dua masalah yang terpisah. Eksekusi kode lewat web, yang biasanya terbatas, bisa berubah menjadi kendali penuh jika kernelnya lama.
Jika kamu mengelola server, pekerjaan mengamankan SSH tetap berguna tetapi belum cukup, karena pintu masuknya ada di web. Proses yang berjalan sebagai layanan juga perlu diperiksa, seperti dijelaskan dalam panduan kami tentang pengelolaan proses Linux. Jika kamu lebih memilih tidak mengurusnya sendiri, kamu bisa memakai hosting dengan pembaruan keamanan yang dikelola.
Bagi pengembang PHP, versi yang digunakan juga penting. Gaya modern bahasa ini, seperti pada attributes di PHP 8, tetap mengandalkan cabang yang diperbarui.
Pendapat kami
Kejadian ini menunjukkan kelemahan cara banyak server kecil dikelola. PHP diperbarui saat ada waktu, sedangkan kernel hampir tidak pernah, karena membutuhkan restart. Penyerang mengandalkan hal ini.
Perlu dicatat bahwa sebagian sumbernya tidak langsung. Dream adalah perusahaan yang menjual keamanan, jadi rekonstruksinya perlu dibaca dengan sudut pandang itu. Fakta yang lebih kuat adalah masuknya celah ini ke katalog KEV, yang menandakan eksploitasi nyata. TechCrunch menyebut PHP menjadi dasar sekitar 70% situs web, serta peneliti yang memperkirakan akan semakin banyak celah ditemukan dengan cepat berkat AI. Topik ini berhubungan dengan perdebatan tentang AI, tetapi saran praktisnya sederhana. Patch manual yang dilakukan sesekali sudah tidak memadai.
Pertanyaan yang sering diajukan
Apakah Fragnesia bisa dieksploitasi dari jarak jauh?
Tidak, Fragnesia sendiri membutuhkan akses lokal. Ia menjadi berbahaya ketika digabungkan dengan PHP2Shell, yang memungkinkan eksekusi kode jarak jauh tanpa autentikasi.
Kernel mana saja yang rentan?
Kernel yang dirilis sebelum 13 Mei 2026, menurut BleepingComputer. Periksa advisori distribusimu untuk paket yang benar.
Versi PHP mana yang memperbaiki PHP2Shell?
Versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35, yang dirilis pada 21 Oktober 2026. Versi sebelumnya dari cabang masing-masing dianggap masih terpapar.
Cukup memperbarui PHP saja?
Tidak, memperbarui PHP menutup pintu masuknya tetapi tidak menutup celah kernel. Sebaiknya perbaiki keduanya, karena jalur akses lokal lain tetap mungkin terjadi.
Apakah firewall Palo Alto juga berisiko?
Ya, jika antarmuka manajemennya bisa dijangkau dari internet dan versi PAN-OS-nya belum diperbaiki. Perusahaan menyarankan untuk membatasi akses hanya ke alamat internal yang tepercaya.
Yang perlu dipantau dalam beberapa bulan ke depan, antara patch dan permukaan yang terbuka
Dalam beberapa pekan ke depan, yang penting adalah perbaikan PAN-OS yang masih dalam proses serta rincian tambahan yang mungkin dipublikasikan CISA. Ada tiga saran praktis.
- Perbarui PHP ke versi yang sudah diperbaiki dan restart layanannya.
- Pasang kernel terbaru dari distribusimu lalu restart.
- Tutup antarmuka manajemen dari internet dan cari webshell di folder web.



