
 Ing. Calogero Bono
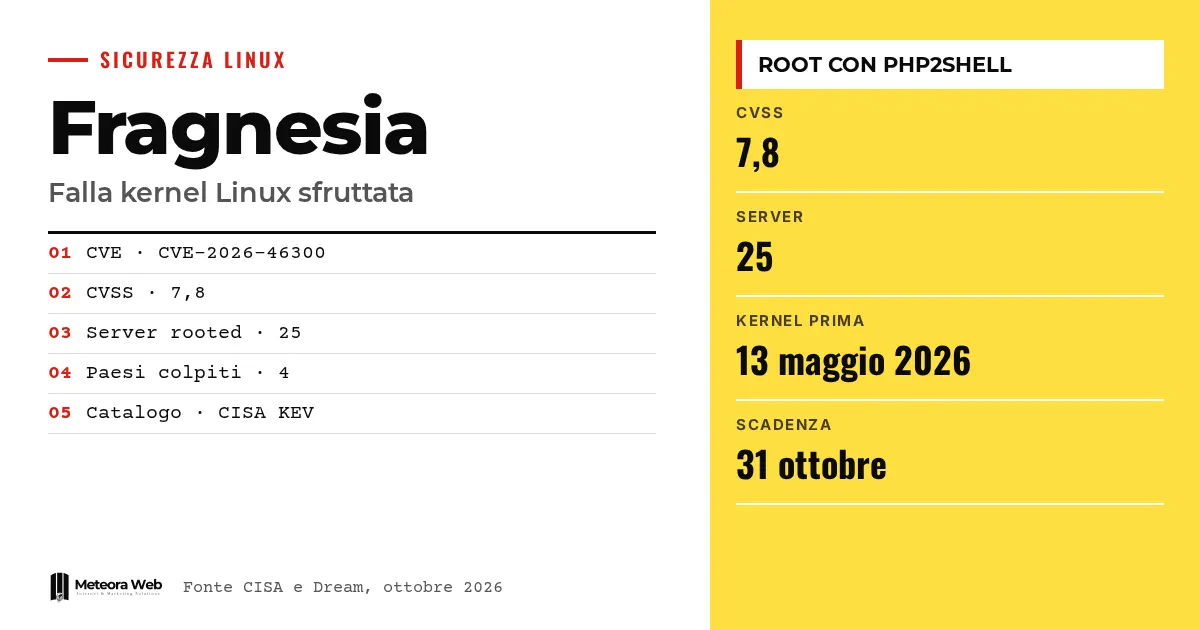
CISA, अमेरिका की साइबर सुरक्षा एजेंसी, ने Linux कर्नेल की एक खामी Fragnesia (CVE-2026-46300) को सक्रिय रूप से शोषित कमजोरियों की सूची में डाल दिया है। हमलावर इसे PHP की दो गंभीर खामियों PHP2Shell के साथ जोड़कर root एक्सेस हासिल कर रहे हैं। Dream के अनुसार एक अभियान ने चार देशों में 25 सर्वर compromise किए हैं। यह उस हर व्यक्ति के लिए मायने रखता है जो PHP वाला Linux सर्वर चलाता है, और ऐसे सर्वर पर ज्यादातर वेबसाइटें चलती हैं।
तथ्यों में जाने से पहले कुछ शब्द। privilege escalation एक ऐसी खामी है जिसकी मदद से पहले से सीमित पहुंच रखने वाला व्यक्ति ज्यादा अधिकार पा लेता है, जैसे root। KEV CISA की वह सूची है जिसमें असल हमलों में पहले से इस्तेमाल हो रही कमजोरियां दर्ज होती हैं। webshell एक स्क्रिप्ट है जिसे वेब सर्वर पर डाला जाता है और जो दूर से कमांड चलाने देती है। ESP-in-TCP कर्नेल के XFRM सबसिस्टम का हिस्सा है, जो IPsec के एन्क्रिप्टेड ट्रैफिक से जुड़ा है। PoC एक प्रदर्शन के लिए बनाया गया exploit है।
Fragnesia क्या है?
Debian के security tracker के अनुसार समस्या कर्नेल के skb_try_coalesce() फंक्शन में है। नेटवर्क पैकेट के फ्रैगमेंट जोड़ते समय यह SKBFL_SHARED_FRAG मार्कर खो सकता है। यह मार्कर बताता है कि फ्रैगमेंट बाहरी मेमोरी या page cache के हैं।
असली दिक्कत अगले चरण में है। आने वाला ESP कोड डेटा कॉपी छोड़ने का फैसला इसी मार्कर से करता है। अगर मार्कर गायब है, तो वह page cache में रखे फ्रैगमेंट पर ही डिक्रिप्शन कर सकता है। सुधार में मार्कर को फ्रैगमेंट ट्रांसफर होते समय आगे बढ़ाया जाता है।
BleepingComputer के अनुसार Fragnesia Dirty Frag श्रेणी की खामी है और इसका एक PoC है, जिससे स्थानीय हमलावर 13 मई 2026 से पहले के कर्नेल वाले प्रमुख distributions पर root बन सकता है। The Hacker News के अनुसार इसका CVSS स्कोर 7.8 है।
हमले की श्रृंखला कैसे काम करती है?
अकेली Fragnesia के लिए स्थानीय पहुंच चाहिए। यहीं PHP2Shell आता है, यानी CVE-2026-109618 और CVE-2026-109619, जिनका CVSS स्कोर 9.2 है। The Hacker News के अनुसार ये कमजोर PHP संस्करणों वाले सिस्टम पर बिना प्रमाणीकरण के रिमोट कोड चलाने देती हैं।
CISA लिखती है कि कर्नेल की खामी को PHP की दो खामियों के साथ जोड़कर webshell लगाए जा सकते हैं और root के रूप में कमांड चलाए जा सकते हैं। व्यवहार में पहला कदम वेब से अंदर घुसता है और दूसरा मशीन का पूरा नियंत्रण दे देता है।
इजरायली सुरक्षा कंपनी Dream ने एक अभियान का वर्णन किया है, जिसमें एक कस्टम PHP2Shell exploit, Fragnesia, टारगेट सूचियां, लॉग और लगभग 40 post-exploitation स्क्रिप्ट इस्तेमाल हुईं। प्रभावित 25 सर्वर अमेरिका, जापान, ताइवान और दक्षिण कोरिया में हैं। इनमें से तीन एक ऐसे वातावरण के थे जो अमेरिकी सरकार से जुड़ा है। Dream एक संदिग्ध अभिनेता को चीन से जुड़ा बताता है, लेकिन यह कंपनी का आकलन है।
Palo Alto Networks का इससे क्या लेना-देना है?
Palo Alto Networks ने चेतावनी दी है कि PHP2Shell की खामियां इंटरनेट पर खुले मैनेजमेंट इंटरफेस के खिलाफ इस्तेमाल हो रही हैं। कंपनी के अनुसार प्रभावित होने के लिए किसी खास कॉन्फ़िगरेशन की जरूरत नहीं है और बाहर से पहुंच वाले PAN-OS पर जोखिम सबसे ज्यादा है। यह केवल वेब मैनेजमेंट इंटरफेस को प्रभावित करता है, यानी HTTPS और XML API, और dataplane केवल तब, जब उसकी मैनेजमेंट प्रोफ़ाइल हो।
Dream ने फायरवॉल निर्माता का नाम नहीं लिया। The Hacker News मानता है कि ये घटनाएं जुड़ी हो सकती हैं, लेकिन यह उसका अनुमान है, पुष्टि नहीं।
किन संस्करणों को अपडेट करना है?
PHP ने 21 अक्टूबर 2026 को संस्करण 8.5.12, 8.4.27, 8.3.36 और 8.2.35 में ये खामियां ठीक कीं। BleepingComputer बताता है कि एक शोधकर्ता ने PHP 8.4.26 वाले Apache mod_php इंस्टॉलेशन पर असली हमले देखे, यानी सुधार से ठीक पहले का संस्करण।
कर्नेल के लिए BleepingComputer द्वारा बताई गई तारीख, 13 मई 2026, मायने रखती है। Debian tracker DLA-4606-1, DLA-4607-1, DSA-6295-1 और DSA-6306-1 एडवाइज़री की ओर इशारा करता है।
PAN-OS पर कुछ सुधारित संस्करण अभी आने बाकी थे, जिनकी अनुमानित तारीखें 29 और 30 अक्टूबर हैं। तब तक Palo Alto सलाह देता है कि मैनेजमेंट ट्रैफिक को dataplane पोर्ट से ले जाएं, सर्टिफिकेट बदलें, आने वाले ट्रैफिक को डिक्रिप्ट करें और threat prevention चालू करें। The Hacker News के अनुसार CISA ने संघीय एजेंसियों के लिए समय सीमा 31 अक्टूबर 2026 तय की है।
इन सीमाओं को जानें
- CISA ने चल रहे हमलों का विवरण नहीं दिया है।
- चीन से जुड़े समूह का आरोप Dream का संदेह है।
- शामिल फायरवॉल निर्माता की पुष्टि Dream ने नहीं की है।
- हम नहीं जानते कि भारत या इटली में कितने इंस्टॉलेशन खुले हैं।
- स्रोत हर distribution के लिए सही कर्नेल संस्करण नहीं बताते।
डिजिटल काम करने वालों के लिए क्या बदलता है
जिसकी अपनी मशीन पर PHP साइट है, वह अब कर्नेल और PHP को अलग-अलग समस्याएं नहीं मान सकता। वेब पर होने वाला कोड निष्पादन, जो आम तौर पर सीमित रहता है, पुराने कर्नेल पर पूरे नियंत्रण में बदल सकता है।
अगर आप सर्वर संभालते हैं, तो SSH सुरक्षा पर काम अब भी उपयोगी है, पर काफी नहीं, क्योंकि यहां प्रवेश द्वार वेब है। सेवा के रूप में चलने वाली प्रक्रियाओं की भी जांच करनी चाहिए, जैसा कि हमारी Linux प्रक्रिया प्रबंधन गाइड में समझाया गया है। जो इसके लिए समय नहीं निकाल पाते, वे सुरक्षा अपडेट वाली प्रबंधित होस्टिंग पर भरोसा कर सकते हैं।
PHP डेवलपर्स के लिए इस्तेमाल हो रहा संस्करण भी मायने रखता है। PHP 8 के attributes जैसी आधुनिक भाषा-शैली भी अपडेटेड शाखाओं पर ही चलती है।
हमारी राय
यह घटना दिखाती है कि कई छोटे सर्वर किस तरह संभाले जाते हैं। PHP तब अपडेट होता है जब समय मिलता है, और कर्नेल लगभग कभी, क्योंकि उसके लिए रीबूट लगता है। हमलावर इसी पर भरोसा करते हैं।
यह भी कहना जरूरी है कि स्रोत आंशिक रूप से अप्रत्यक्ष हैं। Dream सुरक्षा बेचने वाली कंपनी है, इसलिए उसके विवरण को इसी नजर से पढ़ना चाहिए। ठोस तथ्य KEV में शामिल होना है, जो असली शोषण का संकेत है। TechCrunch के अनुसार PHP लगभग 70 प्रतिशत साइटों की नींव है, और कुछ शोधकर्ता मानते हैं कि AI की मदद से जल्दी और ज्यादा खामियां मिलेंगी। यह विषय AI पर बहस से भी जुड़ता है, लेकिन यहां सलाह सीधी है। कभी-कभार हाथ से पैच करना अब काफी नहीं है।
अक्सर पूछे जाने वाले सवाल
क्या Fragnesia को दूर से इस्तेमाल किया जा सकता है?
नहीं, अकेले इसके लिए स्थानीय पहुंच चाहिए। यह तब खतरनाक बनती है जब इसे PHP2Shell के साथ जोड़ा जाए, जो बिना प्रमाणीकरण के रिमोट कोड चलाने देता है।
कौन से कर्नेल प्रभावित हैं?
BleepingComputer के अनुसार वे कर्नेल जो 13 मई 2026 से पहले जारी हुए। अपनी distribution की एडवाइज़री देखें और सही पैकेज चुनें।
कौन से PHP संस्करण PHP2Shell को ठीक करते हैं?
8.5.12, 8.4.27, 8.3.36 और 8.2.35, जो 21 अक्टूबर 2026 को जारी हुए। अपनी शाखा के पुराने संस्करण असुरक्षित माने जाने चाहिए।
क्या केवल PHP अपडेट करना काफी है?
नहीं, PHP अपडेट प्रवेश द्वार बंद करता है, लेकिन कर्नेल की खामी नहीं। दोनों को ठीक करना बेहतर है, क्योंकि स्थानीय पहुंच के दूसरे रास्ते भी खुले रह सकते हैं।
क्या Palo Alto फायरवॉल भी जोखिम में हैं?
हां, अगर मैनेजमेंट इंटरफेस इंटरनेट से पहुंच योग्य है और PAN-OS संस्करण ठीक नहीं है। कंपनी सलाह देती है कि पहुंच को भरोसेमंद आंतरिक पतों तक सीमित रखें।
पैच और खुली सतहों के बीच आने वाले महीनों में क्या देखें
अगले कुछ हफ्तों में बाकी PAN-OS सुधार और CISA द्वारा जोड़े जाने वाले नए विवरण मायने रखेंगे। तीन व्यावहारिक सुझाव।
- PHP को सुधारित संस्करण पर ले जाएं और सेवाएं रीस्टार्ट करें।
- अपनी distribution का अपडेटेड कर्नेल इंस्टॉल करें और रीबूट करें।
- मैनेजमेंट इंटरफेस को इंटरनेट से बंद करें और वेब फ़ोल्डरों में webshell खोजें।



