
 Ing. Calogero Bono
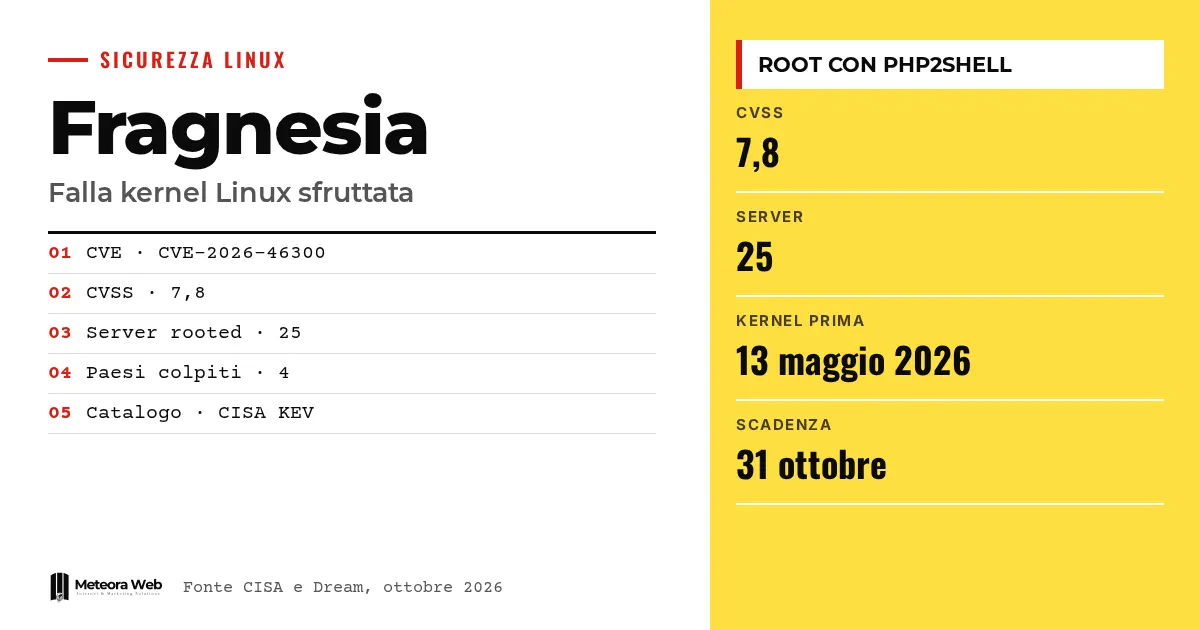
CISA, amerykańska agencja ds. cyberbezpieczeństwa, dodała Fragnesia (CVE-2026-46300), lukę w jądrze Linux, do katalogu podatności wykorzystywanych w atakach. Atakujący łączą ją z PHP2Shell, dwiema krytycznymi lukami w PHP, aby uzyskać dostęp root. Według Dream kampania przejęła 25 serwerów w czterech krajach. Ma to znaczenie dla każdego, kto administruje serwerem Linux z PHP, czyli dla dużej części stron internetowych.
Kilka terminów, zanim przejdziemy do faktów. Eskalacja uprawnień (privilege escalation) to luka, która pozwala komuś z ograniczonym dostępem uzyskać wyższe uprawnienia, na przykład root. KEV to katalog CISA z podatnościami już wykorzystywanymi w realnych atakach. Webshell to skrypt wgrany na serwer WWW, który pozwala zdalnie wykonywać polecenia. ESP-in-TCP należy do podsystemu XFRM jądra i dotyczy szyfrowanego ruchu IPsec. PoC to demonstracyjny exploit.
Czym jest Fragnesia?
Według trackera bezpieczeństwa Debiana problem tkwi w funkcji skb_try_coalesce() jądra. Podczas łączenia fragmentów pakietów sieciowych może zgubić znacznik SKBFL_SHARED_FRAG. Ten znacznik wskazuje, że fragmenty należą do pamięci zewnętrznej lub do page cache.
Problem pojawia się w kolejnym etapie. Kod ESP przy wejściu sprawdza znacznik, aby zdecydować, czy pominąć kopiowanie danych. Jeśli znacznik zniknie, może odszyfrować w miejscu fragmenty znajdujące się w page cache. Poprawka propaguje znacznik podczas przenoszenia fragmentów.
Według BleepingComputer Fragnesia należy do klasy Dirty Frag i ma PoC, którego lokalny atakujący może użyć, aby zostać rootem w głównych dystrybucjach z jądrami wydanymi przed 13 maja 2026. Wynik CVSS to 7,8, według The Hacker News.
Jak działa łańcuch ataku?
Sama Fragnesia wymaga dostępu lokalnego. Tu wchodzi PHP2Shell, czyli CVE-2026-109618 i CVE-2026-109619, z wynikiem CVSS 9,2. Według The Hacker News pozwalają na zdalne wykonanie kodu bez uwierzytelnienia w systemach z podatnymi wersjami PHP.
CISA pisze, że lukę w jądrze można połączyć z dwiema w PHP, aby zainstalować webshelle i uruchamiać polecenia jako root. W praktyce pierwszy krok wchodzi przez sieć, a drugi daje uprawnienia administratora na maszynie.
Dream, izraelska firma zajmująca się bezpieczeństwem, opisała kampanię z własnym exploitem PHP2Shell, Fragnesią, listami celów, logami i około 40 skryptami post-exploitation. Zaatakowane serwery to 25 maszyn w Stanach Zjednoczonych, Japonii, na Tajwanie i w Korei Południowej. Trzy należały do środowiska powiązanego z rządem USA. Dream wskazuje na podejrzewanego aktora powiązanego z Chinami, ale to ocena tej firmy.
Co ma wspólnego Palo Alto Networks?
Palo Alto Networks ostrzegło, że luki PHP2Shell są wykorzystywane przeciwko interfejsom zarządzania wystawionym do internetu. Według firmy nie trzeba żadnej szczególnej konfiguracji, aby zostać trafionym, a ryzyko jest maksymalne w PAN-OS przy dostępie z zewnątrz. Dotyczy to tylko webowego interfejsu zarządzania, czyli HTTPS i API XML, oraz dataplane'u wyłącznie wtedy, gdy ma profil zarządzania.
Dream nie wymienił producenta zapory. The Hacker News uważa, że fakty mogą być powiązane, ale to wniosek redakcji, a nie potwierdzenie.
Które wersje należy zaktualizować?
PHP załatało luki 21 października 2026 w wersjach 8.5.12, 8.4.27, 8.3.36 i 8.2.35. BleepingComputer informuje, że badacz zaobserwował realne ataki na instalację Apache mod_php z PHP 8.4.26, czyli wersją tuż przed poprawką.
Dla jądra liczy się data podana przez BleepingComputer, 13 maja 2026. Tracker Debiana odsyła do ogłoszeń DLA-4606-1, DLA-4607-1, DSA-6295-1 i DSA-6306-1.
W PAN-OS niektóre poprawione wersje były jeszcze w drodze, z szacowanymi datami 29 i 30 października. Do tego czasu Palo Alto zaleca przeniesienie ruchu zarządzania na port dataplane, wymianę certyfikatu, odszyfrowywanie ruchu przychodzącego i włączenie threat prevention. CISA wyznaczyła 31 października 2026 jako termin dla agencji federalnych, według The Hacker News.
Ograniczenia, które warto znać
- CISA nie podała szczegółów dotyczących trwających ataków.
- Powiązanie z grupą z Chin to podejrzenie Dream.
- Producent zapory, której dotyczy sprawa, nie został potwierdzony przez Dream.
- Nie wiemy, ile instalacji we Włoszech jest narażonych.
- Źródła nie podają poprawnych wersji jądra dla każdej dystrybucji.
Co zmienia się dla osób pracujących w branży cyfrowej
Kto ma stronę w PHP na własnym serwerze, nie może już traktować jądra i PHP jako dwóch osobnych problemów. Wykonanie kodu przez sieć, zwykle ograniczone, staje się pełną kontrolą, jeśli jądro jest stare.
Jeśli zarządzasz serwerami, praca nad bezpieczeństwem SSH nadal jest przydatna, ale nie wystarcza, bo wejściem jest tutaj sieć. Trzeba też sprawdzić procesy działające jako usługi, jak wyjaśniamy w naszym przewodniku po zarządzaniu procesami w Linuksie. Kto woli się tym nie zajmować, może skorzystać z hostingu z zarządzanymi aktualizacjami bezpieczeństwa.
Dla programistów PHP znaczenie ma także używana wersja. Nowoczesny styl języka, jak w atrybutach w PHP 8, i tak zakłada aktualne gałęzie.
Nasza opinia
Ta historia pokazuje ograniczenie sposobu, w jaki wiele małych serwerów jest zarządzanych. PHP aktualizuje się, gdy jest czas, a jądro prawie nigdy, bo wymaga restartu. Na tym właśnie liczą atakujący.
Warto też powiedzieć, że źródła są po części pośrednie. Dream sprzedaje bezpieczeństwo, więc jego relację trzeba czytać w tym kontekście. Solidnym faktem jest natomiast wpis do katalogu KEV, który oznacza realne wykorzystanie. TechCrunch podaje, że PHP stoi za około 70% stron, a badacze przewidują, że dzięki AI szybciej będzie znajdowanych więcej luk. Temat łączy się z debatą o AI, ale tutaj rada jest prosta. Ręczne i sporadyczne łatanie nie wystarcza.
Najczęstsze pytania
Czy Fragnesię można wykorzystać zdalnie?
Nie, sama wymaga dostępu lokalnego. Staje się niebezpieczna, gdy zostanie połączona z PHP2Shell, który pozwala na zdalne wykonanie kodu bez uwierzytelnienia.
Które jądra są podatne?
Te wydane przed 13 maja 2026, według BleepingComputer. Sprawdź komunikat swojej dystrybucji, aby znaleźć właściwy pakiet.
Które wersje PHP usuwają PHP2Shell?
Wersje 8.5.12, 8.4.27, 8.3.36 i 8.2.35, wydane 21 października 2026. Wcześniejsze wersje w swoich gałęziach należy uznać za narażone.
Czy wystarczy zaktualizować PHP?
Nie, aktualizacja PHP zamyka wejście, ale nie łatę w jądrze. Warto naprawić oba elementy, bo inne lokalne drogi dostępu nadal są możliwe.
Czy zapory Palo Alto też są zagrożone?
Tak, jeśli interfejs zarządzania jest dostępny z internetu, a wersja PAN-OS nie jest poprawiona. Firma zaleca ograniczenie dostępu do zaufanych adresów wewnętrznych.
Czego szukać w najbliższych miesiącach, między łatami a wystawionymi powierzchniami
W najbliższych tygodniach liczą się poprawki PAN-OS, które są jeszcze w drodze, oraz szczegóły, które CISA może dodać. Trzy praktyczne wskazówki.
- Zaktualizuj PHP do poprawionej wersji i zrestartuj usługi.
- Zainstaluj zaktualizowane jądro swojej dystrybucji i zrestartuj system.
- Zamknij interfejsy zarządzania przed internetem i szukaj webshelli w katalogach WWW.



