
 Ing. Calogero Bono
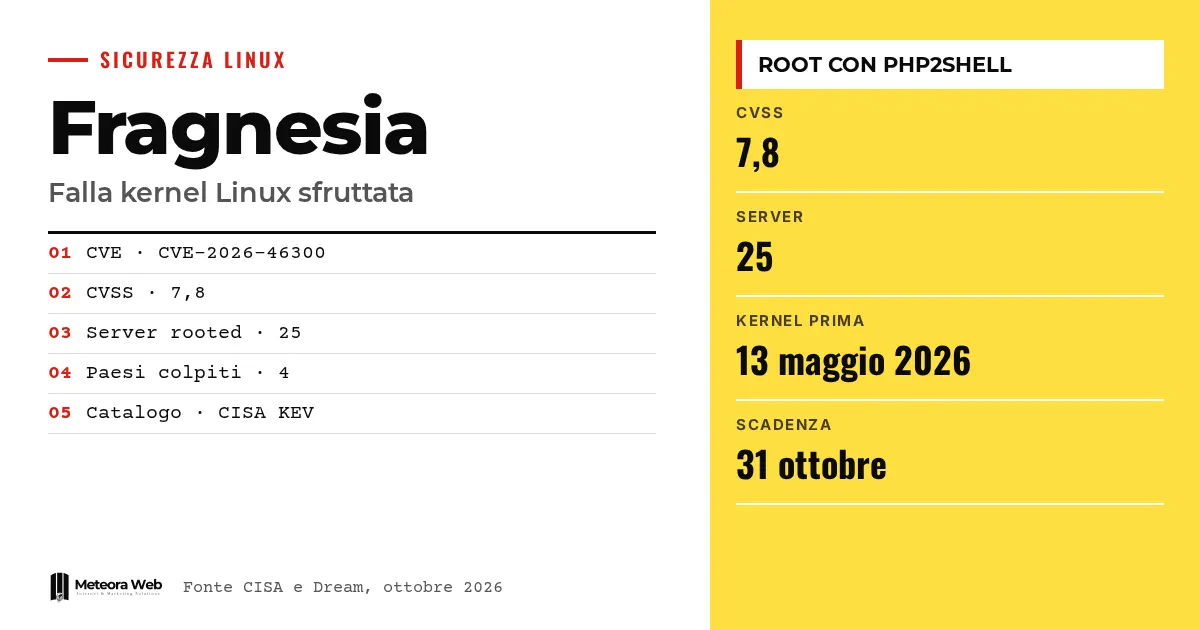
De CISA, de Amerikaanse cybersecurityagentschap, heeft Fragnesia (CVE-2026-46300), een kwetsbaarheid in de Linux-kernel, opgenomen in de catalogus van actief misbruikte kwetsbaarheden. Aanvallers koppelen die aan PHP2Shell, twee kritieke kwetsbaarheden in PHP, om root-toegang te krijgen. Volgens Dream heeft een campagne 25 servers in vier landen gecompromitteerd. Dit is belangrijk voor iedereen die een Linux-server met PHP beheert, en dat is een groot deel van de websites.
Een paar termen voordat we naar de feiten gaan. Een privilege escalation is een kwetsbaarheid waarmee iemand die al beperkte toegang heeft hogere rechten kan krijgen, bijvoorbeeld root. De KEV is de catalogus van de CISA met kwetsbaarheden die al bij echte aanvallen zijn gebruikt. Een webshell is een script op een webserver waarmee op afstand commando's kunnen worden uitgevoerd. ESP-in-TCP hoort bij het XFRM-subsysteem van de kernel en is gekoppeld aan versleuteld verkeer via IPsec. De PoC is een demonstratie-exploit.
Wat is Fragnesia?
Volgens de beveiligingstracker van Debian zit het probleem in de functie skb_try_coalesce() van de kernel. Wanneer die fragmenten van netwerkpakketten samenvoegt, kan de markering SKBFL_SHARED_FRAG verloren gaan. Die markering geeft aan dat de fragmenten afkomstig zijn van extern geheugen of de page cache.
Het probleem zit in de volgende stap. De inkomende ESP-code controleert de markering om te bepalen of het kopiëren van de gegevens kan worden overgeslagen. Ontbreekt de markering, dan kan de code ter plaatse ontsleutelen op fragmenten die in de page cache staan. De correctie geeft de markering door wanneer de fragmenten worden overgedragen.
Volgens BleepingComputer hoort Fragnesia bij de klasse Dirty Frag en is er een PoC waarmee een lokale aanvaller root kan worden op de belangrijkste distributies met kernels van vóór 13 mei 2026. De CVSS-score is 7,8, volgens The Hacker News.
Hoe werkt de aanvalsketen?
Fragnesia vraagt op zichzelf om lokale toegang. Hier komt PHP2Shell in beeld, dat wil zeggen CVE-2026-109618 en CVE-2026-109619, met een CVSS-score van 9,2. Volgens The Hacker News maken ze het mogelijk om zonder authenticatie code op afstand uit te voeren op systemen met kwetsbare PHP-versies.
De CISA schrijft dat de kernelkwetsbaarheid gekoppeld kan worden aan de twee PHP-kwetsbaarheden om webshells te installeren en commando's als root uit te voeren. In de praktijk komt de eerste stap binnen via het web, en de tweede maakt de aanvaller beheerder van de machine.
Dream, een Israëlisch beveiligingsbedrijf, beschreef een campagne met een aangepaste PHP2Shell-exploit, Fragnesia, doellijsten, logs en ongeveer 40 scripts voor na de aanval. De gecompromitteerde servers staan verspreid over de Verenigde Staten, Japan, Taiwan en Zuid-Korea. Drie daarvan hoorden bij een omgeving die gelieerd is aan de Amerikaanse overheid. Dream spreekt van een vermoedelijke dader met banden met China, maar dat is een inschatting van het bedrijf.
Wat heeft Palo Alto Networks ermee te maken?
Palo Alto Networks heeft gewaarschuwd dat de PHP2Shell-kwetsbaarheden worden misbruikt tegen beheerinterfaces die aan internet blootstaan. Volgens het bedrijf is geen bijzondere configuratie nodig om getroffen te worden, en het risico is maximaal op PAN-OS met toegang van buitenaf. Het gaat alleen om de webbeheerinterface, dus HTTPS en de XML-API, en om het dataplane alleen als het een beheerprofiel heeft.
Dream heeft de fabrikant van de firewall niet genoemd. The Hacker News vindt dat de feiten met elkaar verband kunnen houden, maar dat is een conclusie van de redactie en geen bevestiging.
Welke versies moet je bijwerken?
PHP heeft de kwetsbaarheden op 21 oktober 2026 verholpen in de versies 8.5.12, 8.4.27, 8.3.36 en 8.2.35. BleepingComputer meldt dat een onderzoeker echte aanvallen heeft gezien tegen een Apache mod_php-installatie met PHP 8.4.26, dus een versie die net vóór de correctie zit.
Voor de kernel geldt de datum van BleepingComputer, 13 mei 2026. De Debian-tracker verwijst naar de adviezen DLA-4606-1, DLA-4607-1, DSA-6295-1 en DSA-6306-1.
Voor PAN-OS waren enkele gecorrigeerde versies nog niet beschikbaar, met geschatte datums op 29 en 30 oktober. Intussen adviseert Palo Alto het beheerverkeer via een dataplanepoort te laten lopen, het certificaat te vervangen, het inkomende verkeer te ontsleutelen en threat prevention in te schakelen. De CISA heeft 31 oktober 2026 als deadline gesteld voor federale instanties, volgens The Hacker News.
Beperkingen om te weten
- De CISA heeft geen details gegeven over de lopende aanvallen.
- De koppeling met een groep met banden met China is een vermoeden van Dream.
- De fabrikant van de betrokken firewall is niet bevestigd door Dream.
- We weten niet hoeveel Italiaanse installaties kwetsbaar zijn.
- De bronnen noemen niet voor elke distributie de juiste kernelversies.
Wat verandert er voor wie met digitale techniek werkt
Wie een PHP-site op een eigen server heeft, kan kernel en PHP niet langer als twee losse problemen behandelen. Code-uitvoering via het web, die normaal beperkt blijft, wordt volledige controle als de kernel oud is.
Als je servers beheert, blijft het werk aan de beveiliging van SSH nuttig, maar het is niet genoeg, want de toegang loopt hier via het web. Ook processen die als service draaien moet je controleren, zoals beschreven in onze gids over het beheer van Linux-processen. Wie er liever niet zelf mee bezig is, kan terecht bij een hosting met beheerde beveiligingsupdates.
Voor PHP-ontwikkelaars is ook de gebruikte versie van belang. De moderne stijl van de taal, zoals bij de attributes van PHP 8, gaat er hoe dan ook van uit dat je bijgewerkte takken gebruikt.
Ons oordeel
Deze zaak laat een zwakte zien in de manier waarop veel kleine servers worden beheerd. PHP wordt bijgewerkt wanneer er tijd voor is, de kernel bijna nooit, omdat er een herstart voor nodig is. Aanvallers rekenen juist op die gewoonte.
Eerlijk gezegd zijn de bronnen deels indirect. Dream is een bedrijf dat beveiliging verkoopt, en de reconstructie moet als zodanig gelezen worden. Het harde gegeven is de opname in de KEV-catalogus, die op echt misbruik wijst. TechCrunch spreekt van PHP als basis van ongeveer 70% van de websites en van onderzoekers die verwachten dat er door AI sneller meer kwetsbaarheden worden gevonden. Het onderwerp raakt aan het debat over AI, maar het advies hier is eenvoudig. Handmatig en af en toe patchen is niet houdbaar.
Veelgestelde vragen
Is Fragnesia op afstand uit te buiten?
Nee, op zichzelf is lokale toegang nodig. Het wordt gevaarlijk wanneer het wordt gekoppeld aan PHP2Shell, dat code-uitvoering op afstand zonder authenticatie mogelijk maakt.
Welke kernels zijn kwetsbaar?
Die die zijn uitgebracht vóór 13 mei 2026, volgens BleepingComputer. Controleer het advies van je distributie voor het juiste pakket.
Welke PHP-versies verhelpen PHP2Shell?
De versies 8.5.12, 8.4.27, 8.3.36 en 8.2.35, uitgebracht op 21 oktober 2026. Oudere versies binnen die takken moeten als kwetsbaar worden beschouwd.
Is het genoeg om PHP bij te werken?
Nee, PHP bijwerken sluit de ingang, maar niet de kernelkwetsbaarheid. Het is verstandig beide te verhelpen, omdat andere wegen voor lokale toegang mogelijk blijven.
Lopen Palo Alto-firewalls ook risico?
Ja, als de beheerinterface vanaf internet bereikbaar is en de PAN-OS-versie niet gecorrigeerd is. Het bedrijf raadt aan de toegang te beperken tot vertrouwde interne adressen.
Waar je de komende maanden op moet letten, tussen patches en blootgestelde interfaces
De komende weken zijn de nog te verschijnen PAN-OS-correcties en de details die de CISA mogelijk toevoegt belangrijk. Drie praktische adviezen.
- Werk PHP bij naar een gecorrigeerde versie en herstart de services.
- Installeer de bijgewerkte kernel van je distributie en herstart.
- Sluit beheerinterfaces af voor internet en zoek naar webshells in de webmappen.



