Ing. Calogero Bono
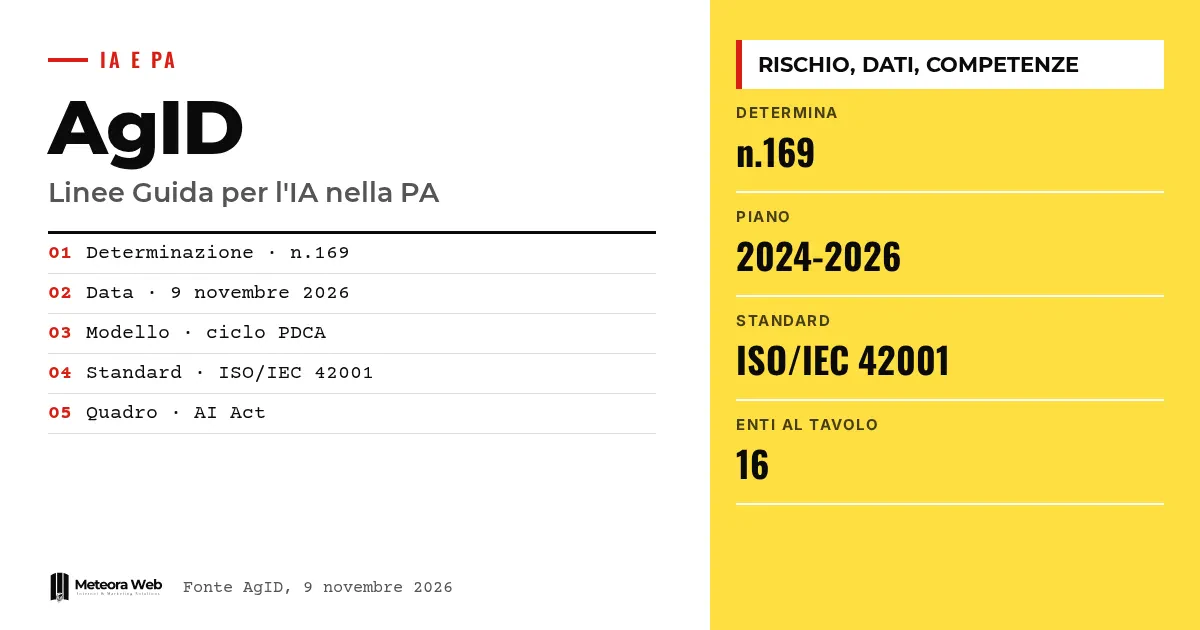
La Agencia Italiana para la Digitalización (AgID) ha adoptado las Directrices para la adopción de IA en la Administración Pública, mediante la Resolución n.169 del 9 de noviembre de 2026. El texto está previsto en el Plan Trienal para la Informática en la AP 2024-2026. Ofrece indicaciones prácticas a oficinas y entes sobre cómo introducir sistemas de inteligencia artificial respetando las normas europeas y nacionales. También importa a proveedores y desarrolladores que trabajan con la AP.
Algunos términos, antes de entrar en los hechos. AI Act es el reglamento europeo que clasifica los sistemas de IA según su nivel de riesgo. PDCA significa Plan-Do-Check-Act, un ciclo de mejora continua en cuatro fases. ISO/IEC 42001 es la norma internacional para los sistemas de gestión de la IA. UTD son las Oficinas para la Transición al Digital presentes en las administraciones. Poisoning y evasion son ataques que contaminan los datos de entrenamiento o engañan al modelo.
¿Qué son las Directrices de AgID sobre IA?
Según AgID, son un documento que apoya a las administraciones en el uso consciente, eficaz y responsable de las tecnologías basadas en la IA. Siguen el procedimiento previsto por el artículo 71 del Código de la Administración Digital (CAD).
Recogen el marco normativo europeo y nacional y ofrecen indicaciones sobre cumplimiento e impacto organizativo. Quien quiera situar el contexto puede leer nuestra guía sobre el EU AI Act.
¿Quién ha trabajado en el documento?
El texto se ha elaborado en la Mesa de concertación del Plan trienal. Han participado ACN, ANAC, ANCI, Conferencia de las Regiones, Consip, Departamento de la Función Pública, Departamento para la Transformación Digital, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA y UPI.
El hecho de que convivan entes centrales, agencias, regiones y municipios sugiere un documento pensado para aplicarse a niveles muy distintos. Es una lectura nuestra, la fuente no lo dice.
¿Cómo deben clasificar el riesgo las AP?
Las administraciones deben clasificar los sistemas de IA según los niveles de riesgo del AI Act. Después han de aplicar requisitos de transparencia, supervisión humana y responsabilidad, sobre todo en las soluciones de alto riesgo.
El modelo de adopción se basa en el ciclo PDCA y en las normas ISO/IEC 42001, con herramientas de autoevaluación de la madurez organizativa y tecnológica. Para quien desarrolla software, también son un buen complemento nuestros análisis sobre las obligaciones del AI Act para desarrolladores.
¿Qué establecen sobre datos, seguridad y competencias?
La gestión de los datos se señala como requisito esencial para sistemas fiables. El documento recoge cuatro principios, exactitud, coherencia, completitud y actualidad, y los acompaña con medidas de ciberseguridad frente a evasion, poisoning, privacidad y abuse attacks.
En el plano humano promueve un modelo de IA centrado en las personas, con código ético de conducta, inversión en alfabetización digital y valorización de los perfiles especializados en las UTD. En el plano técnico, resulta útil también la guía sobre jailbreak y prompt injection.
Límites que conviene conocer
La fuente es la noticia oficial de AgID, no el texto íntegro de las Directrices, que aquí no hemos analizado. No sabemos qué plazos, sanciones o instrumentos económicos acompañan la adopción. No está claro cómo cambiará lo que se exige a los proveedores en las licitaciones. El texto podría actualizarse con el siguiente Plan trienal.
Qué cambia para quien trabaja con lo digital
Si vendes software o servicios a entes públicos, espera solicitudes sobre clasificación del riesgo, documentación y calidad de los datos. Conviene tener listos procesos de supervisión humana y medidas de seguridad específicas para la IA. Para los profesionales vale el mismo principio a menor escala, y nuestra guía de IA para pymes ayuda a empezar sin desperdiciar recursos. Quien diseña soluciones a medida deberá pensar desde el principio en datos y trazabilidad.
Nuestra opinión
El documento va en la dirección correcta, porque pone los datos y las competencias por delante de la tecnología. El riesgo es que se quede en una lista de trámites para entes pequeños, con pocas oficinas y poco personal formado. El ciclo PDCA solo funciona si alguien tiene tiempo para controlar de verdad. Sin recursos y formación, el cumplimiento puede convertirse en un ejercicio de papel.
Preguntas frecuentes
¿Quién ha adoptado las Directrices?
La Agencia Italiana para la Digitalización, mediante la Resolución n.169 del 9 de noviembre de 2026. El texto está previsto en el Plan Trienal para la Informática en la AP 2024-2026.
¿A quién se dirigen?
A las administraciones públicas que adoptan sistemas de IA. Ofrecen indicaciones prácticas sobre cumplimiento normativo e impacto organizativo.
¿Qué debe hacer la AP con el riesgo?
Debe clasificar los sistemas de IA según el AI Act. Para los de alto riesgo se requieren transparencia, supervisión humana y responsabilidad.
¿Qué es el ciclo PDCA?
Es un modelo de mejora continua en cuatro fases, Plan-Do-Check-Act. Las Directrices lo combinan con la norma ISO/IEC 42001 y con herramientas de autoevaluación.
¿Qué amenazas de seguridad citan?
Evasion, poisoning, privacidad y abuse attacks. El documento las aborda con medidas de ciberseguridad vinculadas a la calidad de los datos.
Qué observar tras la adopción de las Directrices
El texto ya está adoptado, pero la prueba real es su aplicación en los entes. Hay tres puntos que conviene seguir en las próximas semanas.
- Lee el texto completo publicado por AgID y marca los requisitos que afectan a tu trabajo.
- Comprueba si las próximas licitaciones públicas citan las Directrices o la norma ISO/IEC 42001.
- Observa cómo reaccionan las UTD, porque serán tus interlocutoras en la parte técnica.