
 Ing. Calogero Bono
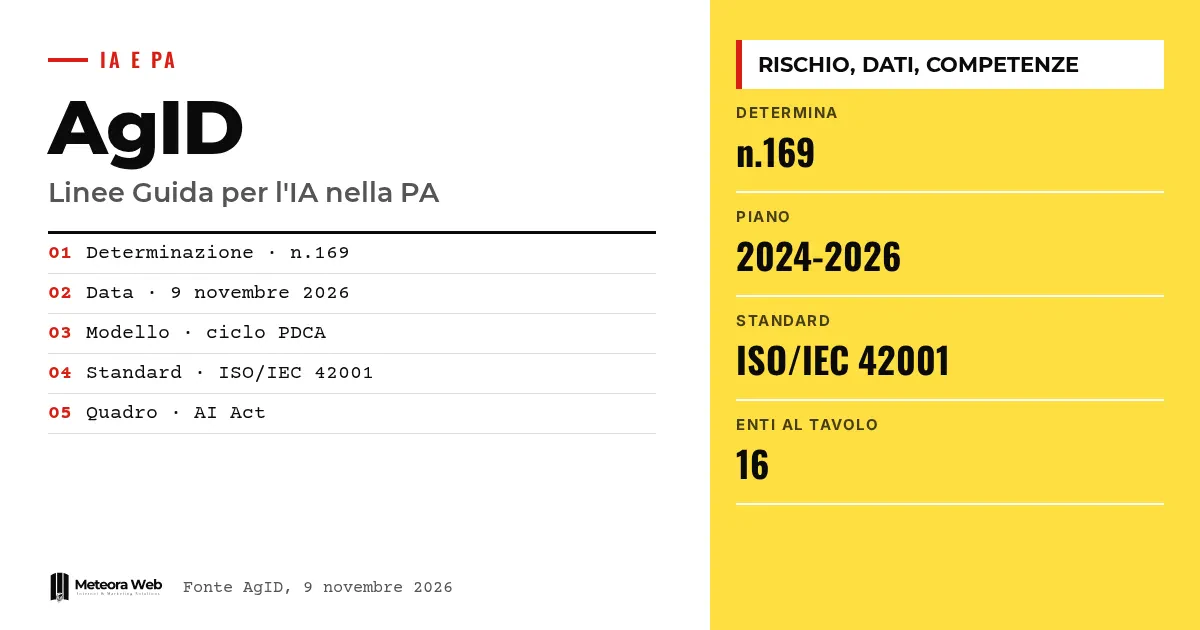
İtalya Dijital Ajansı (AgID), 9 Kasım 2026 tarihli 169 sayılı Kararname ile Kamu Yönetiminde Yapay Zeka Benimsenmesi için Kılavuzları kabul etti. Metin, 2024-2026 Kamu Yönetiminde Bilişim Üçyıllık Planında öngörülmüştü. Ofislere ve kurumlara, Avrupa ve ulusal kuralları gözeterek yapay zeka sistemlerini nasıl devreye alacaklarına dair uygulamalı yönergeler sunuyor. Kamu ile çalışan tedarikçiler ve geliştiriciler için de önemli.
Olayları anlamadan önce birkaç terim. AI Act, yapay zeka sistemlerini risk düzeyine göre sınıflandıran Avrupa yönetmeliğidir. PDCA, Plan-Do-Check-Act anlamına gelir ve dört aşamalı sürekli iyileştirme döngüsüdür. ISO/IEC 42001, yapay zeka yönetim sistemleri için uluslararası standarttır. UTD, kurumlardaki Dijital Dönüşüm Ofislerini ifade eder. Poisoning ve evasion, eğitim verilerini kirleten ya da modeli yanıltan saldırılardır.
AgID'nin yapay zeka Kılavuzları nedir?
AgID'ye göre bu belge, kurumların yapay zeka tabanlı teknolojileri bilinçli, etkili ve sorumlu biçimde kullanmasına destek olan bir metindir. Dijital Yönetim Kanunu (CAD) madde 71'de öngörülen süreci izliyorlar.
Avrupa ve ulusal mevzuat çerçevesini benimsiyor ve uyum ile kurumsal etki konusunda yönergeler veriyorlar. Bağlamı kavramak isteyenler AB Yapay Zeka Yasası rehberimizi okuyabilir.
Belgeyi kimler hazırladı?
Metin, Üçyıllık Plan'ın Uzlaşma Masası'nda hazırlandı. ACN, ANAC, ANCI, Bölgeler Konferansı, Consip, Kamu Yönetimi Dairesi, Dijital Dönüşüm Dairesi, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA ve UPI katıldı.
Merkezi kurumlar, ajanslar, bölgeler ve belediyelerin birlikte yer alması, belgenin çok farklı ölçeklerde uygulanmak üzere tasarlandığını düşündürüyor. Bu bizim yorumumuz, kaynak bunu belirtmiyor.
Kamu kurumları riski nasıl sınıflandırmalı?
Kamu kurumları, yapay zeka sistemlerini AI Act'in risk düzeylerine göre sınıflandırmakla yükümlü. Ardından özellikle yüksek riskli çözümler için şeffaflık, insan gözetimi ve sorumluluk gerekliliklerini uygulamalılar.
Benimseme modeli PDCA döngüsüne ve ISO/IEC 42001 standartlarına dayanıyor; kurumsal ve teknolojik olgunluğu ölçen öz değerlendirme araçları da var. Yazılım geliştirenler için geliştiriciler açısından AI Act yükümlülükleri üzerine yazılarımız iyi bir tamamlayıcı olur.
Veri, güvenlik ve yetkinlikler hakkında neler öngörüyor?
Veri yönetimi, güvenilir sistemler için temel bir ön koşul olarak gösteriliyor. Belge dört ilkeyi hatırlatıyor – doğruluk, tutarlılık, eksiksizlik ve güncellik. Bunları evasion, poisoning, gizlilik ve abuse saldırılarına karşı siber güvenlik önlemleriyle birlikte ele alıyor.
İnsan tarafında, insan merkezli bir yapay zeka modeli öngörülüyor – etik davranış kuralları, dijital okuryazarlığa yatırım ve UTD'lerdeki uzman profillerinin değerlendirilmesi. Teknik tarafta ise jailbreak ve prompt injection rehberi de faydalı olabilir.
Bilmen gereken sınırlar
Kaynak, AgID'nin resmi duyurusudur; burada Kılavuzların tam metnini incelemedik. Benimsemeye eşlik eden süreleri, yaptırımları veya ekonomik araçları bilmiyoruz. Bu durumun ihalelerde tedarikçilerden neyi değiştireceği açık değil. Metin, bir sonraki üçyıllık planla güncellenebilir.
Dijital alanda çalışanlar için neler değişiyor
Kamu kurumlarına yazılım veya hizmet satıyorsan, risk sınıflandırması, belgelendirme ve veri kalitesi konusunda talepler bekle. Yapay zekaya özgü insan gözetimi süreçlerini ve güvenlik önlemlerini hazır tutmak mantıklı olur. Serbest çalışanlar için de aynı ilke geçerli; KOBİ'ler için yapay zeka rehberimiz gereksiz harcama yapmadan başlamana yardımcı olur. Özel çözüm tasarlayanlar ise veri ve izlenebilirliği baştan düşünmek zorunda kalacak.
Bizim görüşümüz
Belge doğru yönde ilerliyor, çünkü teknolojiden önce veriyi ve yetkinlikleri öne koyuyor. Risk, küçük kurumlar için yalnızca bir yükümlülükler listesi olarak kalması; az personelli ve eğitimsiz ofislerle uygulanması. PDCA döngüsü ancak birileri gerçekten kontrol etmek için zaman ayırırsa işler. Kaynak ve eğitim olmadan uyum, kağıt üzerinde bir egzersize dönüşebilir.
Sıkça sorulan sorular
Kılavuzları kim kabul etti?
İtalya Dijital Ajansı (AgID), 9 Kasım 2026 tarihli 169 sayılı Kararname ile. Metin, 2024-2026 Kamu Yönetiminde Bilişim Üçyıllık Planında öngörülmüştü.
Kimlere yönelik?
Yapay zeka sistemlerini benimseyen kamu yönetimlerine. Mevzuata uyum ve kurumsal etki konusunda uygulamalı yönergeler veriyorlar.
Kamu yönetimi risk konusunda ne yapmalı?
Yapay zeka sistemlerini AI Act'e göre sınıflandırmalı. Yüksek riskli sistemler için şeffaflık, insan gözetimi ve sorumluluk gerekir.
PDCA döngüsü nedir?
Plan-Do-Check-Act adlı dört aşamalı sürekli iyileştirme modelidir. Kılavuzlar bunu ISO/IEC 42001 standardı ve öz değerlendirme araçlarıyla birleştiriyor.
Hangi güvenlik tehditlerinden bahsediliyor?
Evasion, poisoning, gizlilik ve abuse saldırıları. Belge bunlara veri kalitesiyle bağlantılı siber güvenlik önlemleriyle yaklaşıyor.
Kılavuzların benimsenmesinden sonra nelere dikkat etmeli
Metin kabul edildi, ancak asıl sınav kurumlarda uygulanması. Önümüzdeki haftalarda takip etmen gereken üç nokta var.
- AgID'nin yayımladığı tam metni oku ve işini ilgilendiren gereklilikleri işaretle.
- Yeni kamu ihalelerinin Kılavuzlara veya ISO/IEC 42001 standardına atıf yapıp yapmadığını kontrol et.
- UTD'lerin tepkisini izle, çünkü teknik konularda muhatapların onlar olacak.



