
 Ing. Calogero Bono
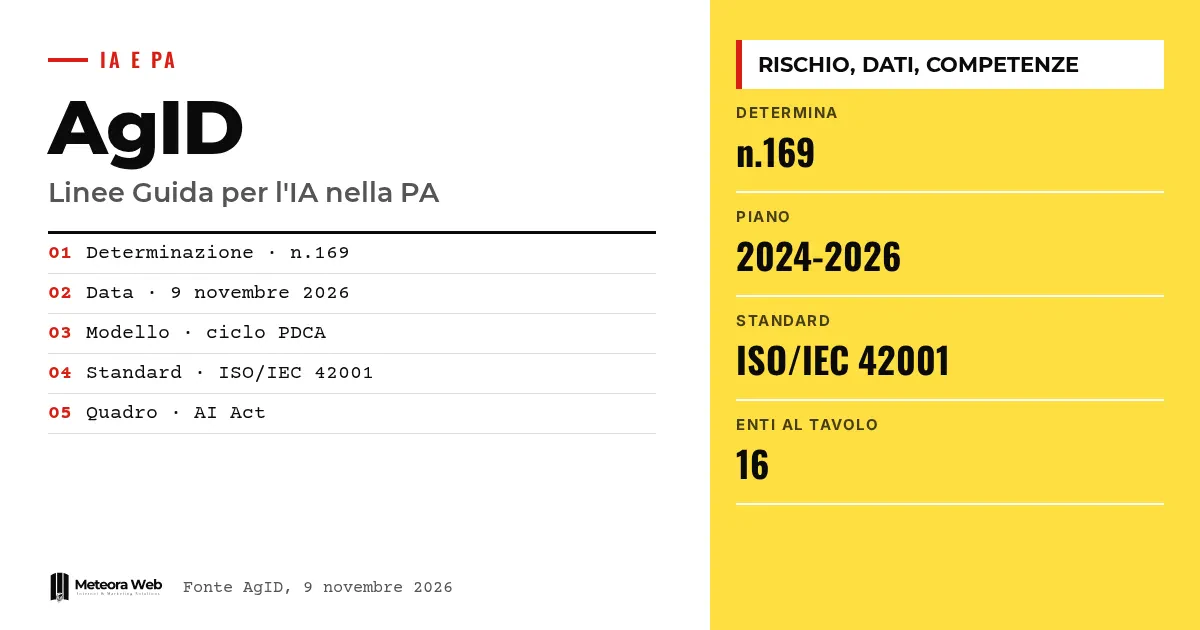
Агентство по цифровой Италии (AgID) утвердило Руководящие принципы по внедрению ИИ в государственном управлении, оформленные Определением n.169 от 9 ноября 2026 года. Текст предусмотрен Трёхлетним планом по информатизации госуправления 2024-2026. Он даёт практические указания ведомствам и организациям о том, как внедрять системы искусственного интеллекта, соблюдая европейские и национальные правила. Документ важен и для поставщиков и разработчиков, которые работают с госсектором.
Несколько терминов, прежде чем переходить к фактам. AI Act — европейский регламент, который классифицирует системы ИИ по уровню риска. PDCA — Plan-Do-Check-Act, цикл непрерывного улучшения из четырёх этапов. ISO/IEC 42001 — международный стандарт систем управления ИИ. UTD — офисы цифрового перехода, существующие в государственных учреждениях. Poisoning и evasion — атаки, которые портят обучающие данные или обманывают модель.
Что такое Руководящие принципы AgID по ИИ?
По данным AgID, это документ, который помогает администрациям осознанно, эффективно и ответственно использовать технологии на основе ИИ. Документ проходит процедуру, предусмотренную статьёй 71 Кодекса цифровой администрации (CAD).
Он учитывает европейскую и национальную нормативную базу и даёт указания по соответствию требованиям и организационным последствиям. Тем, кто хочет разобраться в контексте, может быть полезен наш гид по EU AI Act.
Кто работал над документом?
Текст разработан в рамках Консультативного стола Трёхлетнего плана. В работе участвовали ACN, ANAC, ANCI, Конференция регионов, Consip, Департамент государственной службы, Департамент цифровой трансформации, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA и UPI.
То, что вместе работают центральные ведомства, агентства, регионы и муниципалитеты, наводит на мысль, что документ рассчитан на применение на очень разных уровнях. Это наша интерпретация, в источнике этого нет.
Как администрации должны классифицировать риски?
Администрации обязаны классифицировать системы ИИ по уровням риска AI Act. Затем они должны применять требования к прозрачности, человеческому контролю и ответственности, особенно для решений высокого риска.
Модель внедрения опирается на цикл PDCA и стандарты ISO/IEC 42001, а также на инструменты самооценки организационной и технологической зрелости. Для тех, кто разрабатывает ПО, полезными дополнениями будут наши материалы об обязанностях разработчиков по AI Act.
Что предусмотрено для данных, безопасности и кадров?
Управление данными названо необходимым условием для надёжных систем. Документ перечисляет четыре принципа – точность, согласованность, полноту и актуальность, и дополняет их мерами кибербезопасности против evasion, poisoning, атак на приватность и abuse attacks.
На человеческом уровне продвигается антропоцентричная модель ИИ с этическим кодексом поведения, инвестициями в цифровую грамотность и поддержкой специалистов, работающих в UTD. На техническом фронте также полезен гид по jailbreak и prompt injection.
Ограничения, которые стоит знать
Источник — официальное сообщение AgID, а не полный текст Руководящих принципов, который мы здесь не анализировали. Мы не знаем, какие сроки, санкции или финансовые инструменты сопровождают внедрение. Неясно, как изменятся требования к поставщикам в тендерах. Текст может быть обновлён вместе со следующим Трёхлетним планом.
Что меняется для тех, кто работает с цифровыми технологиями
Если ты продаёшь ПО или услуги государственным организациям, жди запросов о классификации рисков, документации и качестве данных. Имеет смысл заранее подготовить процессы человеческого контроля и меры безопасности, специфичные для ИИ. Для фрилансеров действует тот же принцип в малом масштабе, а наш гид по ИИ для малого бизнеса поможет начать без лишних затрат. Те, кто проектирует индивидуальные решения, с самого начала должны думать о данных и прослеживаемости.
Наше мнение
Документ идёт в правильном направлении, потому что ставит данные и компетенции выше технологии. Риск в том, что он останется списком формальностей для небольших организаций с малым числом подразделений и необученным персоналом. Цикл PDCA работает, только если кто-то реально успевает проверять. Без ресурсов и обучения соответствие может превратиться в бумажное упражнение.
Частые вопросы
Кто утвердил Руководящие принципы?
Агентство по цифровой Италии, Определением n.169 от 9 ноября 2026 года. Текст предусмотрен Трёхлетним планом по информатизации госуправления 2024-2026.
Для кого они предназначены?
Для государственных администраций, которые внедряют системы ИИ. Они дают практические указания по нормативному соответствию и организационным последствиям.
Что должна делать администрация в отношении рисков?
Классифицировать системы ИИ по AI Act. Для систем высокого риска нужны прозрачность, человеческий контроль и ответственность.
Что такое цикл PDCA?
Модель непрерывного улучшения из четырёх этапов – Plan, Do, Check, Act. Руководящие принципы сочетают её со стандартом ISO/IEC 42001 и инструментами самооценки.
Какие угрозы безопасности упоминаются?
Evasion, poisoning, атаки на приватность и abuse attacks. Документ решает их мерами кибербезопасности в сочетании с качеством данных.
За чем следить после утверждения Руководящих принципов
Текст утверждён, но главная проверка — применение в организациях. В ближайшие недели стоит следить за тремя моментами.
- Прочитай полный текст, опубликованный AgID, и отметь требования, которые касаются твоей работы.
- Проверяй, упоминают ли следующие государственные тендеры Руководящие принципы или стандарт ISO/IEC 42001.
- Смотри, как отреагируют UTD, ведь они станут твоими собеседниками по техническим вопросам.



