
 Ing. Calogero Bono
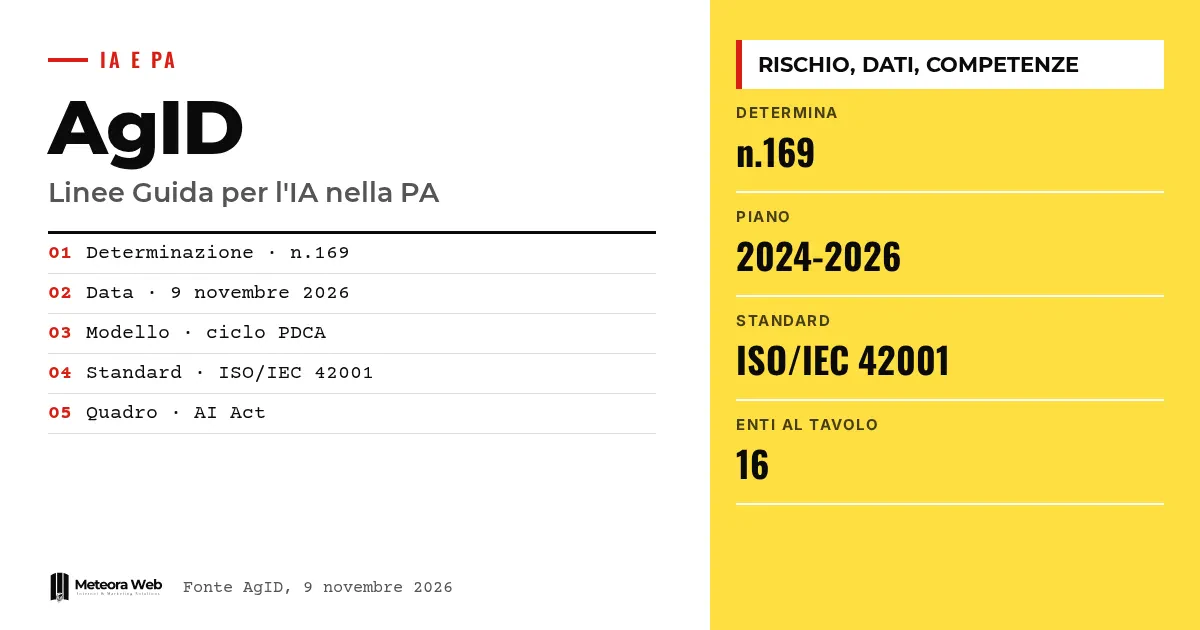
A Agência para a Itália Digital (AgID) adotou as Diretrizes para a adoção de IA na Administração Pública, com a Determinação n.169 de 9 de novembro de 2026. O texto está previsto no Plano Triênal para a Informática na PA 2024-2026. Ele oferece orientações práticas para escritórios e órgãos sobre como introduzir sistemas de inteligência artificial respeitando as regras europeias e nacionais. Também importa para fornecedores e desenvolvedores que trabalham com a administração pública.
Alguns termos, antes de entrarmos nos fatos. AI Act é o regulamento europeu que classifica os sistemas de IA por nível de risco. PDCA significa Plan-Do-Check-Act, um ciclo de melhoria contínua em quatro etapas. ISO/IEC 42001 é o padrão internacional para sistemas de gestão de IA. UTD indica os Escritórios para a Transição Digital presentes nas administrações. Poisoning e evasion são ataques que contaminam os dados de treinamento ou enganam o modelo.
O que são as Diretrizes da AgID sobre IA?
Segundo a AgID, são um documento que apoia as administrações no uso consciente, eficaz e responsável das tecnologias baseadas em IA. Seguem o trâmite previsto no artigo 71 do Código da Administração Digital (CAD).
Incorporam o quadro normativo europeu e nacional e oferecem orientações sobre conformidade e impacto organizacional. Quem quiser situar o contexto pode ler nosso guia sobre o EU AI Act.
Quem trabalhou no documento?
O texto foi elaborado na Mesa de concertação do Plano triênal. Participaram ACN, ANAC, ANCI, Conferência das Regiões, Consip, Departamento da Função Pública, Departamento para a Transformação Digital, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA e UPI.
O fato de reunir órgãos centrais, agências, regiões e municípios sugere um documento pensado para ser aplicado em níveis muito diferentes. Esta é uma leitura nossa, a fonte não o diz.
Como as administrações devem classificar o risco?
As administrações são obrigadas a classificar os sistemas de IA segundo os níveis de risco do AI Act. Devem então aplicar requisitos de transparência, supervisão humana e responsabilidade, sobretudo para as soluções de alto risco.
O modelo de adoção se baseia no ciclo PDCA e nos padrões ISO/IEC 42001, com ferramentas de autoavaliação da maturidade organizacional e tecnológica. Para quem desenvolve software, nossos aprofundamentos sobre as obrigações do AI Act para desenvolvedores também são um bom complemento.
O que preveem sobre dados, segurança e competências?
A gestão dos dados é indicada como pré-requisito essencial para sistemas confiáveis. O documento retoma quatro princípios, precisão, coerência, completude e atualidade, e os acompanha de medidas de cibersegurança contra evasion, poisoning, privacy e abuse attacks.
No plano humano, promove-se um modelo de IA antropocêntrico, com código de conduta ética, investimentos em alfabetização digital e valorização dos perfis especializados nos UTD. No campo técnico, também é útil o guia sobre jailbreak e prompt injection.
Limites a conhecer
A fonte é o comunicado oficial da AgID, não o texto integral das Diretrizes, que não analisamos aqui. Não sabemos quais prazos, sanções ou instrumentos econômicos acompanham a adoção. Não está claro como mudarão as exigências aos fornecedores nas licitações. O texto poderá ser atualizado com o próximo Plano triênal.
O que muda para quem trabalha com digital
Se você vende software ou serviços para órgãos públicos, espere pedidos sobre classificação de risco, documentação e qualidade dos dados. Convém ter prontos processos de supervisão humana e medidas de segurança específicas para IA. Para profissionais vale o mesmo princípio em menor escala, e nosso guia sobre IA para PMEs ajuda a começar sem desperdícios. Quem projeta soluções sob medida precisará pensar desde o início em dados e rastreabilidade.
Nossa opinião
O documento vai na direção certa porque coloca dados e competências antes da tecnologia. O risco é que se torne uma lista de obrigações para órgãos pequenos, com poucos escritórios e pouco pessoal capacitado. O ciclo PDCA só funciona se alguém tiver tempo para controlar de fato. Sem recursos e formação, a conformidade pode virar um exercício de papel.
Perguntas frequentes
Quem adotou as Diretrizes?
A Agência para a Itália Digital, com a Determinação n.169 de 9 de novembro de 2026. O texto está previsto no Plano Triênal para a Informática na PA 2024-2026.
A quem se destinam?
Às administrações públicas que adotam sistemas de IA. Elas oferecem orientações práticas sobre conformidade normativa e impacto organizacional.
O que a administração deve fazer em relação ao risco?
Deve classificar os sistemas de IA segundo o AI Act. Para os de alto risco são necessárias transparência, supervisão humana e responsabilidade.
O que é o ciclo PDCA?
É um modelo de melhoria contínua em quatro etapas, Plan-Do-Check-Act. As Diretrizes o combinam com o padrão ISO/IEC 42001 e com ferramentas de autoavaliação.
Quais ameaças de segurança são citadas?
Evasion, poisoning, privacy e abuse attacks. O documento as enfrenta com medidas de cibersegurança aliadas à qualidade dos dados.
O que observar depois da adoção das Diretrizes
O texto está adotado, mas o teste real é a aplicação nos órgãos. Há três pontos a acompanhar nas próximas semanas.
- Leia o texto completo publicado pela AgID e marque os requisitos que afetam o seu trabalho.
- Verifique se as próximas licitações públicas citam as Diretrizes ou o padrão ISO/IEC 42001.
- Observe como reagem os UTD, pois serão seus interlocutores na parte técnica.



