
 Ing. Calogero Bono
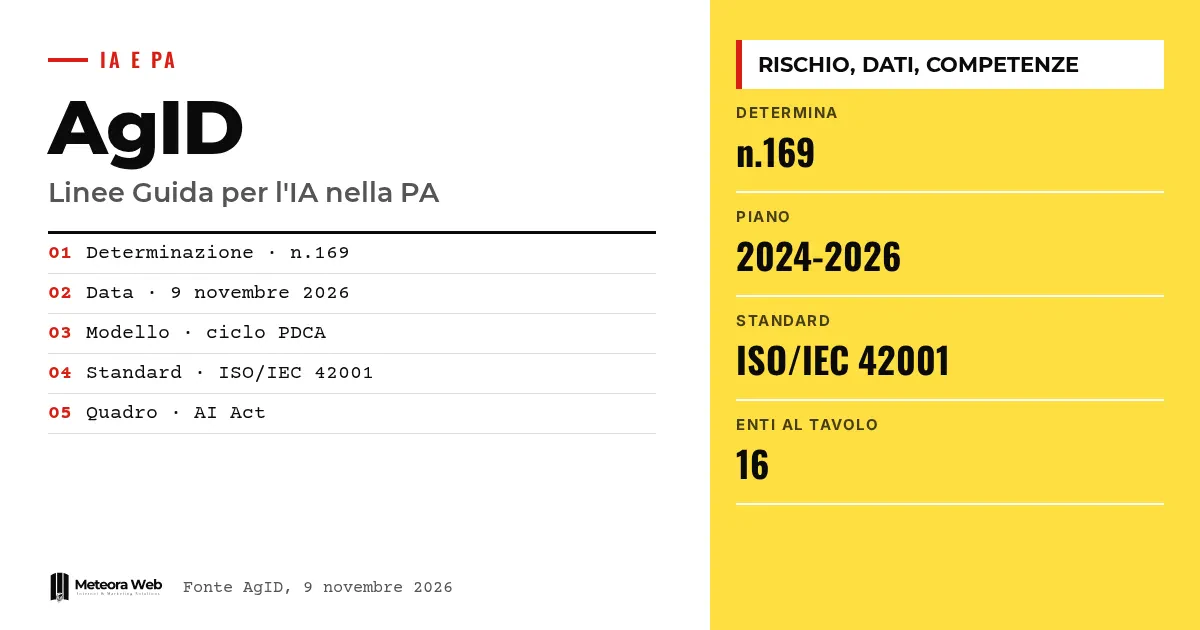
Badan Digital Italia (AgID) telah mengadopsi Pedoman untuk penerapan AI di Administrasi Publik, melalui Determinasi nomor 169 tanggal 9 November 2026. Teks ini diamanatkan oleh Rencana Tiga Tahun Informatika di PA 2024-2026. Pedoman ini memberikan panduan praktis bagi kantor dan lembaga tentang cara memperkenalkan sistem kecerdasan buatan dengan tetap mematuhi aturan Eropa dan nasional. Pedoman ini juga relevan bagi pemasok dan pengembang yang bekerja dengan PA.
Beberapa istilah sebelum masuk ke faktanya. AI Act adalah regulasi Eropa yang mengklasifikasikan sistem AI berdasarkan tingkat risikonya. PDCA adalah singkatan dari Plan-Do-Check-Act, siklus perbaikan berkelanjutan dalam empat tahap. ISO/IEC 42001 adalah standar internasional untuk sistem manajemen AI. UTD adalah Kantor Transisi Digital yang ada di setiap administrasi. Poisoning dan evasion adalah serangan yang mencemari data pelatihan atau mengelabui model.
Apa itu Pedoman AgID tentang AI?
Menurut AgID, ini adalah dokumen yang mendukung administrasi dalam penggunaan teknologi berbasis AI secara sadar, efektif, dan bertanggung jawab. Dokumen ini mengikuti proses yang diatur dalam pasal 71 Kode Administrasi Digital (CAD).
Pedoman ini mengadopsi kerangka regulasi Eropa dan nasional serta memberikan panduan tentang kepatuhan dan dampak organisasi. Bagi yang ingin memahami konteksnya, bisa membaca panduan kami tentang EU AI Act.
Siapa yang mengerjakan dokumen ini?
Teks ini disusun dalam Meja Konsultasi Rencana Tiga Tahun. Yang berpartisipasi adalah ACN, ANAC, ANCI, Konferensi Daerah, Consip, Departemen Fungsi Publik, Departemen Transformasi Digital, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA, dan UPI.
Fakta bahwa lembaga pusat, badan, daerah, dan kota duduk bersama menunjukkan dokumen ini dimaksudkan untuk diterapkan pada tingkat yang sangat berbeda. Ini adalah interpretasi kami, sumbernya tidak menyatakannya secara langsung.
Bagaimana PA harus mengklasifikasikan risiko?
Administrasi wajib mengklasifikasikan sistem AI menurut tingkat risiko dalam AI Act. Mereka kemudian harus menerapkan persyaratan transparansi, pengawasan manusia, dan akuntabilitas, terutama untuk solusi berisiko tinggi.
Model adopsinya bertumpu pada siklus PDCA dan standar ISO/IEC 42001, dengan alat penilaian mandiri atas kematangan organisasi dan teknologi. Bagi pengembang perangkat lunak, pembahasan kami tentang kewajiban AI Act bagi pengembang juga pelengkap yang baik.
Apa yang diatur tentang data, keamanan, dan kompetensi?
Pengelolaan data disebut sebagai prasyarat utama untuk sistem yang andal. Dokumen ini menekankan empat prinsip, yaitu akurasi, konsistensi, kelengkapan, dan kemutakhiran, dan menyandingkannya dengan langkah cybersecurity terhadap evasion, poisoning, privasi, dan abuse attacks.
Dari sisi manusia, dokumen ini mendorong model AI yang berpusat pada manusia, dengan kode etik perilaku, investasi dalam literasi digital, dan penghargaan bagi profil spesialis di UTD. Dari sisi teknis, panduan kami tentang jailbreak dan prompt injection juga bermanfaat.
Batasan yang perlu diketahui
Sumbernya adalah pengumuman resmi AgID, bukan teks lengkap Pedoman, yang belum kami analisis di sini. Kami tidak tahu tenggat, sanksi, atau instrumen ekonomi apa yang menyertai adopsi ini. Belum jelas bagaimana tuntutan terhadap pemasok dalam tender akan berubah. Teks ini mungkin diperbarui bersama Rencana Tiga Tahun berikutnya.
Apa yang berubah bagi mereka yang bekerja di bidang digital
Jika kamu menjual perangkat lunak atau layanan kepada lembaga publik, bersiaplah menghadapi permintaan terkait klasifikasi risiko, dokumentasi, dan kualitas data. Sebaiknya siapkan proses pengawasan manusia dan langkah keamanan khusus AI sejak sekarang. Untuk para profesional prinsipnya sama dalam skala kecil, dan panduan kami tentang AI untuk UKM membantumu memulai tanpa pemborosan. Mereka yang merancang solusi khusus perlu memikirkan data dan keterlacakan sejak awal.
Pendapat kami
Dokumen ini berjalan ke arah yang tepat karena menempatkan data dan kompetensi sebelum teknologi. Risikonya, dokumen ini bisa berakhir sebagai daftar kewajiban bagi lembaga kecil dengan sedikit kantor dan staf yang kurang terlatih. Siklus PDCA hanya berfungsi jika ada yang benar-benar punya waktu untuk memeriksa. Tanpa sumber daya dan pelatihan, kepatuhan bisa berubah menjadi latihan administratif di atas kertas.
Pertanyaan yang sering diajukan
Siapa yang mengadopsi Pedoman ini?
Badan Digital Italia, melalui Determinasi nomor 169 tanggal 9 November 2026. Teks ini diamanatkan oleh Rencana Tiga Tahun Informatika di PA 2024-2026.
Untuk siapa Pedoman ini?
Untuk administrasi publik yang mengadopsi sistem AI. Pedoman ini memberikan panduan praktis tentang kepatuhan regulasi dan dampak organisasi.
Apa yang harus dilakukan PA terkait risiko?
Mengklasifikasikan sistem AI sesuai AI Act. Untuk sistem berisiko tinggi diperlukan transparansi, pengawasan manusia, dan akuntabilitas.
Apa itu siklus PDCA?
Model perbaikan berkelanjutan dalam empat tahap, yaitu Plan-Do-Check-Act. Pedoman ini menggabungkannya dengan standar ISO/IEC 42001 dan alat penilaian mandiri.
Ancaman keamanan apa yang disebutkan?
Evasion, poisoning, privasi, dan abuse attacks. Dokumen ini membahasnya dengan langkah cybersecurity yang dipadukan dengan kualitas data.
Hal yang perlu diperhatikan setelah adopsi Pedoman
Teksnya sudah diadopsi, tetapi ujian sebenarnya adalah penerapannya di lembaga. Ada tiga hal yang perlu diikuti dalam beberapa minggu ke depan.
- Baca teks lengkap yang diterbitkan AgID dan tandai persyaratan yang berkaitan dengan pekerjaanmu.
- Periksa apakah tender publik berikutnya menyebut Pedoman ini atau standar ISO/IEC 42001.
- Perhatikan bagaimana para UTD bereaksi, karena mereka akan menjadi mitra teknismu.



