
 Ing. Calogero Bono
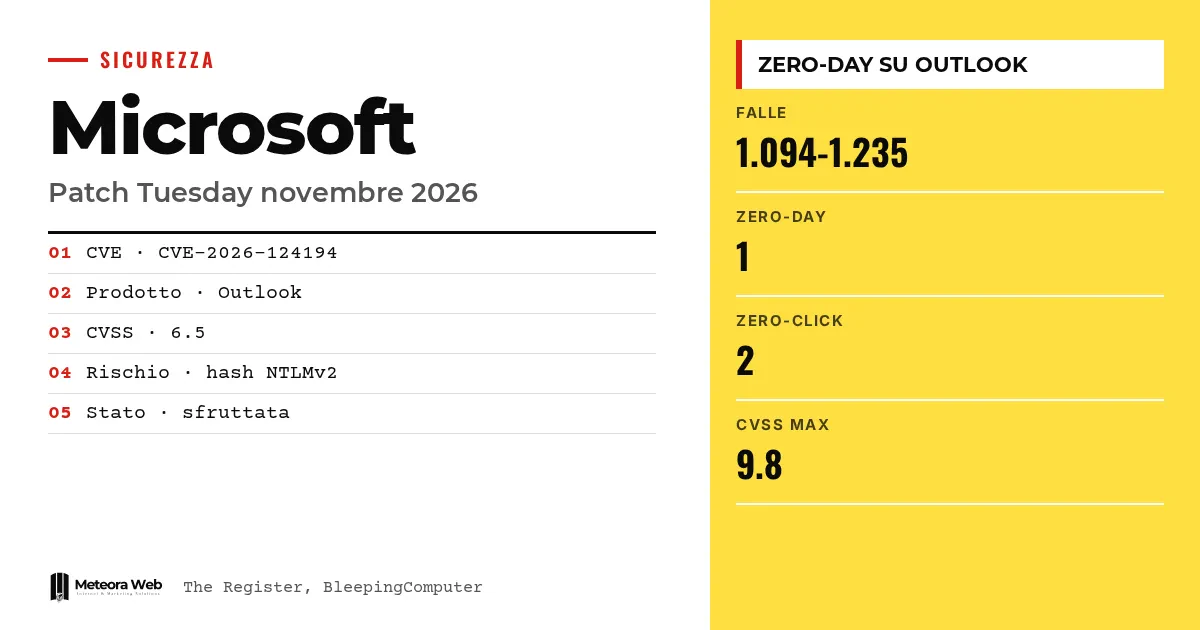
Microsoft ha publicado el Patch Tuesday de noviembre de 2026 con un número récord de correcciones. El recuento varía según la fuente – 1.094 según The Register y 1.235 según BleepingComputer. Un solo fallo, en Outlook, ya estaba siendo explotado por atacantes antes de la parche. Importa porque basta con que un usuario abra un archivo para robarle las credenciales de red, y porque el volumen de boletines ya presiona a quienes administran los sistemas.
Algunos términos antes de entrar en los hechos. Zero-day es un fallo sin corrección oficial en el momento en que se descubre o se explota. Hash NTLMv2 es la huella de la contraseña que Windows usa para autenticarse en red; si se roba, puede servir para hacerse pasar por el usuario. CVSS es la puntuación de gravedad de 0 a 10. RCE significa ejecución remota de código. Zero-click indica un fallo explotable sin que la víctima haga nada.
¿Qué hace el zero-day de Outlook?
El fallo es una suplantación en Outlook, catalogada como CVE-2026-124194, con puntuación CVSS 6.5 sobre 10. Según The Register, Microsoft lo ha marcado como explotado, pero no ha dicho desde cuándo, por quién ni con qué objetivos.
Microsoft advierte de que un atacante no autenticado podría enviar un archivo de mensaje y convencer al usuario para que lo abra. Outlook se conecta entonces a una ubicación de red controlada por el atacante sin mostrar el habitual aviso sobre contenido externo.
¿Por qué el riesgo es mayor que el nombre?
Dustin Childs, de la Zero Day Initiative de TrendAI, advierte de que el nombre engaña. Para él, «la etiqueta es suplantación, pero el impacto es mayor de lo que sugiere el nombre».
BleepingComputer explica el mecanismo. Windows puede intentar autenticarse en el servidor remoto y exponer el hash NTLMv2, que el atacante puede capturar y luego intentar descifrar sin conexión. Las credenciales recuperadas servirían para acceder a cuentas corporativas. Fallos parecidos se han explotado antes con adjuntos de phishing.
¿Cuántos fallos corrigió Microsoft y por qué no cuadran las cuentas?
The Register habla de 1.094 correcciones, frente a 1.474 en octubre. BleepingComputer cuenta 1.235 fallos, tras los 1.411 de octubre, y explica que incluye solo los publicados el día del Patch Tuesday, excluyendo 108 corregidos antes. Los criterios de conteo son distintos.
Según BleepingComputer, 66 fallos son críticos y 48 de ejecución remota de código. La cabecera relaciona los récords con el uso de la IA por parte de Microsoft para encontrar y corregir vulnerabilidades. Sobre un tema cercano, véase también GPT-6 Cyber de OpenAI y los 81 fallos de Firefox 159.
¿Qué fallos zero-click conviene corregir primero?
Dos fallos críticos tienen CVSS 9.8. CVE-2026-116928 es una escritura fuera de límites en el componente de búsqueda de Windows. Según Microsoft, Exchange procesa el adjunto para la indexación, así que el destinatario no tiene que abrir nada.
CVE-2026-119958 afecta a la implementación LDAP de Windows y puede golpear a los controladores de dominio con solicitudes creadas a medida. Childs también cuenta 30 fallos con riesgo de «wormable», es decir, sin autenticación ni interacción. Señala además CVE-2026-112967, un heap overflow en el servicio Xbox Live Networking, igualmente con 9.8.
Límites que conviene conocer
No sabemos cuándo empezaron los ataques contra Outlook, quién los lleva a cabo ni qué hace el atacante tras el acceso. Microsoft no lo ha dicho, según The Register. Los totales de fallos difieren entre fuentes y no podemos determinar cuál es la referencia. El documento de Microsoft Learn describe cómo Defender gestiona los zero-day en general y no comenta este boletín. Más detalles podrían llegar en los próximos días.
Qué cambia para quien trabaja con lo digital
Si usas Outlook, instala la actualización cuanto antes y recuerda a los usuarios que no abran archivos de mensaje inesperados. Con la parche pública, The Register señala que otros atacantes pueden analizarla para construir sus propios exploits. Prioriza Exchange y los controladores de dominio, como indica Childs, y aísla los servicios de red expuestos como DNS y DHCP. Según Microsoft Learn, cuando sale la parche la recomendación en Defender pasa a Update y desaparece la etiqueta zero-day. Si administras servidores para clientes, un hosting con actualizaciones de seguridad gestionadas quita parte de este trabajo.
Nuestra opinión
Los números de noviembre demuestran que el método antiguo, leer el boletín y corregir todo, ya no funciona. Con más de mil fallos al mes hay que decidir antes qué importa de verdad. El zero-day de Outlook tiene una puntuación media pero un impacto concreto, porque lleva a credenciales robadas. La puntuación CVSS por sí sola es una guía débil; hay que cruzarla con el estado de explotación y la exposición de los sistemas. También llama la atención que Microsoft siga siendo escasa en detalles sobre los ataques.
Preguntas frecuentes
¿Cuántos zero-day corrige Microsoft en noviembre de 2026?
Solo uno, en Outlook, con identificador CVE-2026-124194. Ya se usaba en ataques antes de la parche. Según The Register, ninguno de los otros fallos figura como públicamente conocido.
¿Qué riesgo corre quien abre el archivo malicioso?
Puede exponer el hash NTLMv2 de la cuenta. El atacante puede usarlo para hacerse pasar por el usuario, tras descifrarlo sin conexión según BleepingComputer. Hace falta conexión de red y la interacción del usuario.
¿Por qué las fuentes dan cifras distintas de fallos?
Usan criterios diferentes. The Register informa de 1.094 correcciones y BleepingComputer de 1.235. Esta última cabecera afirma contar solo los fallos publicados el día del Patch Tuesday.
¿Qué significa zero-click?
Que el fallo se explota sin que el usuario abra ni haga clic en nada. En el caso de CVE-2026-116928, Exchange procesa por sí mismo el adjunto para indexarlo. Por eso Childs aconseja corregir primero Exchange.
¿Cómo señala Defender los zero-day?
Con una etiqueta Zero day en las páginas de vulnerabilidades, software y recomendaciones. Cuando llega la parche, la recomendación pasa a Update y la etiqueta se elimina. Defender solo muestra los zero-day de los que tiene información.
Qué vigilar en las próximas semanas tras el Patch Tuesday
Los detalles de los ataques contra Outlook todavía no han llegado. Mientras tanto, conviene preparar un método de priorización que sirva también para el próximo boletín.
- Sigue las notificaciones sobre quién explota CVE-2026-124194 y cómo, y ajusta las defensas del correo.
- Comprueba si Exchange y los controladores de dominio están realmente actualizados, no solo programados.
- Prepara una regla escrita de prioridades para los próximos boletines, basada en explotación y exposición.



