
 Ing. Calogero Bono
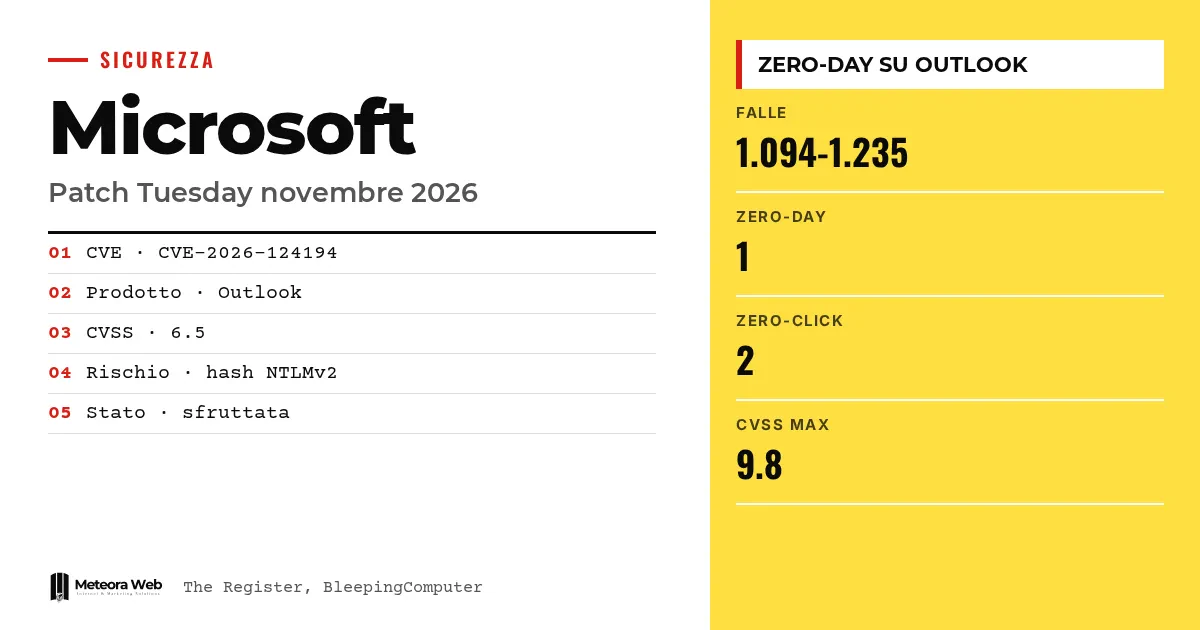
Microsoft a publié le Patch Tuesday de novembre 2026 avec un nombre record de corrections. Le total varie selon les sources, 1 094 selon The Register et 1 235 selon BleepingComputer. Une seule faille, dans Outlook, était déjà exploitée par des attaquants avant le correctif. Cela compte, car il suffit qu'un utilisateur ouvre un fichier pour que ses identifiants réseau soient volés, et parce que le volume des bulletins met aujourd'hui sous pression ceux qui gèrent les systèmes.
Quelques termes avant d'entrer dans les faits. Zero-day désigne une faille sans correctif officiel au moment où elle est découverte ou exploitée. NTLMv2 hash est l'empreinte du mot de passe que Windows utilise pour s'authentifier sur le réseau, et si elle est volée elle peut servir à se faire passer pour l'utilisateur. CVSS est le score de gravité de 0 à 10. RCE signifie exécution de code à distance. Zero-click désigne une faille exploitable sans que la victime ne fasse quoi que ce soit.
Que fait le zero-day d'Outlook ?
La faille est un spoofing dans Outlook, identifiée CVE-2026-124194, avec un score CVSS de 6,5 sur 10. Selon The Register, Microsoft l'a classée comme exploitée sans préciser depuis quand, par qui ni avec quels objectifs.
Microsoft avertit qu'un attaquant non authentifié pourrait envoyer un fichier de message et convaincre l'utilisateur de l'ouvrir. Outlook se connecte alors à un emplacement réseau contrôlé par l'attaquant sans afficher l'avertissement habituel sur les contenus externes.
Pourquoi le risque est-il plus élevé que le nom ne le laisse croire ?
Dustin Childs, de la Zero Day Initiative de TrendAI, prévient que le nom trompe. Pour lui, « l'étiquette est spoofing, mais l'impact est plus grand que ce que suggère le nom ».
BleepingComputer explique le mécanisme. Windows peut tenter de s'authentifier auprès du serveur distant et exposer le hash NTLMv2, que l'attaquant peut capturer puis tenter de déchiffrer hors ligne. Les identifiants récupérés serviraient à accéder à des comptes d'entreprise. Des failles semblables ont déjà été exploitées par le passé avec des pièces jointes de phishing.
Combien de failles Microsoft a-t-il corrigées et pourquoi les comptes ne concordent pas ?
The Register parle de 1 094 corrections, avec 1 474 en octobre. BleepingComputer compte 1 235 failles, après les 1 411 d'octobre, et précise n'inclure que celles publiées le jour du Patch Tuesday, en excluant 108 corrigées auparavant. Les critères de comptage diffèrent.
Pour BleepingComputer, 66 failles sont critiques, dont 48 d'exécution de code à distance. Le site relie ces records à l'utilisation de l'IA par Microsoft pour trouver et corriger des vulnérabilités. Sur un sujet proche, voir aussi GPT-6 Cyber d'OpenAI et les 81 failles de Firefox 159.
Quelles failles zero-click faut-il corriger en premier ?
Deux failles critiques ont un CVSS de 9,8. CVE-2026-116928 est une écriture hors limites dans le composant de recherche de Windows. Selon Microsoft, Exchange traite la pièce jointe pour l'indexation, donc le destinataire n'a rien à ouvrir.
CVE-2026-119958 concerne l'implémentation LDAP de Windows et peut toucher les contrôleurs de domaine avec des requêtes construites sur mesure. Childs compte aussi 30 failles à risque « wormable », c'est-à-dire sans authentification ni interaction. Il signale enfin CVE-2026-112967, un heap overflow dans le service Xbox Live Networking, également à 9,8.
Limites à connaître
On ne sait pas quand les attaques sur Outlook ont commencé, qui les mène ni ce qui se passe après l'accès. Microsoft ne l'a pas précisé, selon The Register. Les totaux de failles divergent entre les sources et l'on ne peut pas établir laquelle sert de référence. La documentation de Microsoft Learn décrit comment Defender gère les zero-day en général et ne commente pas ce bulletin. D'autres détails pourraient arriver dans les prochains jours.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu utilises Outlook, installe immédiatement la mise à jour et rappelle aux utilisateurs de ne pas ouvrir de fichiers de message inattendus. Maintenant que le correctif est public, The Register note que d'autres attaquants peuvent l'analyser pour construire leurs propres exploits. Donne la priorité à Exchange et aux contrôleurs de domaine, comme le recommande Childs, et isole les services réseau exposés comme DNS et DHCP. Selon Microsoft Learn, une fois le correctif sorti, la recommandation dans Defender passe à Update et le tag zero-day disparaît. Si tu gères des serveurs pour des clients, un hébergement avec mises à jour de sécurité gérées allège une partie de ce travail.
Notre avis
Les chiffres de novembre montrent que l'ancienne méthode, lire le bulletin et tout corriger, ne tient plus. Avec plus d'un millier de failles par mois, il faut décider en amont de ce qui compte vraiment. Le zero-day d'Outlook a un score moyen mais un impact concret, car il mène à des identifiants volés. Le score CVSS seul est un guide faible. Il doit être croisé avec l'état d'exploitation et l'exposition des systèmes. Il est aussi frappant que Microsoft reste avare de détails sur les attaques.
Questions fréquentes
Combien de zero-day Microsoft corrige-t-il en novembre 2026 ?
Un seul, dans Outlook, identifié CVE-2026-124194. Il était exploité dans des attaques avant le correctif. Selon The Register, aucune des autres failles n'est signalée comme publiquement connue.
Que risque celui qui ouvre le fichier malveillant ?
Il peut perdre le hash NTLMv2 de son compte. L'attaquant peut l'utiliser pour se faire passer pour l'utilisateur, après l'avoir déchiffré hors ligne selon BleepingComputer. Il faut une connexion réseau et une interaction de l'utilisateur.
Pourquoi les sources indiquent-elles des nombres de failles différents ?
Elles utilisent des critères différents. The Register annonce 1 094 corrections, BleepingComputer 1 235. Cette dernière indique ne compter que les failles publiées le jour du Patch Tuesday.
Que signifie zero-click ?
Que la faille s'exploite sans que l'utilisateur n'ouvre ou ne clique sur quoi que ce soit. Dans le cas de CVE-2026-116928, Exchange traite seul la pièce jointe pour l'indexer. C'est pourquoi Childs conseille de corriger Exchange en premier.
Comment Defender signale-t-il les zero-day ?
Avec un tag Zero day dans les pages de vulnérabilités, logiciels et recommandations. Quand le correctif arrive, la recommandation devient Update et le tag est retiré. Defender n'affiche que les zero-day dont il a des informations.
Ce qu'il faut surveiller dans les semaines qui suivent le Patch Tuesday
Les détails sur les attaques contre Outlook doivent encore arriver. D'ici là, il vaut mieux préparer une méthode de priorisation qui tienne aussi au prochain bulletin.
- Suis les signalements sur qui exploite CVE-2026-124194 et comment, et adapte les défenses de messagerie.
- Vérifie que Exchange et les contrôleurs de domaine sont vraiment à jour, et pas seulement programmés.
- Prépare une règle écrite de priorisation pour les prochains bulletins, fondée sur l'exploitation et l'exposition.



