
 Ing. Calogero Bono
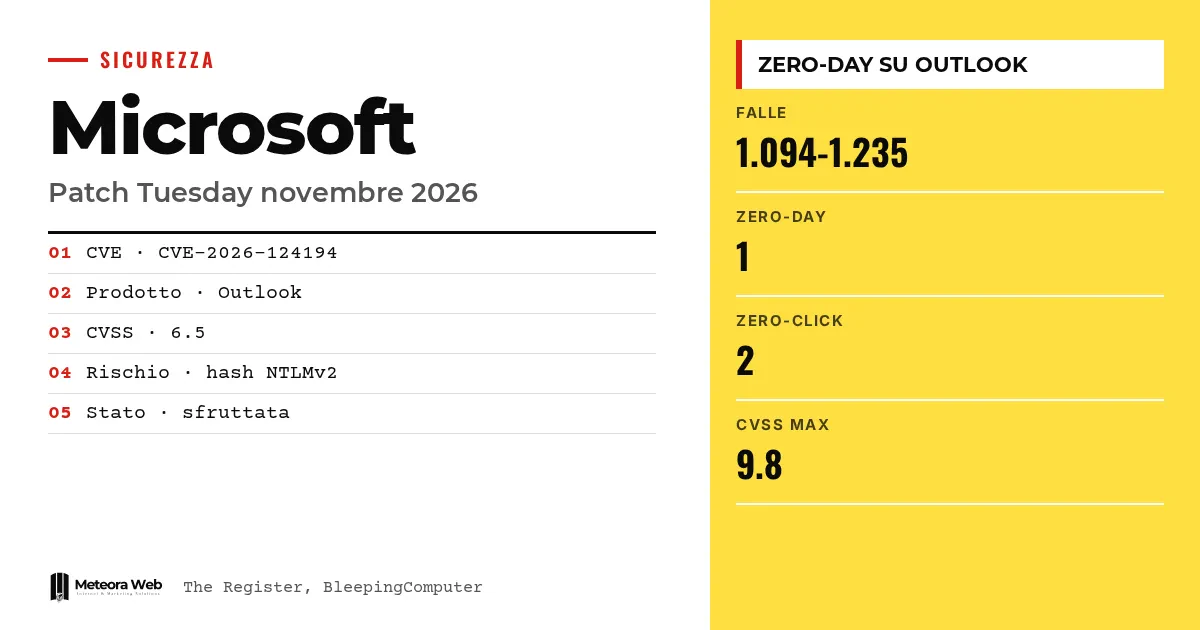
Microsoft merilis Patch Tuesday November 2026 dengan jumlah perbaikan yang memecahkan rekor. Angkanya berbeda di tiap sumber, 1.094 menurut The Register dan 1.235 menurut BleepingComputer. Satu celah di Outlook sudah dieksploitasi penyerang sebelum patch tersedia. Ini penting karena cukup membuat pengguna membuka satu file untuk mencuri kredensial jaringannya, dan karena jumlah buletin yang sebesar ini menekan siapa pun yang mengelola sistem.
Beberapa istilah sebelum masuk ke faktanya. Zero-day adalah celah yang belum punya perbaikan resmi saat ditemukan atau dieksploitasi. Hash NTLMv2 adalah sidik digital kata sandi yang dipakai Windows untuk autentikasi di jaringan, dan jika dicuri bisa dipakai untuk menyamar sebagai pengguna tersebut. CVSS adalah skor keparahan dari 0 sampai 10. RCE berarti eksekusi kode dari jarak jauh. Zero-click adalah celah yang bisa dieksploitasi tanpa korban melakukan apa pun.
Apa yang dilakukan zero-day Outlook?
Celah ini berupa spoofing di Outlook, dilacak sebagai CVE-2026-124194, dengan skor CVSS 6.5 dari 10. Menurut The Register, Microsoft menandainya sebagai sudah dieksploitasi tetapi tidak menyebut sejak kapan, oleh siapa, dan dengan sasaran apa.
Microsoft memperingatkan bahwa penyerang yang tidak terautentikasi dapat mengirim file pesan dan membujuk pengguna untuk membukanya. Outlook kemudian terhubung ke lokasi jaringan yang dikendalikan penyerang tanpa menampilkan peringatan konten eksternal yang biasa.
Mengapa risikonya lebih besar daripada namanya?
Dustin Childs dari Zero Day Initiative TrendAI memperingatkan bahwa nama celah ini menyesatkan. Menurutnya, "labelnya spoofing, tetapi dampaknya lebih besar daripada yang disarankan namanya".
BleepingComputer menjelaskan mekanismenya. Windows bisa mencoba mengautentikasi ke server jarak jauh dan membocorkan hash NTLMv2, yang kemudian bisa ditangkap penyerang dan dicoba dipecahkan secara offline. Kredensial yang didapat bisa dipakai untuk masuk ke akun perusahaan. Celah serupa pernah dieksploitasi sebelumnya lewat lampiran phishing.
Berapa celah yang diperbaiki Microsoft dan mengapa angkanya tidak sama?
The Register menyebut 1.094 perbaikan, dengan Oktober di angka 1.474. BleepingComputer menghitung 1.235 celah, setelah 1.411 di Oktober, dan menjelaskan bahwa ia hanya memasukkan yang dirilis pada hari Patch Tuesday, tidak termasuk 108 yang sudah diperbaiki sebelumnya. Kriteria hitungnya memang berbeda.
Menurut BleepingComputer, 66 celah bersifat kritis, 48 di antaranya eksekusi kode jarak jauh. Ia mengaitkan rekor ini dengan pemakaian AI oleh Microsoft untuk menemukan dan memperbaiki kerentanan. Untuk topik yang berdekatan, lihat juga GPT-6 Cyber dari OpenAI dan 81 celah di Firefox 159.
Celah zero-click mana yang harus diperbaiki lebih dulu?
Dua celah kritis memiliki CVSS 9.8. CVE-2026-116928 adalah penulisan di luar batas di komponen pencarian Windows. Menurut Microsoft, Exchange memproses lampiran untuk pengindeksan, sehingga penerima tidak perlu membuka apa pun.
CVE-2026-119958 menyangkut implementasi LDAP Windows dan dapat menyerang domain controller dengan permintaan yang dibuat khusus. Childs juga menghitung 30 celah yang berisiko "wormable", yaitu tanpa autentikasi maupun interaksi. Ia juga menyoroti CVE-2026-112967, heap overflow pada layanan Xbox Live Networking, yang juga bernilai 9.8.
Batasan yang perlu diketahui
Kami belum tahu kapan serangan terhadap Outlook dimulai, siapa pelakunya, dan apa yang mereka lakukan setelah berhasil masuk. Menurut The Register, Microsoft belum mengungkapkannya. Total celah juga berbeda antar sumber, dan kami tidak bisa memastikan mana yang menjadi acuan. Dokumen Microsoft Learn menjelaskan cara Defender menangani zero-day secara umum dan tidak membahas buletin ini secara khusus. Detail lain mungkin baru muncul dalam beberapa hari ke depan.
Apa yang berubah bagi kamu yang bekerja di dunia digital
Jika kamu memakai Outlook, pasang pembaruannya sekarang dan ingatkan pengguna agar tidak membuka file pesan yang tidak diharapkan. Dengan patch yang sudah publik, The Register mencatat bahwa penyerang lain bisa menganalisisnya untuk membuat eksploit sendiri. Prioritaskan Exchange dan domain controller, seperti saran Childs, dan isolasi layanan jaringan yang terbuka seperti DNS dan DHCP. Menurut Microsoft Learn, saat patch keluar rekomendasi di Defender beralih ke Update dan tag zero-day dihapus. Jika kamu mengelola server untuk klien, hosting dengan pembaruan keamanan terkelola bisa meringankan sebagian pekerjaan ini.
Pendapat kami
Angka November menunjukkan bahwa cara lama, membaca buletin lalu memperbaiki semuanya, sudah tidak memadai. Dengan lebih dari seribu celah setiap bulan, kamu perlu memutuskan lebih dulu mana yang benar-benar penting. Zero-day Outlook punya skor rata-rata tetapi dampaknya nyata, karena mengarah ke pencurian kredensial. Skor CVSS saja adalah panduan yang lemah. Ia perlu dibaca bersama status eksploitasi dan tingkat paparan sistem. Yang juga mengganggu, Microsoft tetap pelit detail soal serangannya.
Pertanyaan yang sering diajukan
Berapa zero-day yang diperbaiki Microsoft di November 2026?
Hanya satu, di Outlook, dengan identifikasi CVE-2026-124194. Celah ini sudah dipakai dalam serangan sebelum patch dirilis. Menurut The Register, tidak ada celah lain yang disebut sudah diketahui publik.
Apa risikonya jika pengguna membuka file berbahaya?
Hash NTLMv2 akun bisa bocor. Penyerang dapat memakainya untuk menyamar sebagai pengguna itu setelah memecahkannya secara offline, menurut BleepingComputer. Serangan ini membutuhkan koneksi jaringan dan interaksi pengguna.
Mengapa sumber-sumber menyebut jumlah celah yang berbeda?
Mereka memakai kriteria hitung yang berbeda. The Register melaporkan 1.094 perbaikan, BleepingComputer 1.235. Yang terakhir menyatakan hanya menghitung celah yang dirilis pada hari Patch Tuesday.
Apa arti zero-click?
Celah itu bisa dieksploitasi tanpa pengguna membuka atau mengklik apa pun. Untuk CVE-2026-116928, Exchange memproses lampiran sendiri untuk pengindeksan. Karena itu Childs menyarankan agar Exchange diperbaiki lebih dulu.
Bagaimana Defender menandai zero-day?
Dengan tag Zero day di halaman kerentanan, perangkat lunak, dan rekomendasi. Saat patch tersedia, rekomendasinya berubah menjadi Update dan tag dihapus. Defender hanya menampilkan zero-day yang informasinya sudah dimilikinya.
Hal yang perlu diperhatikan setelah Patch Tuesday dalam beberapa minggu ke depan
Detail serangan terhadap Outlook masih ditunggu. Sementara itu, sebaiknya siapkan metode prioritas yang tetap berlaku untuk buletin berikutnya.
- Pantau laporan tentang siapa yang mengeksploitasi CVE-2026-124194 dan caranya, lalu sesuaikan pertahanan email kamu.
- Periksa apakah Exchange dan domain controller benar-benar sudah diperbarui, bukan hanya dijadwalkan.
- Susun aturan prioritas tertulis untuk buletin berikutnya, berdasarkan eksploitasi aktif dan tingkat paparan.



