
 Ing. Calogero Bono
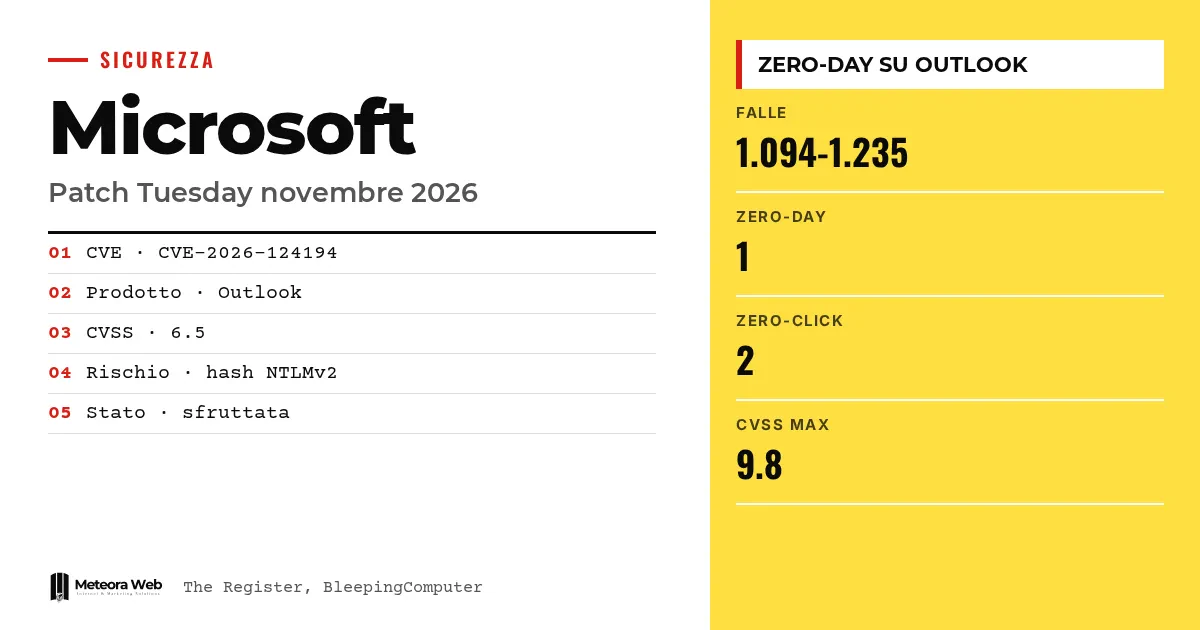
Microsoft, Kasım 2026 Patch Tuesday güncellemesini rekor sayıda düzeltmeyle yayımladı. Düzeltme sayısı kaynağa göre değişiyor – The Register 1.094, BleepingComputer 1.235 diyor. Yamadan önce saldırganların kullandığı açık ise yalnızca Outlook'taki tek bir açıktı. Bu önemli, çünkü bir kullanıcının dosya açması ağ kimlik bilgilerinin çalınması için yeterli. Ayrıca bülten hacmi, sistemleri yönetenler üzerinde ciddi bir baskı oluşturuyor.
Olaylara girmeden önce birkaç terim. Zero-day, resmi bir düzeltmesi olmayan, keşfedildiği veya sömürüldüğü anda yaması bulunmayan açıktır. NTLMv2 hash, Windows'un ağda kimlik doğrulaması için kullandığı parola izidir ve çalınırsa kullanıcıyı taklit etmek için kullanılabilir. CVSS, 0 ile 10 arasında bir ciddiyet puanıdır. RCE, uzaktan kod yürütme anlamına gelir. Zero-click, kurbanın hiçbir şey yapmadan sömürülebilen açık demektir.
Outlook zero-day'i tam olarak ne yapıyor?
Açık, CVE-2026-124194 olarak izlenen bir Outlook spoofing açığı ve CVSS puanı 10 üzerinden 6,5. The Register'a göre Microsoft açığı sömürülmüş olarak işaretlemiş ama ne zaman, kim tarafından ve hangi hedefler için kullanıldığını söylememiş.
Microsoft, kimlik doğrulaması yapılmamış bir saldırganın mesaj dosyası gönderip kullanıcıyı onu açmaya ikna edebileceği konusunda uyarıyor. Bu durumda Outlook, dış içerikler için alışılmış uyarıyı göstermeden saldırganın kontrol ettiği bir ağ konumuna bağlanıyor.
Risk neden adından daha büyük?
Zero Day Initiative'den (TrendAI) Dustin Childs, adın yanıltıcı olduğunu söylüyor. Ona göre «etiket spoofing, ama etkisi addan göründüğünden daha büyük».
BleepingComputer mekanizmayı anlatıyor. Windows uzak sunucuya kimlik doğrulamaya çalışabilir ve NTLMv2 hash'ini açığa çıkarabilir. Saldırgan bu hash'i yakalayıp çevrimdışı çözmeyi deneyebilir. Elde edilen kimlik bilgileri kurumsal hesaplara erişim için kullanılabilir. Benzer açıklar geçmişte oltalama ekleriyle sömürülmüştü.
Microsoft kaç açık düzeltti ve sayılar neden tutmuyor?
The Register 1.094 düzeltmeden söz ediyor, ekim ayında ise 1.474 vardı. BleepingComputer 1.235 açık sayıyor, ekimdeki 1.411'in ardından. Ayrıca 108 açığın Patch Tuesday'den önce düzeltildiğini belirterek bunları saymadığını söylüyor. Sayım kriterleri farklı.
BleepingComputer'a göre 66 açık kritik, 48 tanesi uzaktan kod yürütme. Bu kaynak, rekor sayıları Microsoft'un açıkları bulup düzeltmek için yapay zekâyı kullanmasına bağlıyor. Yakın bir konuda, OpenAI'nin GPT-6 Cyber'ı ve Firefox 159'daki 81 açık haberine de bakabilirsin.
Önce hangi zero-click açıkları düzeltilmeli?
İki kritik açığın CVSS puanı 9,8. CVE-2026-116928, Windows arama bileşenindeki bir sınır dışı yazma açığı. Microsoft'a göre Exchange eki dizinleme için işliyor, bu yüzden alıcının hiçbir şey açmasına gerek yok.
CVE-2026-119958, Windows'un LDAP uygulamasıyla ilgili ve özel hazırlanmış isteklerle etki alanı denetleyicilerini hedefleyebilir. Childs ayrıca kimlik doğrulama ya da etkileşim gerektirmeyen, «wormable» olarak nitelendirilen 30 açık sayıyor. Bir de Xbox Live Networking servisindeki, o da 9,8 puanlı bir heap overflow açığı olan CVE-2026-112967'yi işaret ediyor.
Bilmen gereken sınırlar
Outlook'a yönelik saldırıların ne zaman başladığını, kimin yürüttüğünü ve erişimden sonra ne yaptığını bilmiyoruz. The Register'a göre Microsoft bunu açıklamadı. Kaynaklar arasında açık sayıları farklı ve hangisinin referans alınacağını belirleyemiyoruz. Microsoft Learn'deki belge, Defender'ın zero-day'leri genel olarak nasıl yönettiğini anlatıyor ama bu bülteni yorumlamıyor. Daha fazla ayrıntı önümüzdeki günlerde gelebilir.
Dijital işlerde çalışanlar için ne değişiyor
Outlook kullanıyorsan güncellemeyi hemen kur ve kullanıcılara beklenmedik mesaj dosyalarını açmamalarını hatırlat. The Register, yama yayımlandığına göre başka saldırganların bunu analiz ederek kendi istismar kodlarını yazabileceğine dikkat çekiyor. Childs'ın önerisiyle Exchange ve etki alanı denetleyicilerine öncelik ver, DNS ve DHCP gibi dışarıya açık ağ servislerini izole et. Microsoft Learn'e göre yama çıktığında Defender'daki öneri Update'e dönüyor ve zero-day etiketi kalkıyor. Müşteri sunucuları yönetiyorsan, güvenlik güncellemelerinin yönetildiği bir barındırma hizmeti bu işin bir kısmını üstlenebilir.
Bizim değerlendirmemiz
Kasım'ın rakamları, bülteni okuyup her şeyi düzeltme yönteminin artık işe yaramadığını gösteriyor. Ayda bini aşkın açık varken önce neyin gerçekten önemli olduğuna karar vermek gerekiyor. Outlook'taki zero-day'in ortalama bir puanı var ama somut bir etkisi var, çünkü çalınan kimlik bilgilerine yol açıyor. CVSS puanı tek başına zayıf bir rehber. Sömürülme durumu ve sistemlerin ne kadar dışarıya açık olduğuyla birlikte değerlendirilmeli. Microsoft'un saldırılar hakkında az ayrıntı vermesi de dikkat çekici.
Sık sorulan sorular
Microsoft Kasım 2026'da kaç zero-day'i düzeltti?
Yalnızca bir tane, Outlook'taki CVE-2026-124194 numaralı açık. Yamadan önce saldırılarda kullanılmıştı. The Register'a göre diğer açıkların hiçbiri kamuya bilinen olarak belirtilmemiş.
Kötü amaçlı dosyayı açan kişi neyi kaybedebilir?
Hesabının NTLMv2 hash'ini kaybedebilir. Saldırgan bunu BleepingComputer'a göre çevrimdışı olarak çözdükten sonra kullanıcıyı taklit etmek için kullanabilir. Ağ bağlantısı ve kullanıcının etkileşimi gerekir.
Kaynaklar neden farklı açık sayıları veriyor?
Farklı kriterler kullanıyorlar. The Register 1.094 düzeltme, BleepingComputer 1.235 bildiriyor. İkinci kaynak, yalnızca Patch Tuesday gününde yayımlanan açıkları saydığını belirtiyor.
Zero-click ne anlama geliyor?
Açığın, kullanıcı hiçbir şeyi açmadan veya tıklamadan sömürülebilmesi demek. CVE-2026-116928 örneğinde Exchange, dizinleme için eki kendisi işliyor. Bu yüzden Childs önce Exchange'i düzeltmeyi öneriyor.
Defender zero-day'leri nasıl işaretliyor?
Açıklık, yazılım ve öneri sayfalarında Zero day etiketiyle gösteriliyor. Yama çıktığında öneri Update'e dönüyor ve etiket kaldırılıyor. Defender yalnızca hakkında bilgi sahibi olduğu zero-day'leri gösteriyor.
Patch Tuesday'in ardından önümüzdeki haftalarda nelere dikkat etmeli
Outlook saldırılarıyla ilgili ayrıntılar henüz gelmedi. Bu arada, bir sonraki bültende de işe yarayacak bir öncelik yöntemi hazırlamak mantıklı.
- CVE-2026-124194'ü kimlerin ve nasıl sömürdüğüne dair bildirimleri takip et, posta savunmalarını buna göre ayarla.
- Exchange ve etki alanı denetleyicilerinin gerçekten güncel olduğunu kontrol et, sadece planlandığını değil.
- Sonraki bültenler için sömürülme durumu ve maruziyete dayalı yazılı bir öncelik kuralı hazırla.



