
 Ing. Calogero Bono
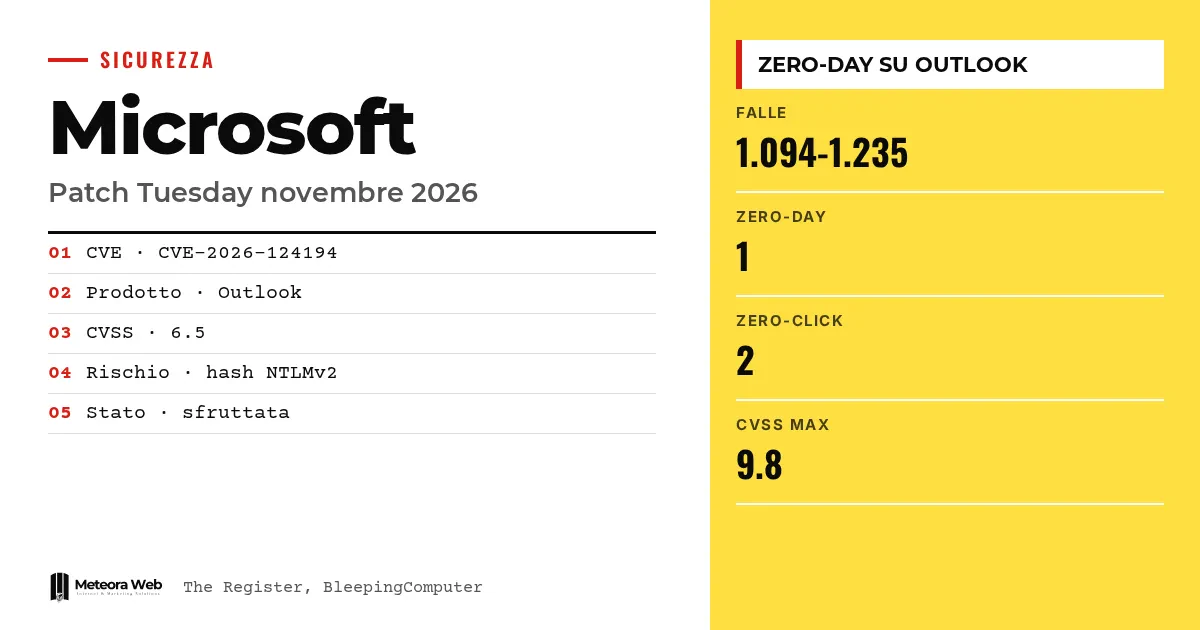
Microsoft opublikowała Patch Tuesday z listopada 2026 z rekordową liczbą poprawek. Liczba zmienia się w zależności od źródła – 1094 według The Register i 1235 według BleepingComputer. Jedna luka, w Outlooku, była już wykorzystywana przez atakujących przed wydaniem łatki. Ma to znaczenie, bo wystarczy, że użytkownik otworzy plik, by atakujący ukradł jego dane logowania do sieci, a także dlatego, że liczba biuletynów coraz bardziej obciąża osoby zarządzające systemami.
Kilka pojęć, zanim przejdziemy do faktów. Zero-day to luka bez oficjalnej poprawki w chwili, gdy zostaje odkryta lub wykorzystana. NTLMv2 hash to odcisk hasła, którego Windows używa do uwierzytelniania w sieci; jeśli zostanie skradziony, może posłużyć do podszywania się pod użytkownika. CVSS to wskaźnik wagi od 0 do 10. RCE oznacza zdalne wykonanie kodu. Zero-click oznacza lukę, którą można wykorzystać bez żadnego działania ofiary.
Co robi zero-day w Outlooku?
Luka to spoofing w Outlooku, oznaczona jako CVE-2026-124194, z wynikiem CVSS 6,5 na 10. Według The Register Microsoft oznaczył ją jako wykorzystywaną, ale nie podał, od kiedy, przez kogo i z jakimi celami.
Microsoft ostrzega, że nieuwierzytelniony napastnik może wysłać plik wiadomości i przekonać użytkownika do jego otwarcia. Outlook łączy się wtedy z lokalizacją sieciową kontrolowaną przez atakującego, bez pokazania zwykłego ostrzeżenia o zewnętrznych treściach.
Dlaczego ryzyko jest większe, niż sugeruje nazwa?
Dustin Childs z Zero Day Initiative z TrendAI ostrzega, że nazwa wprowadza w błąd. Według niego „etykieta to spoofing, ale wpływ jest większy, niż sugeruje nazwa”.
BleepingComputer wyjaśnia mechanizm. Windows może próbować uwierzytelnić się na zdalnym serwerze i ujawnić hash NTLMv2, który atakujący może przechwycić, a potem próbować odszyfrować offline. Odzyskane dane logowania pozwoliłyby uzyskać dostęp do kont firmowych. Podobne luki były wcześniej wykorzystywane w załącznikach phishingowych.
Ile luk poprawił Microsoft i dlaczego liczby się nie zgadzają?
The Register podaje 1094 poprawki, a dla października 1474. BleepingComputer liczy 1235 luk, po 1411 w październiku, i wyjaśnia, że uwzględnia tylko te opublikowane w dniu Patch Tuesday, wykluczając 108 poprawionych wcześniej. Kryteria liczenia są różne.
Według BleepingComputer 66 luk jest krytycznych, a 48 dotyczy zdalnego wykonania kodu. Redakcja łączy rekordowe wyniki z wykorzystaniem AI przez Microsoft do wyszukiwania i naprawiania podatności. Na podobny temat zobacz też GPT-6 Cyber od OpenAI i 81 luk w Firefoksie 159.
Które zero-click warto poprawić najpierw?
Dwie krytyczne luki mają CVSS 9,8. CVE-2026-116928 to zapis poza granicami bufora w komponencie wyszukiwania Windows. Według Microsoftu Exchange przetwarza załącznik do indeksowania, więc odbiorca nie musi niczego otwierać.
CVE-2026-119958 dotyczy implementacji LDAP w Windows i może uderzyć w kontrolery domeny za pomocą specjalnie przygotowanych żądań. Childs liczy też 30 luk o charakterze „wormable”, czyli takich, które nie wymagają uwierzytelnienia ani interakcji. Wskazuje również CVE-2026-112967, przepełnienie sterty w usłudze Xbox Live Networking, także z wynikiem 9,8.
Ograniczenia, które warto znać
Nie wiemy, kiedy rozpoczęły się ataki na Outlooka, kto za nimi stoi i co atakujący robi po uzyskaniu dostępu. Według The Register Microsoft tego nie podał. Sumy luk różnią się w zależności od źródła i nie możemy stwierdzić, które jest punktem odniesienia. Dokument Microsoft Learn opisuje ogólnie, jak Defender radzi sobie z zero-day, i nie odnosi się do tego biuletynu. Więcej szczegółów może pojawić się w najbliższych dniach.
Co się zmienia dla osób pracujących z technologią
Jeśli korzystasz z Outlooka, zainstaluj aktualizację od razu i przypomnij użytkownikom, by nie otwierali nieoczekiwanych plików wiadomości. Skoro poprawka jest publiczna, The Register zauważa, że inni atakujący mogą ją przeanalizować, by stworzyć własne exploity. Ustal priorytety dla Exchange i kontrolerów domeny, jak radzi Childs, i odizoluj wystawione usługi sieciowe, takie jak DNS i DHCP. Według Microsoft Learn, gdy wychodzi poprawka, rekomendacja w Defenderze przechodzi na Update, a znacznik zero-day znika. Jeśli zarządzasz serwerami dla klientów, hosting z zarządzanymi aktualizacjami bezpieczeństwa zdejmie z ciebie część tej pracy.
Nasza opinia
Liczby z listopada pokazują, że stara metoda, czyli przeczytać biuletyn i poprawić wszystko, już nie działa. Przy ponad tysiącu luk miesięcznie trzeba najpierw zdecydować, co naprawdę ma znaczenie. Zero-day w Outlooku ma średni wynik, ale konkretny wpływ, bo prowadzi do kradzieży danych logowania. Sam wynik CVSS to słaby przewodnik. Trzeba go zestawić ze stanem wykorzystania i ekspozycją systemów. Zastanawia też, że Microsoft wciąż skąpi szczegółów o atakach.
Najczęstsze pytania
Ile zero-day poprawia Microsoft w listopadzie 2026?
Tylko jeden, w Outlooku, o identyfikatorze CVE-2026-124194. Był wykorzystywany w atakach przed wydaniem poprawki. Według The Register żadna z pozostałych luk nie jest oznaczona jako publicznie znana.
Co ryzykuje osoba, która otworzy złośliwy plik?
Może stracić hash NTLMv2 swojego konta. Atakujący może go użyć, by podszyć się pod użytkownika, po odszyfrowaniu offline według BleepingComputer. Potrzebne jest połączenie z siecią i działanie użytkownika.
Dlaczego źródła podają różne liczby luk?
Stosują różne kryteria. The Register podaje 1094 poprawki, a BleepingComputer 1235. Ta druga redakcja deklaruje, że liczy tylko luki opublikowane w dniu Patch Tuesday.
Co oznacza zero-click?
Że lukę można wykorzystać bez tego, by użytkownik otwierał lub klikał cokolwiek. W przypadku CVE-2026-116928 Exchange sam przetwarza załącznik, by go zindeksować. Dlatego Childs radzi najpierw poprawić Exchange.
Jak Defender oznacza zero-day?
Znacznikiem Zero day na stronach podatności, oprogramowania i rekomendacji. Gdy pojawia się poprawka, rekomendacja zmienia się na Update, a znacznik zostaje usunięty. Defender pokazuje tylko zero-day, o których ma informacje.
Na co zwrócić uwagę w najbliższych tygodniach po Patch Tuesday
Szczegóły dotyczące ataków na Outlooka jeszcze nie zostały ujawnione. Warto już teraz przygotować metodę ustalania priorytetów, która sprawdzi się także przy kolejnym biuletynie.
- Śledź doniesienia o tym, kto wykorzystuje CVE-2026-124194 i jak to robi, i dostosuj zabezpieczenia poczty.
- Sprawdź, czy Exchange i kontrolery domeny są faktycznie zaktualizowane, a nie tylko zaplanowane do aktualizacji.
- Przygotuj spisaną regułę priorytetów dla kolejnych biuletynów, opartą na wykorzystaniu i ekspozycji.



