
 Ing. Calogero Bono
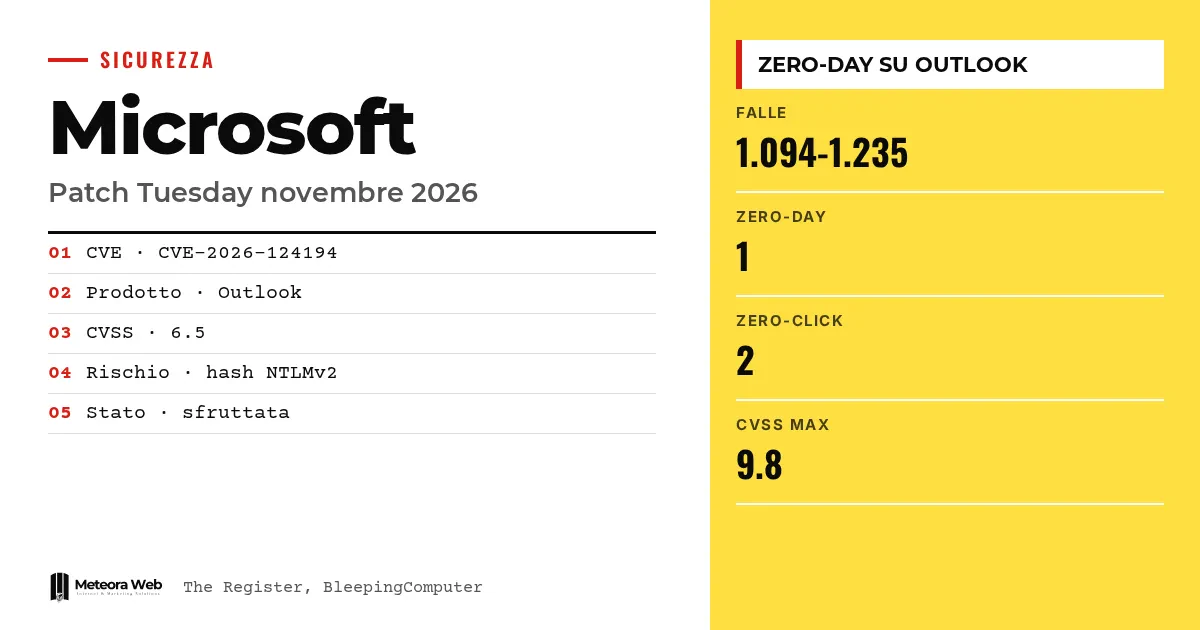
Microsoft hat den Patch Tuesday im November 2026 mit einer Rekordzahl an Korrekturen veröffentlicht. Die Zahl schwankt je nach Quelle – 1.094 laut The Register, 1.235 laut BleepingComputer. Eine einzige Lücke, in Outlook, wurde bereits vor dem Patch von Angreifern ausgenutzt. Das ist wichtig, denn es reicht, wenn ein Nutzer eine Datei öffnet, damit seine Netzwerkzugangsdaten gestohlen werden. Und das schiere Volumen der Sicherheitsmeldungen setzt alle unter Druck, die Systeme betreuen.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Zero-Day ist eine Lücke, für die im Moment ihrer Entdeckung oder Ausnutzung noch kein offizieller Patch existiert. NTLMv2-Hash ist der Fingerabdruck des Passworts, den Windows zur Authentifizierung im Netzwerk verwendet; wird er gestohlen, kann er dazu dienen, sich als der Nutzer auszugeben. CVSS ist der Schweregrad von 0 bis 10. RCE steht für Remote Code Execution, also die Ausführung von Code aus der Ferne. Zero-Click bezeichnet eine Lücke, die ausgenutzt werden kann, ohne dass das Opfer irgendetwas tun muss.
Was macht der Outlook-Zero-Day?
Die Lücke ist ein Spoofing in Outlook, erfasst als CVE-2026-124194, mit einem CVSS-Wert von 6,5 von 10. Laut The Register hat Microsoft sie als ausgenutzt markiert, aber nicht gesagt, seit wann, von wem und mit welchen Zielen.
Microsoft warnt, dass ein nicht authentifizierter Angreifer eine Nachrichtendatei senden und den Nutzer zum Öffnen bewegen könnte. Outlook verbindet sich dann mit einem vom Angreifer kontrollierten Netzwerkpfad, ohne den üblichen Hinweis auf externe Inhalte anzuzeigen.
Warum das Risiko größer ist als der Name vermuten lässt?
Dustin Childs von der Zero Day Initiative bei TrendAI warnt, dass der Name täuscht. Für ihn gilt „Das Etikett lautet Spoofing, aber die Auswirkung ist größer, als der Name nahelegt.“
BleepingComputer erklärt den Mechanismus. Windows kann versuchen, sich beim entfernten Server zu authentifizieren, und dabei den NTLMv2-Hash preisgeben, den der Angreifer abfangen und anschließend offline zu entschlüsseln versuchen kann. Die so erbeuteten Zugangsdaten würden Zugriff auf Firmenkonten ermöglichen. Ähnliche Lücken wurden in der Vergangenheit über Phishing-Anhänge ausgenutzt.
Wie viele Lücken hat Microsoft behoben und warum stimmen die Zahlen nicht überein?
The Register spricht von 1.094 Korrekturen, mit 1.474 im Oktober. BleepingComputer zählt 1.235 Lücken, nach 1.411 im Oktober, und gibt an, nur diejenigen einzubeziehen, die am Tag des Patch Tuesday veröffentlicht wurden, und 108 auszuschließen, die vorher korrigiert wurden. Die Zählkriterien sind verschieden.
Laut BleepingComputer sind 66 Lücken kritisch, 48 davon Remote Code Execution. Die Redaktion bringt die Rekordzahlen mit dem Einsatz von KI durch Microsoft zum Auffinden und Beheben von Schwachstellen in Verbindung. Zu einem verwandten Thema siehe auch GPT-6 Cyber von OpenAI und die 81 Lücken in Firefox 159.
Welche Zero-Click-Lücken solltest du zuerst beheben?
Zwei kritische Lücken haben einen CVSS-Wert von 9,8. CVE-2026-116928 ist ein Out-of-Bounds-Write in der Windows-Suchkomponente. Laut Microsoft verarbeitet Exchange den Anhang zur Indexierung, daher muss der Empfänger nichts öffnen.
CVE-2026-119958 betrifft die LDAP-Implementierung von Windows und kann Domain-Controller mit eigens erstellten Anfragen treffen. Childs zählt außerdem 30 Lücken mit Wurm-Potenzial, also ohne Authentifizierung und ohne Interaktion. Er verweist zudem auf CVE-2026-112967, einen Heap-Overflow im Xbox Live Networking Service, ebenfalls mit 9,8.
Grenzen, die du kennen solltest
Wir wissen nicht, seit wann die Angriffe auf Outlook laufen, wer dahintersteckt und was nach dem Zugriff passiert. Laut The Register hat Microsoft dazu nichts gesagt. Die Gesamtzahlen der Lücken weichen zwischen den Quellen voneinander ab, und wir können nicht feststellen, welche als Referenz gelten sollte. Das Dokument von Microsoft Learn beschreibt, wie Defender Zero-Days allgemein behandelt, und kommentiert dieses Bulletin nicht. Weitere Details könnten in den kommenden Tagen folgen.
Was sich für alle ändert, die digital arbeiten
Wenn du Outlook nutzt, installiere das Update sofort und erinnere die Nutzer daran, keine unerwarteten Nachrichtendateien zu öffnen. Da der Patch nun öffentlich ist, weist The Register darauf hin, dass andere Angreifer ihn analysieren können, um eigene Exploits zu bauen. Setze Exchange und Domain-Controller an erste Stelle, wie Childs empfiehlt, und isoliere exponierte Netzwerkdienste wie DNS und DHCP. Laut Microsoft Learn wechselt die Empfehlung in Defender nach Erscheinen des Patches auf Update, und die Zero-Day-Markierung verschwindet. Wenn du Server für Kunden betreibst, nimmt dir ein Hosting mit verwalteten Sicherheitsupdates einen Teil dieser Arbeit ab.
Unsere Einschätzung
Die Zahlen von November zeigen, dass die alte Methode, das Bulletin zu lesen und alles zu korrigieren, nicht mehr funktioniert. Bei über tausend Lücken im Monat musst du vorher entscheiden, was wirklich zählt. Der Outlook-Zero-Day hat eine mittlere Bewertung, aber konkrete Auswirkungen, weil er zu gestohlenen Zugangsdaten führt. Der CVSS-Wert allein ist ein schwacher Wegweiser. Man muss ihn mit dem Ausnutzungsstatus und der Exposition der Systeme kombinieren. Auffällig ist auch, dass Microsoft bei den Angriffen so wortkarg bleibt.
Häufige Fragen
Wie viele Zero-Days behebt Microsoft im November 2026?
Nur einen, in Outlook, mit der Kennung CVE-2026-124194. Er wurde vor dem Patch in Angriffen ausgenutzt. Laut The Register ist keine der übrigen Lücken als öffentlich bekannt gekennzeichnet.
Was riskiert, wer die schädliche Datei öffnet?
Er kann seinen NTLMv2-Hash des Kontos verlieren. Der Angreifer kann ihn nutzen, um sich als der Nutzer auszugeben, nachdem er ihn laut BleepingComputer offline entschlüsselt hat. Es braucht eine Netzwerkverbindung und eine Aktion des Nutzers.
Warum nennen die Quellen unterschiedliche Lückenzahlen?
Sie verwenden unterschiedliche Kriterien. The Register nennt 1.094 Korrekturen, BleepingComputer 1.235. Letztere gibt an, nur die am Tag des Patch Tuesday veröffentlichten Lücken zu zählen.
Was bedeutet Zero-Click?
Dass die Lücke ausgenutzt werden kann, ohne dass der Nutzer etwas öffnet oder anklickt. Bei CVE-2026-116928 verarbeitet Exchange den Anhang selbst zur Indexierung. Deshalb empfiehlt Childs, Exchange zuerst zu korrigieren.
Wie kennzeichnet Defender Zero-Days?
Mit einem Tag Zero day auf den Seiten zu Schwachstellen, Software und Empfehlungen. Sobald der Patch da ist, wird die Empfehlung zu Update und das Tag entfernt. Defender zeigt nur Zero-Days, zu denen ihm Informationen vorliegen.
Worauf du in den nächsten Wochen nach dem Patch Tuesday achten solltest
Die Details zu den Angriffen auf Outlook müssen noch kommen. Bereite inzwischen eine Prioritätenmethode vor, die auch dem nächsten Bulletin standhält.
- Verfolge die Meldungen darüber, wer CVE-2026-124194 ausnutzt und wie, und passe die Mailverteidigung entsprechend an.
- Prüfe, ob Exchange und die Domain-Controller tatsächlich aktualisiert sind und nicht nur geplant.
- Erstelle eine schriftliche Prioritätsregel für die kommenden Bulletins, die auf Ausnutzung und Exposition beruht.



