
 Ing. Calogero Bono
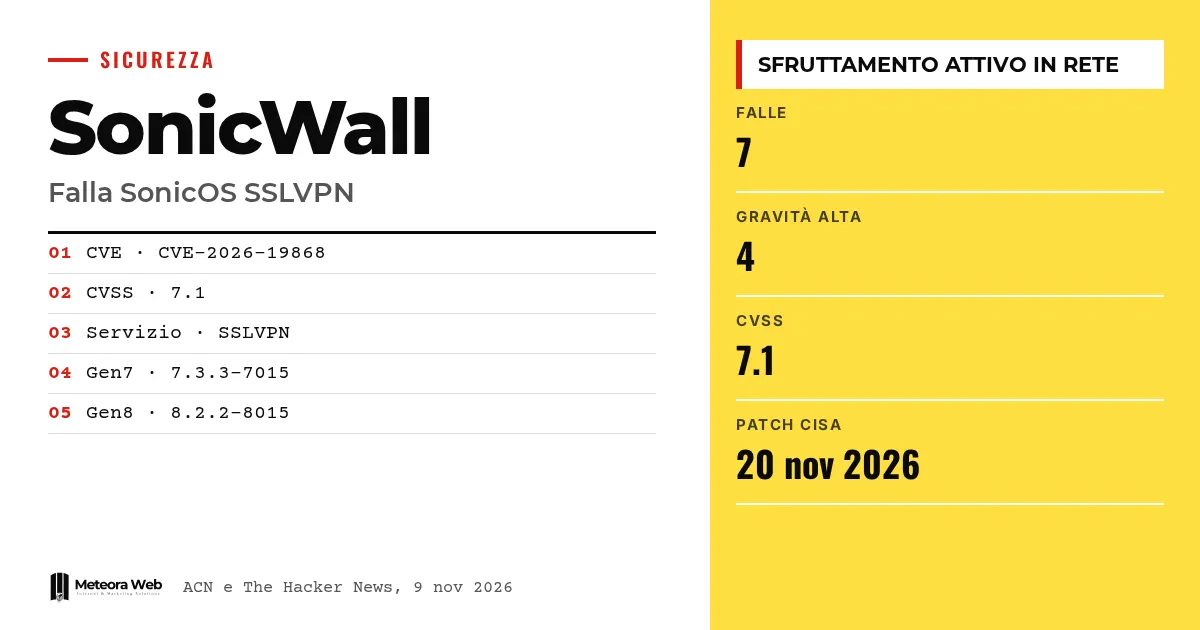
SonicWall a publié des mises à jour pour 7 vulnérabilités de SonicOS, le système d'exploitation de ses pare-feu. L'ACN, avec son alerte du 9 novembre 2026, signale que pour la CVE-2026-19868 des tentatives d'exploitation active ont été observées sur le réseau. La faille touche le service SSLVPN et peut contourner les contrôles SAML, y compris l'authentification à plusieurs facteurs. Cela compte parce que le pare-feu est la porte d'entrée du réseau de l'entreprise.
Quelques termes, avant d'entrer dans les faits. SonicOS est le système d'exploitation des pare-feu SonicWall. SSLVPN est le service qui permet de se connecter à distance au réseau de l'entreprise. SAML est un système d'authentification unique qui délègue la connexion à un fournisseur d'identité. MFA est l'authentification à plusieurs facteurs, c'est-à-dire un mot de passe plus un second contrôle. CVSS est le score de 0 à 10 qui mesure la gravité d'une faille.
Que s'est-il passé avec SonicOS ?
Selon l'alerte de l'ACN, les mises à jour de sécurité corrigent 7 vulnérabilités, dont 4 de gravité élevée. Parmi elles se distingue la CVE-2026-19868, pour laquelle l'agence indique la présence d'une exploitation dans le tableau des CVE.
Les types listés sont le contournement de l'authentification, le déni de service et le contournement de restrictions de sécurité. Le bulletin est en version 1.0, publié le 9 novembre 2026.
Comment fonctionne la CVE-2026-19868 ?
La faille est de type Authentication Enforcement Bypass et affiche un score CVSS 3.1 de 7.1. Selon l'ACN, elle dépend d'une application inadéquate des contrôles d'authentification SAML dans le service SSLVPN.
Celui qui dispose d'identifiants valides associés à des méthodes d'authentification alternatives pourrait contourner les contrôles SAML. Si l'MFA est appliquée via SAML, elle serait également contournée.
The Hacker News indique pour la même faille un score de 7.1 / 7.5. Dans le texte de l'ACN, seul le 7.1 apparaît.
Quelles versions de SonicOS sont concernées ?
L'ACN indique deux branches.
- Gen7, version 7.3.3-7015 et antérieures
- Gen8, version 8.2.2-8015 et antérieures
La liste complète des produits se trouve dans la section « Affected Product(s) » du bulletin du constructeur. L'ACN recommande de mettre à jour rapidement en suivant ces indications.
Quelles sont les autres failles graves et que dit la CISA ?
Selon The Hacker News, la CISA américaine a inscrit la CVE-2026-19868 dans le catalogue KEV, celui des vulnérabilités exploitées. Les agences fédérales civiles doivent appliquer les correctifs avant le 20 novembre 2026.
Les autres failles élevées sont la CVE-2026-107155 et la CVE-2026-107154, toutes deux avec un CVSS de 8.8 et situées dans l'interface de gestion, ainsi que la CVE-2026-82308 (CVSS 7.5), un buffer overflow avant authentification dans le SSLVPN qui peut provoquer un déni de service.
Le thème des pare-feu attaqués rappelle le cas de Cisco ASA et FTD, avec un zero-day sur le VPN SSL.
Limites à connaître
SonicWall, rapporte The Hacker News, a enquêté sur un signalement d'exploitation possible et n'a donné aucun détail sur l'attaque ni sur l'identité de ses auteurs. Nous ne savons pas combien d'appareils ont été touchés. Le tableau de l'ACN ne mentionne aucun exploit public de démonstration. La situation peut évoluer avec de nouvelles données du constructeur.
Ce qui change pour ceux qui travaillent dans le numérique
Si ton entreprise utilise un pare-feu SonicWall avec SSLVPN, la mise à jour est la priorité. Vérifie la version de SonicOS et compare-la aux branches indiquées. Contrôle si l'accès VPN passe par SAML avec MFA, car c'est précisément ce cas qui est à risque. Examine les journaux des accès distants récents, à la recherche de connexions inhabituelles. Si tu confies tes serveurs à un tiers, demande confirmation des délais de correctif, comme pour un hébergement géré avec mises à jour de sécurité.
Notre avis
La faille n'est pas la plus grave en soi, avec un score de 7.1, mais elle touche le point le plus sensible, c'est-à-dire la MFA. Beaucoup d'entreprises la considèrent comme une garantie, alors qu'ici tout dépend de la configuration. Le risque reste limité à ceux qui disposent déjà d'identifiants valides, mais les identifiants volés sont une pratique répandue. En arrière-plan se pose un problème récurrent – les équipements de périmètre sont des cibles privilégiées et sont mis à jour trop tard. En comparaison avec d'autres cas, comme celui d'Apache OFBiz, le message ne change pas.
Questions fréquentes
Qu'est-ce que la CVE-2026-19868 ?
C'est une faille de SonicOS dans le service SSLVPN. Elle permet, avec des identifiants valides issus d'une méthode alternative, de contourner les contrôles SAML et l'MFA appliquée via SAML.
Est-elle déjà exploitée ?
Oui, l'ACN signale une exploitation active sur le réseau. SonicWall parle d'un signalement d'exploitation possible et ne donne pas d'autres détails.
Quelles versions faut-il mettre à jour ?
Gen7 jusqu'à la 7.3.3-7015 et Gen8 jusqu'à la 8.2.2-8015. Pour la liste complète, il faut consulter le bulletin du constructeur.
L'MFA suffit-elle pour être en sécurité ?
Non, pas dans ce cas. Si l'MFA est appliquée via SAML, la faille peut contourner aussi celle-ci.
Qu'a fait la CISA ?
Elle a ajouté la faille au catalogue KEV. Les agences fédérales civiles américaines doivent appliquer les correctifs avant le 20 novembre 2026.
Ce qu'il faut suivre dans les prochaines semaines sur les pare-feu SonicWall
L'affaire est encore en évolution et les détails sur l'attaque manquent. Il vaut mieux suivre les mises à jour du constructeur.
- Suis le bulletin de SonicWall et l'alerte de l'ACN, à la recherche d'une nouvelle révision avec davantage de détails sur l'attaque.
- Vérifie aussi la gestion des produits en fin de vie, comme les systèmes GMS cités par The Hacker News, à remplacer par NSM.
- Envisage de ne pas confier l'accès à distance à un seul niveau de contrôle, en prévoyant des vérifications supplémentaires au-delà du SAML.



