
 Ing. Calogero Bono
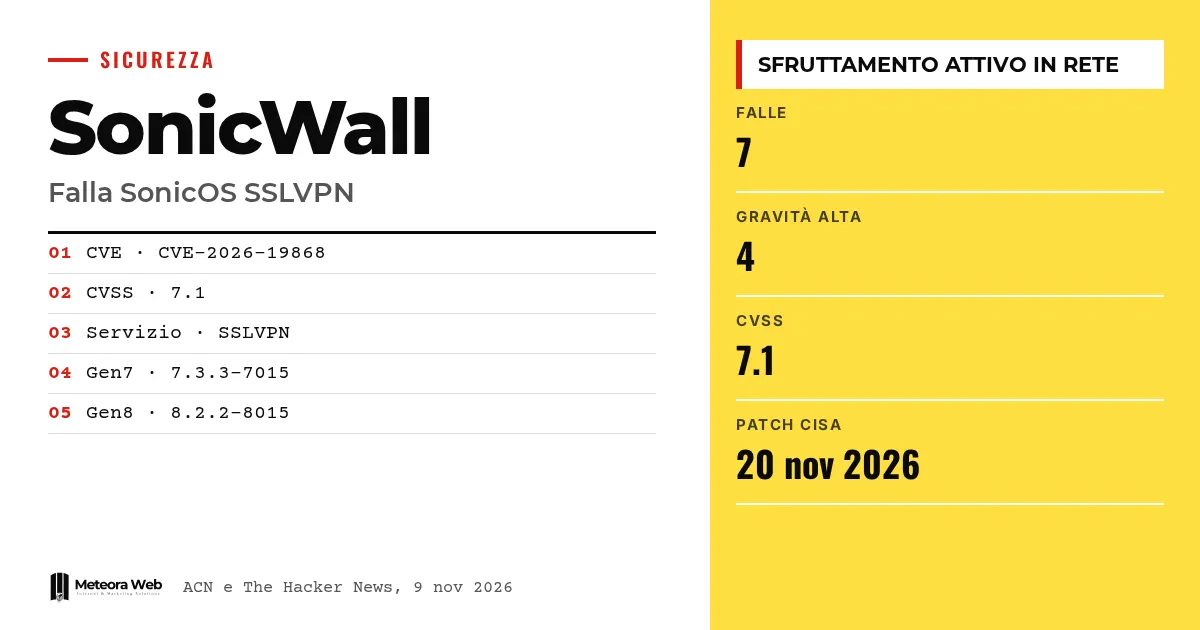
SonicWall ha rilasciato aggiornamenti per 7 vulnerabilità di SonicOS, il sistema operativo dei suoi firewall. L'ACN, con l'alert del 9 novembre 2026, segnala che per la CVE-2026-19868 sono stati osservati tentativi di sfruttamento attivo in rete. La falla riguarda il servizio SSLVPN e può aggirare i controlli SAML, anche l'autenticazione a più fattori. Conta perché il firewall è la porta d'ingresso della rete aziendale.
Olayların ayrıntısına girmeden önce birkaç terim. SonicOS işletim sistemi olarak SonicWall güvenlik duvarlarında çalışır. SSLVPN ise şirket ağına uzaktan bağlanmayı sağlayan servistir. SAML girişi bir kimlik sağlayıcısına devreden tek oturum açma sistemidir. MFA çok faktörlü kimlik doğrulamadır, yani parola artı ikinci bir kontrol demektir. CVSS bir açığın ciddiyetini 0 ile 10 arasında ölçen puandır.
SonicOS'ta ne oldu?
ACN'nin uyarısına göre, güvenlik güncellemeleri 7 açığı giderir, bunların 4'ü yüksek ciddiyettedir. Bunlar arasında öne çıkan CVE-2026-19868'dir ve ajans CVE tablosunda bu açık için sömürü olduğunu belirtiyor.
Listelenen türler kimlik doğrulama atlatma, hizmet reddi ve güvenlik kısıtlamalarını atlatmadır. Bülten 1.0 sürümüdür ve 9 Kasım 2026'da yayımlanmıştır.
CVE-2026-19868 nasıl çalışıyor?
Açık, Authentication Enforcement Bypass türündedir ve CVSS 3.1 puanı 7,1'dir. ACN'ye göre SSLVPN servisinde SAML kimlik doğrulama kontrollerinin yetersiz uygulanmasına dayanıyor.
Alternatif kimlik doğrulama yöntemleriyle ilişkili geçerli kimlik bilgilerine sahip olan biri SAML kontrollerini atlatabilir. MFA SAML üzerinden uygulanıyorsa, o da atlatılmış olur.
The Hacker News aynı açık için 7,1 / 7,5 puanını bildiriyor. ACN metninde yalnızca 7,1 yer alıyor.
Hangi SonicOS sürümleri etkileniyor?
ACN iki dalı belirtiyor.
- Gen7, 7.3.3-7015 sürümü ve öncesi
- Gen8, 8.2.2-8015 sürümü ve öncesi
Ürünlerin tam listesi üreticinin bülteninde «Affected Product(s)» bölümündedir. ACN, bu talimatları izleyerek zamanında güncelleme yapılmasını tavsiye ediyor.
Diğer ciddi açıklar ve CISA ne diyor?
The Hacker News'e göre ABD'li CISA, CVE-2026-19868'i istismar edilen açıkların listesi olan KEV kataloğuna ekledi. Sivil federal kurumların yamaları 20 Kasım 2026'ya kadar uygulaması gerekiyor.
Diğer yüksek riskli açıklar CVE-2026-107155 ve CVE-2026-107154'tür, ikisi de CVSS 8,8 ile yönetim arayüzünde bulunuyor. Bir de CVE-2026-82308 var (CVSS 7,5), SSLVPN'de kimlik doğrulama öncesi bir buffer overflow olup hizmet reddine yol açabiliyor.
Saldırı altındaki güvenlik duvarları teması, SSL VPN'de bir zero-day içeren Cisco ASA ve FTD vakasını hatırlatıyor.
Bilinmesi gereken sınırlar
Dijital alanda çalışanlar için ne değişiyor
Şirketinde SSLVPN'li bir SonicWall güvenlik duvarı kullanıyorsan, güncelleme en öncelikli iştir. SonicOS sürümünü kontrol et ve belirtilen dallarla karşılaştır. VPN erişiminin SAML ve MFA üzerinden geçip geçmediğine bak, çünkü tam da bu durum risk altındadır. Son uzaktan erişim kayıtlarını, olağandışı girişler için gözden geçir. Sunucularını üçüncü taraflara emanet eden biri, güvenlik güncellemeleri içeren yönetilen barındırma örneğinde olduğu gibi yama sürelerinin teyidini isteyebilir.
Bizim görüşümüz
Açık 7,1 puanıyla en ağır olanı değil, ama en hassas noktaya, yani MFA'ya dokunuyor. Birçok şirket bunu bir güvence sayar, oysa burada her şey yapılandırmaya bağlı. Risk, zaten geçerli kimlik bilgilerine sahip olanlarla sınırlı, ancak çalınan kimlik bilgileri yaygın bir alışkanlık. Arka planda tekrarlayan bir sorun var – sınır cihazları saldırganların gözde hedefi ve yamalar geç uygulanıyor. Apache OFBiz gibi diğer vakalarla karşılaştırıldığında mesaj değişmiyor.
Sık sorulan sorular
CVE-2026-19868 nedir?
SonicOS'un SSLVPN servisindeki bir açıktır. Geçerli kimlik bilgileriyle, alternatif bir yöntem kullanarak SAML kontrollerini ve SAML üzerinden uygulanan MFA'yı atlatmaya izin verir.
Zaten sömürülüyor mu?
Evet, ACN ağda aktif sömürü görüldüğünü bildiriyor. SonicWall ise olası bir sömürü bildirimini araştırdığını söylüyor ve başka ayrıntı vermiyor.
Hangi sürümler güncellenmeli?
Gen7 için 7.3.3-7015'e kadar olan sürümler, Gen8 için ise 8.2.2-8015'e kadar olanlar. Tam liste için üreticinin bültenine bakmak gerekir.
Sadece MFA kullanmak yeterli mi?
Bu durumda değil. MFA SAML üzerinden uygulanıyorsa, açık bu korumayı da atlatabilir.
CISA ne yaptı?
Açığı KEV kataloğuna ekledi. ABD'nin sivil federal kurumları yamaları 20 Kasım 2026'ya kadar uygulamak zorunda.
Önümüzdeki haftalarda SonicWall güvenlik duvarları için nelere dikkat edilmeli
Olay hâlâ gelişiyor ve saldırının ayrıntıları eksik. Üreticinin güncellemelerini takip etmek en iyisi.
- SonicWall bültenini ve ACN uyarısını takip et, saldırı hakkında daha fazla ayrıntı içeren yeni bir revizyon olup olmadığına bak.
- The Hacker News'in andığı GMS sistemleri gibi ömrünü tamamlamış ürünlerin yönetimini de kontrol et, bunların NSM ile değiştirilmesini değerlendir.
- Uzaktan erişimi tek bir kontrol katmanına bağlı bırakmamayı düşün, SAML'in yanına ek doğrulamalar eklemeyi planla.



