
 Ing. Calogero Bono
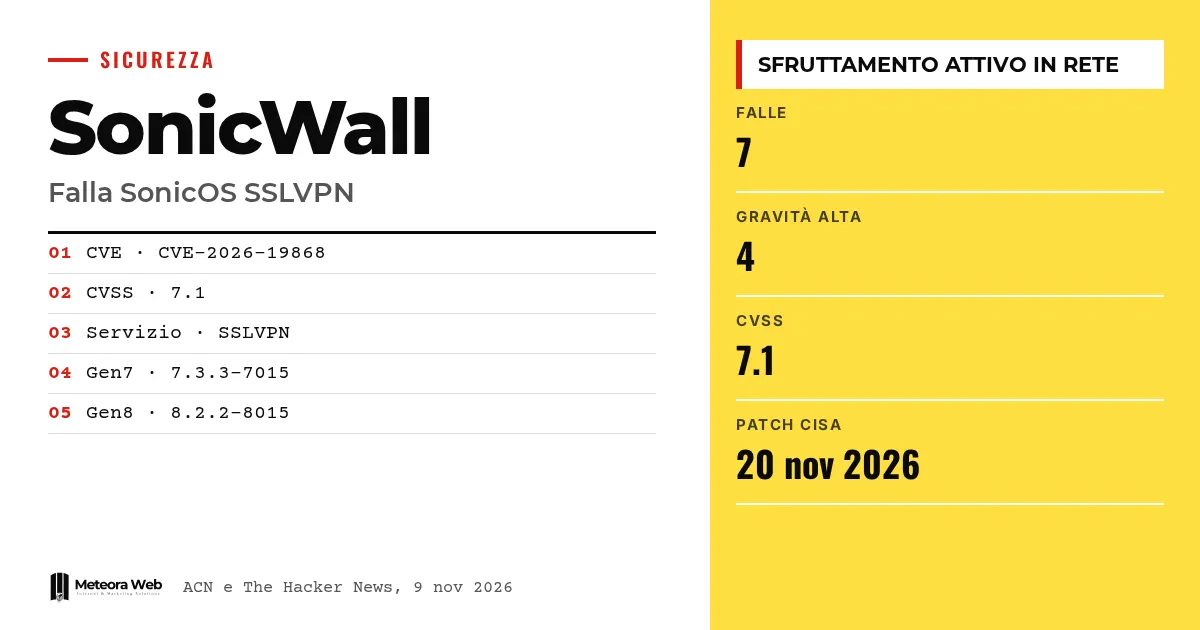
SonicWall wydało aktualizacje łatające 7 luk w SonicOS, systemie operacyjnym swoich firewalli. ACN w alercie z 9 listopada 2026 roku informuje, że w przypadku CVE-2026-19868 w sieci zaobserwowano aktywne próby wykorzystania. Luka dotyczy usługi SSLVPN i może omijać kontrole SAML, a wraz z nimi uwierzytelnianie wieloskładnikowe. Ma to znaczenie, ponieważ firewall jest bramą wejściową do sieci firmowej.
Kilka pojęć, zanim przejdziemy do faktów. SonicOS to system operacyjny firewalli SonicWall. SSLVPN to usługa umożliwiająca zdalne połączenie z siecią firmową. SAML to system jednokrotnego logowania, który deleguje logowanie do dostawcy tożsamości. MFA to uwierzytelnianie wieloskładnikowe, czyli hasło plus drugi etap weryfikacji. CVSS to wynik od 0 do 10 mierzący wagę luki.
Co się stało z SonicOS?
Według alertu ACN, aktualizacje bezpieczeństwa usuwają 7 luk, z czego 4 o wysokiej wadze. Wśród nich wyróżnia się CVE-2026-19868, dla której agencja wskazuje obecność wykorzystania w tabeli CVE.
Wymienione typy to obejście uwierzytelniania, denial of service oraz obejście ograniczeń bezpieczeństwa. Biuletyn to wersja 1.0, opublikowana 9 listopada 2026 roku.
Jak działa CVE-2026-19868?
Luka jest typu Authentication Enforcement Bypass i ma wynik CVSS 3.1 równy 7.1. Według ACN wynika z niewłaściwego egzekwowania kontroli uwierzytelniania SAML w usłudze SSLVPN.
Osoba posiadająca ważne dane logowania powiązane z alternatywnymi metodami uwierzytelniania może ominąć kontrole SAML. Jeśli MFA jest stosowane przez SAML, zostałoby ominięte także ono.
The Hacker News podaje dla tej samej luki wynik 7.1 / 7.5. W tekście ACN pojawia się tylko 7.1.
Które wersje SonicOS są dotknięte?
ACN wskazuje dwie gałęzie.
- Gen7, wersja 7.3.3-7015 i starsze
- Gen8, wersja 8.2.2-8015 i starsze
Pełna lista produktów znajduje się w sekcji „Affected Product(s)” biuletynu producenta. ACN zaleca szybką aktualizację zgodnie z tymi wskazówkami.
Jakie są inne poważne luki i co mówi CISA?
Według The Hacker News, amerykańska CISA dodała CVE-2026-19868 do katalogu KEV, czyli luk wykorzystywanych w praktyce. Federalne agencje cywilne muszą zastosować poprawki do 20 listopada 2026 roku.
Pozostałe wysokie luki to CVE-2026-107155 i CVE-2026-107154, obie z CVSS 8.8 w interfejsie zarządzania, oraz CVE-2026-82308 (CVSS 7.5), przepełnienie bufora przed uwierzytelnieniem w SSLVPN, które może powodować denial of service.
Temat atakowanych firewalli przypomina przypadek Cisco ASA i FTD, z zero-day w VPN SSL.
Ograniczenia, o których warto wiedzieć
SonicWall, jak podaje The Hacker News, zbadało zgłoszenie o możliwym wykorzystaniu i nie podało szczegółów ataku ani tego, kto stoi za tą aktywnością. Nie wiadomo, ile urządzeń zostało dotkniętych. W tabeli ACN nie ma publicznych exploitów demonstracyjnych. Obraz może się zmienić wraz z nowymi danymi od producenta.
Co się zmienia dla osób pracujących w obszarze cyfrowym
Jeśli Twoja firma korzysta z firewalla SonicWall z SSLVPN, aktualizacja jest priorytetem. Sprawdź wersję SonicOS i porównaj ją z wymienionymi gałęziami. Zweryfikuj, czy dostęp VPN przechodzi przez SAML z MFA, bo właśnie ten przypadek jest zagrożony. Przejrzyj logi ostatnich zdalnych logowań pod kątem nietypowych wejść. Firmy, które powierzają serwery podmiotom zewnętrznym, mogą zapytać o terminy łatania, tak jak w przypadku zarządzanego hostingu z aktualizacjami bezpieczeństwa.
Nasza opinia
Luka nie jest najpoważniejsza, ma wynik 7.1, ale dotyczy najbardziej wrażliwego punktu, czyli MFA. Wiele firm uważa MFA za gwarancję, tymczasem tutaj wszystko zależy od konfiguracji. Ryzyko dotyczy przede wszystkim osób, które mają już ważne dane logowania, ale skradzione poświadczenia to powszechna praktyka. W tle widać powtarzający się problem – urządzenia brzegowe są ulubionym celem atakujących i są aktualizowane zbyt późno. W porównaniu z innymi przypadkami, jak Apache OFBiz, przekaz pozostaje ten sam.
Najczęstsze pytania
Czym jest CVE-2026-19868?
To luka w SonicOS w usłudze SSLVPN. Pozwala osobie z ważnymi danymi logowania z alternatywnej metody ominąć kontrole SAML oraz MFA stosowane przez SAML.
Czy jest już wykorzystywana?
Tak, ACN informuje o aktywnym wykorzystaniu w sieci. SonicWall mówi o zgłoszeniu możliwego wykorzystania i nie podaje dalszych szczegółów.
Które wersje wymagają aktualizacji?
Gen7 do wersji 7.3.3-7015 włącznie i Gen8 do wersji 8.2.2-8015 włącznie. Pełnej listy potrzebujesz z biuletynu producenta.
Czy sam MFA wystarczy do bezpieczeństwa?
Nie, nie w tym przypadku. Jeśli MFA jest stosowane przez SAML, luka może ominąć także je.
Co zrobiła CISA?
Dodała lukę do katalogu KEV. Federalne agencje cywilne USA muszą zastosować poprawki do 20 listopada 2026 roku.
Na co zwracać uwagę w najbliższych tygodniach w przypadku firewalli SonicWall
Sprawa wciąż się rozwija, a szczegółów ataku brakuje. Warto śledzić aktualizacje producenta.
- Śledź biuletyn SonicWall i alert ACN, szukając nowej rewizji z większą liczbą szczegółów o ataku.
- Sprawdź też zarządzanie produktami end-of-life, takimi jak systemy GMS wspomniane przez The Hacker News, które warto zastąpić przez NSM.
- Rozważ, by dostępu zdalnego nie opierać tylko na jednej warstwie kontroli, dodając dodatkowe weryfikacje poza SAML.



