
 Ing. Calogero Bono
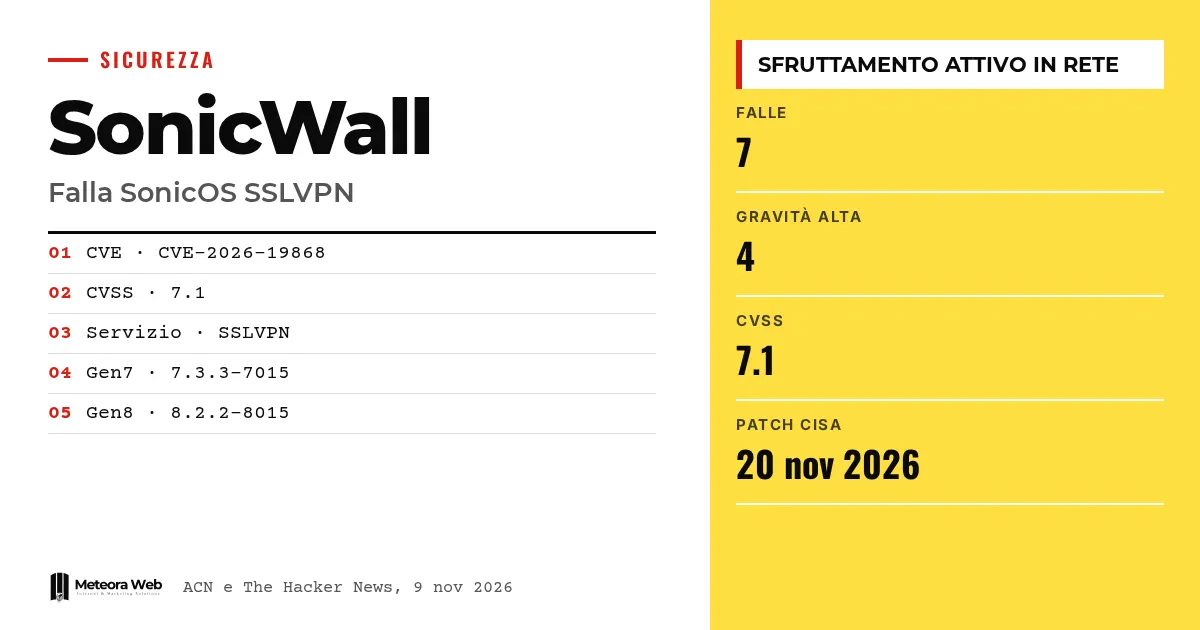
SonicWall telah merilis pembaruan untuk 7 kerentanan di SonicOS, sistem operasi firewall miliknya. ACN, lewat peringatan tanggal 9 November 2026, melaporkan bahwa untuk CVE-2026-19868 telah terlihat percobaan eksploitasi aktif di jaringan. Celah ini berada pada layanan SSLVPN dan dapat melewati kontrol SAML, termasuk autentikasi multi-faktor. Ini penting karena firewall adalah pintu masuk jaringan perusahaan.
Beberapa istilah sebelum masuk ke fakta. SonicOS adalah sistem operasi firewall SonicWall. SSLVPN adalah layanan yang memungkinkan kamu terhubung dari jarak jauh ke jaringan perusahaan. SAML adalah sistem single sign-on yang mendelegasikan proses login ke penyedia identitas. MFA adalah autentikasi multi-faktor, yaitu kata sandi ditambah satu lapis verifikasi kedua. CVSS adalah skor dari 0 sampai 10 yang mengukur tingkat keparahan sebuah celah.
Apa yang terjadi pada SonicOS?
Menurut peringatan ACN, pembaruan keamanan memperbaiki 7 kerentanan, 4 di antaranya berkeparahan tinggi. Yang menonjol adalah CVE-2026-19868, yang oleh lembaga tersebut ditandai sudah dieksploitasi dalam tabel CVE.
Jenis kerentanan yang tercantum adalah bypass autentikasi, denial of service, dan bypass pembatasan keamanan. Buletin ini adalah versi 1.0 yang dipublikasikan pada 9 November 2026.
Bagaimana cara kerja CVE-2026-19868?
Celah ini bertipe Authentication Enforcement Bypass dengan skor CVSS 3.1 sebesar 7.1. Menurut ACN, penyebabnya adalah penerapan kontrol autentikasi SAML yang tidak memadai pada layanan SSLVPN.
Siapa pun yang memiliki kredensial valid yang terkait dengan metode autentikasi alternatif berpotensi melewati kontrol SAML. Jika MFA diterapkan lewat SAML, MFA itu juga ikut terlewati.
The Hacker News melaporkan skor 7.1 / 7.5 untuk celah yang sama. Dalam teks ACN hanya tercantum 7.1.
Versi SonicOS mana saja yang terdampak?
ACN menyebutkan dua cabang.
- Gen7, versi 7.3.3-7015 dan sebelumnya
- Gen8, versi 8.2.2-8015 dan sebelumnya
Daftar lengkap produk ada di bagian «Affected Product(s)» pada buletin produsen. ACN menganjurkan untuk segera memperbarui sesuai petunjuk tersebut.
Apa celah berat lainnya dan apa kata CISA?
Menurut The Hacker News, CISA Amerika Serikat telah memasukkan CVE-2026-19868 ke katalog KEV, yaitu daftar kerentanan yang sudah dieksploitasi. Lembaga federal sipil wajib menerapkan patch paling lambat 20 November 2026.
Celah tinggi lainnya adalah CVE-2026-107155 dan CVE-2026-107154, keduanya dengan CVSS 8.8 pada antarmuka manajemen, serta CVE-2026-82308 (CVSS 7.5), sebuah buffer overflow pra-autentikasi di SSLVPN yang dapat menyebabkan denial of service.
Tema firewall yang diserang ini mengingatkan pada kasus Cisco ASA dan FTD, dengan zero-day pada VPN SSL.
Batasan yang perlu diketahui
SonicWall, menurut The Hacker News, sedang menyelidiki laporan kemungkinan eksploitasi dan belum memberikan rincian tentang serangan maupun pihak di baliknya. Kita belum tahu berapa banyak perangkat yang terdampak. Dalam tabel ACN tidak ada exploit publik yang bisa dijalankan. Gambaran ini bisa berubah seiring data baru dari produsen.
Apa yang berubah bagi pekerja digital
Jika perusahaanmu memakai firewall SonicWall dengan SSLVPN, pembaruan menjadi prioritas. Periksa versi SonicOS-mu dan bandingkan dengan cabang yang disebutkan. Pastikan apakah akses VPN memakai SAML dengan MFA, karena justru kasus itulah yang berisiko. Tinjau log akses jarak jauh terbaru dan cari login yang mencurigakan. Jika kamu menitipkan server ke pihak ketiga, mintalah konfirmasi jadwal patch, seperti yang lazim pada hosting terkelola dengan pembaruan keamanan.
Pendapat kami
Celah ini bukan yang paling parah, dengan skor 7.1, tetapi menyasar titik paling sensitif, yaitu MFA. Banyak perusahaan menganggap MFA sebagai jaminan, padahal di sini hasilnya bergantung pada cara konfigurasinya. Risikonya tetap terbatas pada mereka yang sudah memegang kredensial valid, tetapi kredensial yang dicuri adalah kebiasaan yang cukup umum. Di belakangnya ada masalah yang berulang – perangkat perimeter menjadi sasaran favorit dan sering terlambat diperbarui. Jika dibandingkan dengan kasus lain seperti Apache OFBiz, pesannya tetap sama.
Pertanyaan yang sering diajukan
Apa itu CVE-2026-19868?
Ini adalah celah di SonicOS pada layanan SSLVPN. Dengan kredensial valid dari metode autentikasi alternatif, penyerang dapat melewati kontrol SAML dan MFA yang diterapkan lewat SAML.
Apakah sudah dieksploitasi?
Ya, ACN melaporkan eksploitasi aktif di jaringan. SonicWall menyebut adanya laporan kemungkinan eksploitasi dan tidak memberikan rincian lain.
Versi mana saja yang perlu diperbarui?
Gen7 hingga 7.3.3-7015 dan Gen8 hingga 8.2.2-8015. Untuk daftar lengkapnya diperlukan buletin resmi dari produsen.
Apakah MFA saja sudah cukup untuk aman?
Tidak, untuk kasus ini belum tentu. Jika MFA diterapkan lewat SAML, celah ini juga bisa melewatinya.
Apa tindakan CISA?
CISA memasukkan celah ini ke katalog KEV. Lembaga federal sipil Amerika Serikat wajib menerapkan patch paling lambat 20 November 2026.
Hal yang perlu dipantau dalam beberapa minggu ke depan terkait firewall SonicWall
Kasus ini masih berkembang dan rincian serangannya belum lengkap. Sebaiknya pantau terus pembaruan dari produsen.
- Ikuti buletin SonicWall dan peringatan ACN, dan cari revisi baru yang memuat rincian serangan lebih lengkap.
- Periksa juga pengelolaan produk yang sudah akhir masa pakainya, seperti sistem GMS yang disebut The Hacker News, dan gantilah dengan NSM.
- Pertimbangkan untuk tidak mengandalkan satu lapis kontrol untuk akses jarak jauh, dan tambahkan verifikasi selain SAML.



