
 Ing. Calogero Bono
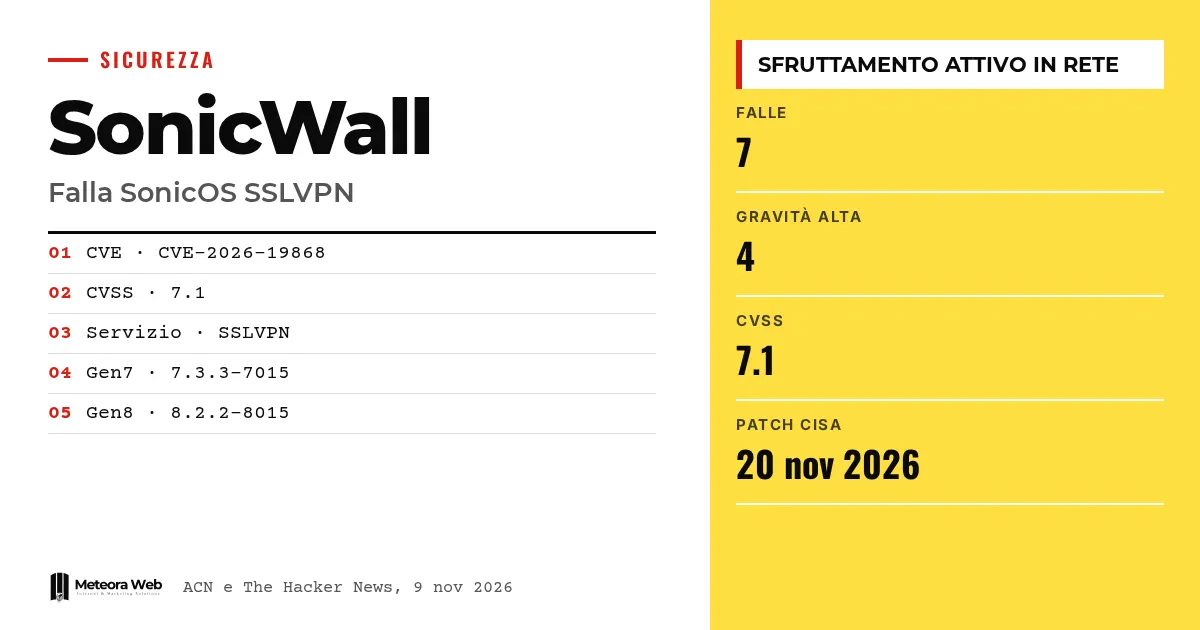
SonicWall ha rilasciato aggiornamenti per 7 vulnerabilità di SonicOS, il sistema operativo dei suoi firewall. L'ACN, con l'allerta del 9 novembre 2026, segnala che per la CVE-2026-19868 sono stati osservati tentativi di sfruttamento attivo in rete. La falla riguarda il servizio SSLVPN e può aggirare i controlli SAML, inclusa l'autenticazione a più fattori. Conta perché il firewall è la porta d'ingresso della rete aziendale.
कुछ शब्द, तथ्यों में जाने से पहले। SonicOS è il sistema operativo dei firewall SonicWall. SSLVPN è il servizio che permette di collegarsi da remoto alla rete aziendale. SAML è un sistema di accesso unico che delega il login a un provider di identità. MFA è l'autenticazione a più fattori, cioè password più un secondo controllo. CVSS è il punteggio da 0 a 10 che misura la gravità di una falla.
SonicOS के साथ क्या हुआ?
The ACN की चेतावनी के अनुसार, सुरक्षा अपडेट 7 कमज़ोरियों को ठीक करते हैं, जिनमें से 4 की गंभीरता उच्च है। इनमें सबसे प्रमुख है CVE-2026-19868, जिसके लिए एजेंसी CVE तालिका में सक्रिय शोषण की मौजूदगी बताती है।
सूचीबद्ध प्रकार हैं authentication bypass, denial of service और security restrictions bypass। यह बुलेटिन संस्करण 1.0 है, जो 9 नवंबर 2026 को प्रकाशित हुआ।
CVE-2026-19868 कैसे काम करता है?
यह falla Authentication Enforcement Bypass प्रकार की है और इसका CVSS 3.1 स्कोर 7.1 है। ACN के अनुसार यह SSLVPN सेवा में SAML प्रमाणीकरण नियंत्रणों के ठीक से लागू न होने पर निर्भर करता है।
जिन उपयोगकर्ताओं के पास वैकल्पिक प्रमाणीकरण तरीकों से जुड़े वैध credentials हैं, वे SAML नियंत्रणों को पार कर सकते हैं। यदि MFA SAML के माध्यम से लागू है, तो वह भी बायपास हो सकता है।
The Hacker News इसी falla के लिए 7.1 / 7.5 स्कोर बताता है। ACN के पाठ में केवल 7.1 दिखता है।
SonicOS के कौन से संस्करण प्रभावित हैं?
ACN दो शाखाएँ बताता है।
- Gen7, संस्करण 7.3.3-7015 और उससे पहले
- Gen8, संस्करण 8.2.2-8015 और उससे पहले
उत्पादों की पूरी सूची निर्माता के बुलेटिन के «Affected Product(s)» खंड में है। ACN उन निर्देशों का पालन करते हुए तुरंत अपडेट करने की सलाह देता है।
अन्य गंभीर falla और CISA क्या कहती है?
The Hacker News के अनुसार, अमेरिकी एजेंसी CISA ने CVE-2026-19868 को KEV कैटलॉग में जोड़ा है, जो सक्रिय रूप से शोषित कमज़ोरियों की सूची है। नागरिक संघीय एजेंसियों को 20 नवंबर 2026 तक patch लागू करने होंगे।
अन्य उच्च falla हैं CVE-2026-107155 और CVE-2026-107154, दोनों CVSS 8.8 के साथ प्रबंधन इंटरफ़ेस में, और CVE-2026-82308 (CVSS 7.5), SSLVPN में एक pre-authentication buffer overflow जो denial of service का कारण बन सकता है।
फ़ायरवॉल पर हमलों का यह विषय Cisco ASA और FTD के मामले की याद दिलाता है, जिसमें SSL VPN पर zero-day था।
सीमाएँ जो जानना ज़रूरी है
SonicWall, riferisce The Hacker News, ha indagato su una segnalazione di possibile sfruttamento e non ha dato dettagli sull'attacco né su chi ci sia dietro. Non sappiamo quanti dispositivi siano stati colpiti. Nella tabella dell'ACN non risultano exploit pubblici dimostrativi. Il quadro può cambiare con nuovi dati dal produttore.
जो लोग डिजिटल क्षेत्र में काम करते हैं, उनके लिए क्या बदलता है
Se la tua azienda usa un firewall SonicWall con SSLVPN, l'aggiornamento è la priorità. Controlla la versione di SonicOS e confrontala con i rami indicati. Verifica se l'accesso VPN passa da SAML con MFA, perché è proprio quel caso a essere a rischio. Rivedi i log degli accessi remoti recenti, in cerca di login insoliti. Chi affida i server a terzi può chiedere conferma dei tempi di patch, come accade con un hosting gestito con aggiornamenti di sicurezza.
हमारी राय
La falla non è la più grave in assoluto, con un punteggio di 7.1, ma colpisce il punto più delicato, cioè l'MFA. Molte aziende la considerano una garanzia e invece qui dipende da come è configurata. Il rischio resta limitato a chi ha già credenziali valide, ma le credenziali rubate sono un'abitudine diffusa. Sullo sfondo c'è un problema ricorrente – gli apparati di perimetro sono bersagli prediletti e vengono aggiornati troppo tardi. Nel confronto con altri casi, come quello di Apache OFBiz, il messaggio non cambia.
अक्सर पूछे जाने वाले प्रश्न
Cos'è la CVE-2026-19868?
È una falla di SonicOS nel servizio SSLVPN. Permette, con credenziali valide di un metodo alternativo, di eludere i controlli SAML e l'MFA applicata tramite SAML.
È già sfruttata?
Sì, l'ACN segnala sfruttamento attivo in rete. SonicWall parla di una segnalazione di possibile sfruttamento e non dà altri dettagli.
Quali versioni vanno aggiornate?
Gen7 fino alla 7.3.3-7015 e Gen8 fino alla 8.2.2-8015. Per l'elenco completo serve il bollettino del produttore.
Basta l'MFA per essere al sicuro?
No, non in questo caso. Se l'MFA è applicata tramite SAML, la falla può aggirare anche quella.
Cosa ha fatto la CISA?
Ha aggiunto la falla al catalogo KEV. Le agenzie federali civili statunitensi devono applicare le patch entro il 20 novembre 2026.
Cosa osservare nelle prossime settimane sui firewall SonicWall
Il caso è ancora in evoluzione e i dettagli sull'attacco mancano. Conviene seguire gli aggiornamenti del produttore.
- Segui il bollettino di SonicWall e l'allerta dell'ACN, in attesa di una nuova revisione con più dettagli sull'attacco.
- Controlla anche la gestione dei prodotti a fine vita, come i sistemi GMS citati da The Hacker News, da sostituire con NSM.
- Valuta di non affidare l'accesso remoto a un solo livello di controllo, prevedendo verifiche aggiuntive oltre il SAML.



