Ing. Calogero Bono
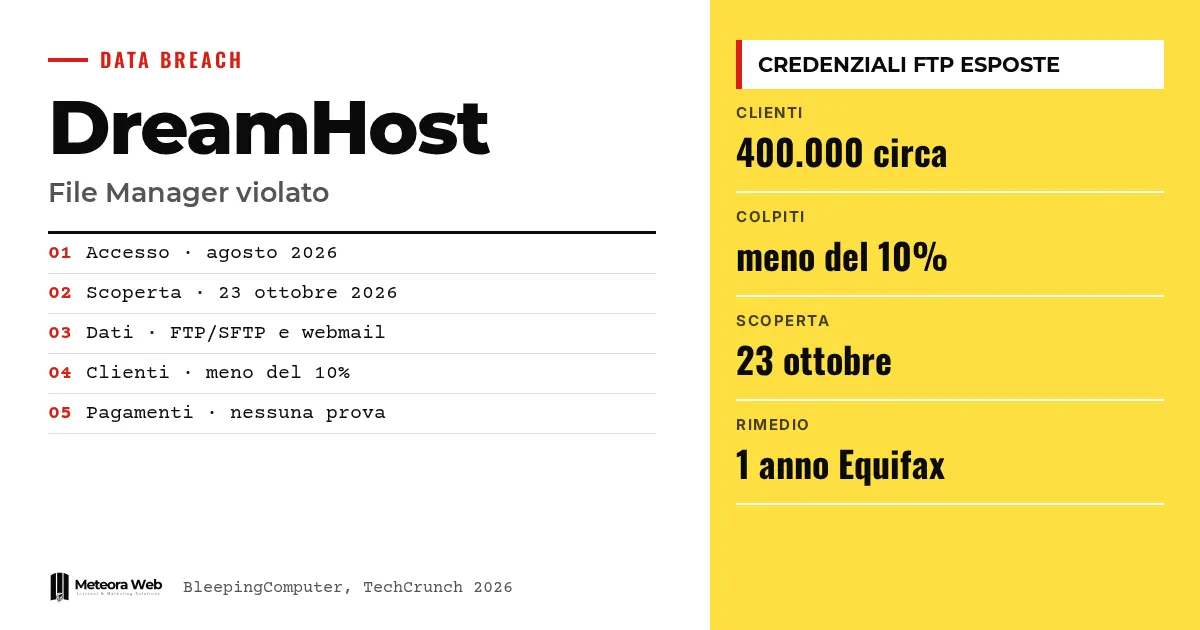
DreamHost, penyedia hosting dan registrar domain asal Amerika Serikat, telah mengonfirmasi pelanggaran data yang menyerang File Manager berbasis web miliknya. Menurut pemberitahuan kepada pelanggan, penyerang masuk dengan memanfaatkan sebuah kerentanan dan mencuri nama pengguna dan kata sandi FTP/SFTP, serta data sesi dari sejumlah kotak webmail. Akses ilegal itu berlangsung dari Agustus 2026 hingga 23 Oktober 2026, saat insiden ditemukan. Ini penting karena siapa pun yang mengelola situs dengan hosting bersama mempercayakan file, email, dan akses ke pekerjaannya pada alat-alat seperti ini.
Beberapa istilah sebelum masuk ke fakta. FTP/SFTP adalah protokol untuk mengunggah dan mengunduh file situs ke server. File Manager adalah alat berbasis browser untuk mengelola file-file tersebut. Webmail adalah email yang dibaca lewat browser. Token sesi adalah data yang membuat pengguna tetap masuk setelah login, dan jika dicuri, penyerang bisa masuk sebagai pengguna itu. BEC (Business Email Compromise) adalah penipuan ketika penjahat memakai kotak email sungguhan untuk menipu pelanggan dan pemasok.
Apa yang terjadi pada DreamHost?
Dalam pemberitahuan kepada pelanggan, yang dikutip oleh BleepingComputer, perusahaan menjelaskan bahwa pihak ketiga yang tidak sah mendapat akses ke server yang menjalankan File Manager di files.dreamhost.com. Penyusup memanfaatkan kerentanan pada perangkat lunak.
Menurut pemberitahuan yang sama, penyerang bisa membaca nama pengguna dan kata sandi FTP/SFTP milik mereka yang memakai File Manager itu antara Agustus 2026 dan 23 Oktober 2026. Selain itu, untuk "jumlah terbatas" pengguna webmail, informasi sesi terekspos, termasuk kredensial.
DreamHost menyebut serangan ini disengaja dan mengatakan timnya bekerja tanpa henti untuk membendungnya.
Berapa banyak pelanggan yang terdampak?
Angka pastinya tidak ada. Menurut TechCrunch, seorang juru bicara mengatakan pelanggan yang terdampak adalah "jauh kurang dari 10%", tanpa angka yang lebih tepat. Perusahaan menyebut sekitar 400.000 pelanggan berbayar, jadi perhitungan ini berasal dari kami, dan itu berarti kurang dari 40.000 pelanggan.
Juru bicara yang sama tidak menjelaskan mengapa serangan baru ditemukan sekarang, dengan alasan penyelidikan masih berjalan. BleepingComputer mengatakan sudah berulang kali menghubungi DreamHost soal jumlah akun, tetapi tidak mendapat jawaban.
TechCrunch menambahkan bahwa pelanggaran ini menyebabkan gangguan layanan selama beberapa hari, dan selama itu sebagian kata sandi diatur ulang.
Apakah pembayaran dan panel kontrol aman?
Untuk sekarang DreamHost mengatakan tidak punya bukti bahwa data akses panel kontrol maupun data penagihan telah diakses. Menurut TechRadar, perusahaan tidak menyimpan nomor kartu lengkap melainkan hanya token aman yang tidak bisa dipakai untuk belanja di tempat lain.
Menurut BleepingComputer, data pembayaran dikelola oleh penyedia eksternal. Itu semua pernyataan dari perusahaan, dan penyelidikannya masih terbuka.
Apa yang harus dilakukan pelanggan yang terdampak?
DreamHost telah menutup sesi aktif pengguna yang berpotensi terdampak dan membatalkan kata sandi mereka. Perusahaan menawarkan satu tahun pemantauan kredit dan perlindungan pencurian identitas melalui Equifax, serta menyarankan untuk mempertimbangkan peringatan penipuan atau pembekuan pada laporan kredit.
Menurut BleepingComputer, penerima pemberitahuan sebaiknya memeriksa apakah file situs diubah tanpa izin, memverifikasi aturan dan filter penerusan di webmail, dan mengganti kata sandi layanan lain yang memakai kredensial yang sama. Soal penggunaan ulang kata sandi, berlaku juga yang kami tulis di artikel ini tentang pelanggaran mSecure.
Batasan yang perlu diketahui
Kerentanannya tidak dijelaskan, dan DreamHost tidak menyebutkan mengapa serangan itu bisa tersembunyi selama berbulan-bulan. Jumlah pasti akun yang terdampak, identitas penyerang, dan kemungkinan permintaan tebusan belum diketahui. Penyelidikan masih berjalan dan perusahaan menjanjikan pembaruan. TechRadar melaporkan bahwa belum ada kelompok yang mengklaim serangan ini dan data tidak tampak muncul di dark web, tetapi situasinya bisa berubah.
Apa dampaknya bagi yang bekerja dengan digital
Jika kamu punya situs di hosting bersama, anggap email dan file-filemu berpotensi terekspos, meski kamu belum menerima pemberitahuan. Kotak email yang disusupi bisa dipakai untuk spam, phishing, dan penipuan BEC, yang juga menyentuh reputasi domainmu, seperti kami jelaskan di SPF, DKIM, DMARC dan reputasi pengirim. Periksa file situs, aturan penerusan email, dan siapa saja yang punya akses FTP. Ingat juga siapa yang tercatat sebagai pemilik apa, seperti dijelaskan dalam panduan tentang domain, hosting dan email.
Pendapat kami
Kasus ini menunjukkan betapa pentingnya komunikasi. Pelanggaran yang berlangsung dari Agustus sampai 23 Oktober, baru ketahuan di akhir, dan juru bicara yang tidak menjelaskan alasannya, membuat orang meragukan kontrol internal perusahaan. Sisi positifnya, data pembayaran tampaknya terpisah dari sisa sistem, tetapi itu baru pernyataan, bukan hasil verifikasi. File Manager berbasis web dengan kredensial yang bisa dibaca pengguna adalah kenyamanan yang berubah menjadi target. Bagi yang menyimpan data pelanggan di server, memakai kredensial unik dan membatasi jalur akses bukanlah sikap berlebihan.
Pertanyaan yang sering diajukan
Kapan pelanggaran DreamHost terjadi?
Antara Agustus 2026 dan 23 Oktober 2026, tanggal ketika DreamHost mengatakan akses itu ditemukan. Perusahaan belum menjelaskan mengapa baru terdeteksi pada waktu itu.
Data apa saja yang dicuri?
Nama pengguna dan kata sandi FTP/SFTP dari mereka yang memakai File Manager, serta data sesi, termasuk kredensial, dari sejumlah terbatas pengguna webmail. Menurut perusahaan, panel kontrol dan data penagihan sejauh ini tidak terdampak.
Berapa banyak pelanggan yang terdampak?
Jumlah pastinya belum diketahui. Seorang juru bicara menyebut "jauh kurang dari 10%" dari sekitar 400.000 pelanggan berbayar, tanpa rincian lain.
Apa yang ditawarkan DreamHost kepada pelanggan yang terdampak?
Satu tahun pemantauan kredit dan perlindungan pencurian identitas melalui Equifax. Perusahaan juga menutup sesi aktif dan mengatur ulang kata sandi pengguna yang berpotensi terdampak.
Apa yang harus saya periksa jika punya situs di DreamHost?
Periksa apakah file situs menunjukkan perubahan yang mencurigakan, cek aturan dan filter penerusan di webmail, dan ganti kata sandi yang kamu pakai di tempat lain. Lakukan juga meski kamu tidak menerima pemberitahuan.
Pembaruan dari DreamHost dan sinyal yang perlu diawasi dalam beberapa pekan ke depan
Penyelidikan masih berjalan dan detail kunci belum tersedia. Sebaiknya pantau apa yang akan disampaikan perusahaan dan apa yang mungkin muncul dari luar.
- Pantau pembaruan dari DreamHost mengenai kerentanan, jumlah akun, dan lamanya akses.
- Waspadai laporan data yang muncul di internet atau kampanye phishing yang mengatasnamakan penyedia ini.
- Tanyakan kepada penyedia hostingmu bagaimana mereka mencatat dan melaporkan akses mencurigakan, serta seberapa cepat mereka memberi tahu pelanggan.