Ing. Calogero Bono
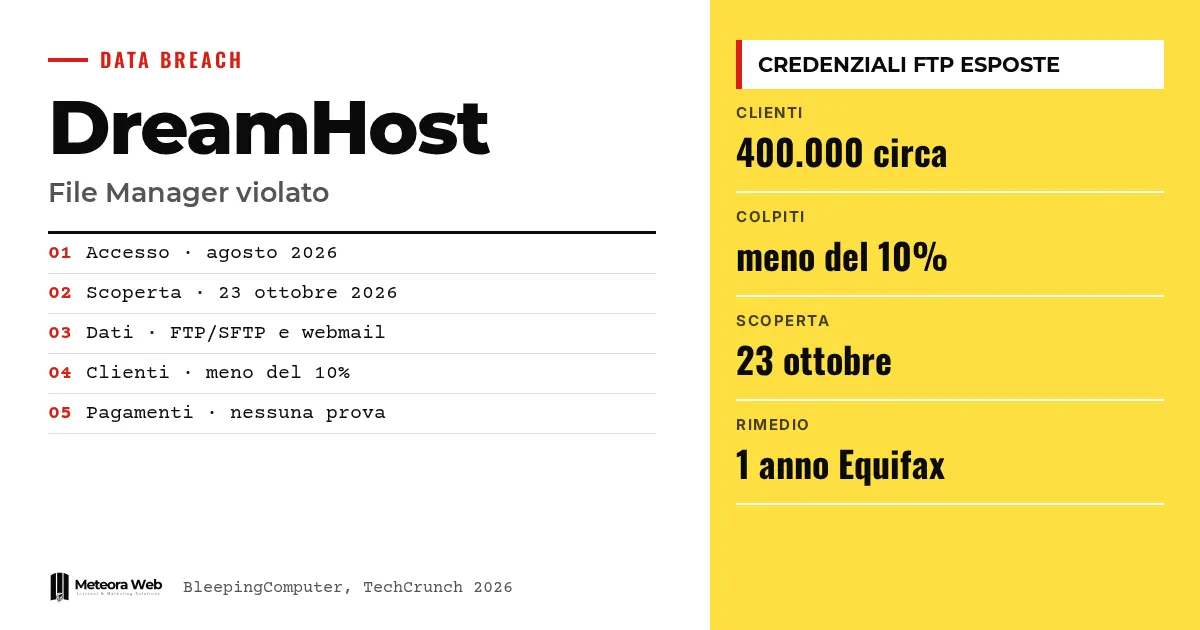
DreamHost, een bekende Amerikaanse hostingprovider en domeinregistrar, heeft een datalek bevestigd dat zijn webgebaseerde File Manager heeft getroffen. Volgens de melding aan klanten zijn aanvallers binnengekomen via een kwetsbaarheid en hebben ze FTP/SFTP-gebruikersnamen en -wachtwoorden gestolen, samen met sessiegegevens van enkele webmailaccounts. De onrechtmatige toegang duurde van augustus 2026 tot 23 oktober 2026, de dag van de ontdekking. Dat is belangrijk, want wie een website op gedeelde hosting beheert, vertrouwt op deze tools voor bestanden, e-mail en de toegang tot het eigen werk.
Enkele begrippen, voordat we de feiten behandelen. FTP/SFTP zijn de protocollen waarmee je de bestanden van een website naar de server uploadt en downloadt. File Manager is de browsertool waarmee je diezelfde bestanden beheert. Webmail is e-mail die je in de browser leest. Een sessietoken is het gegeven dat je na het inloggen ingelogd houdt, en wanneer het gestolen wordt, kan iemand als jou binnenkomen. BEC (Business Email Compromise) is de fraude waarbij een crimineel een echte mailbox gebruikt om klanten en leveranciers te misleiden.
Wat is er bij DreamHost gebeurd?
In de melding aan klanten, geciteerd door BleepingComputer, legt het bedrijf uit dat een ongeautoriseerde derde toegang kreeg tot de server die de File Manager op files.dreamhost.com beheert. De indringer maakte gebruik van een kwetsbaarheid in de software.
Volgens dezelfde melding konden de aanvallers de FTP/SFTP-gebruikersnamen en -wachtwoorden lezen van wie die File Manager gebruikte tussen augustus 2026 en 23 oktober 2026. Daarnaast zijn voor een «beperkt aantal» webmailgebruikers sessiegegevens blootgesteld, inclusief inloggegevens.
DreamHost noemt de aanval opzettelijk en zegt dat het personeel onvermoeibaar heeft gewerkt om hem in te dammen.
Hoeveel klanten zijn betrokken?
Het precieze aantal is er niet. Volgens TechCrunch zei een woordvoerder dat de getroffen klanten «ruim minder dan 10%» zijn, zonder een exacter cijfer te geven. Het bedrijf meldt ongeveer 400.000 betalende klanten, dus de berekening is van ons, maar het zou om minder dan 40.000 klanten gaan.
Diezelfde woordvoerder heeft niet uitgelegd waarom de aanval nu pas is ontdekt en verwees naar het lopende onderzoek. BleepingComputer meldt meerdere keren contact te hebben gezocht met DreamHost over het aantal accounts, zonder antwoord.
TechCrunch voegt eraan toe dat de inbraak een storing van meerdere dagen veroorzaakte, waarbij sommige wachtwoorden opnieuw zijn ingesteld.
Zijn betalingen en het bedieningspaneel veilig?
DreamHost zegt voorlopig geen bewijs te hebben dat de inloggegevens van het bedieningspaneel of de factuurgegevens zijn bereikt. Volgens TechRadar bewaart het bedrijf de volledige kaartnummers niet, maar alleen een veilig token dat elders niet voor aankopen te gebruiken is.
Volgens BleepingComputer worden de betaalgegevens beheerd door een externe leverancier. Dit zijn verklaringen van het bedrijf en het onderzoek is nog niet afgerond.
Wat moeten getroffen klanten doen?
DreamHost heeft de actieve sessies van mogelijk getroffen gebruikers beëindigd en hun wachtwoorden ongeldig gemaakt. Het biedt een jaar kredietbewaking en bescherming tegen identiteitsdiefstal via Equifax, en raadt aan een fraudewaarschuwing of een blokkade op het kredietrapport te overwegen.
Volgens BleepingComputer moeten klanten die een melding krijgen controleren of bestanden van de site zonder toestemming zijn gewijzigd, de regels en doorstuurfilters van de webmail nakijken en wachtwoorden van andere diensten wijzigen waar dezelfde inloggegevens zijn gebruikt. Over het hergebruik van wachtwoorden geldt wat we schrijven in dit artikel over de inbraak bij mSecure.
Beperkingen om te kennen
De kwetsbaarheid wordt niet beschreven en DreamHost zegt niet waarom de aanval maandenlang verborgen bleef. Ontbrekend zijn het exacte aantal getroffen accounts, de identiteit van de aanvallers en of er losgeld is gevraagd. Het onderzoek loopt nog en het bedrijf heeft updates beloofd. TechRadar meldt dat geen enkele groep de aanval heeft opgeëist en dat de gegevens niet op het dark web lijken te zijn verschenen, maar de situatie kan veranderen.
Wat verandert er voor wie met digitale tools werkt
Als je een website op gedeelde hosting hebt, beschouw je e-mail en bestanden als mogelijk blootgesteld, ook als je geen bericht hebt ontvangen. Een gecompromitteerde mailbox kan gebruikt worden voor spam, phishing en BEC-fraude, wat ook de reputatie van je domein raakt, zoals we uitleggen in SPF, DKIM, DMARC en de reputatie van de afzender. Controleer de bestanden van de site, de doorstuurregels en wie FTP-toegang heeft. Denk ook na over wie op welk domein en welke hosting staat ingeschreven, zoals beschreven in de gids over domein, hosting en e-mail.
Ons oordeel
Dit geval laat zien hoe zwaar communicatie weegt. Een inbraak die van augustus tot 23 oktober duurde, pas aan het eind ontdekt, en een woordvoerder die niet uitlegt waarom, roepen vragen op over de interne controles. Het positieve punt is dat de betaalgegevens los lijken te staan van de rest, maar dat is een verklaring van het bedrijf, geen verificatie. Een webgebaseerde File Manager met inloggegevens die voor de gebruiker zichtbaar zijn, is handig maar wordt een doelwit. Voor wie klantgegevens op de server heeft staan, is het geen overdreven voorzichtigheid om unieke inloggegevens en beperkte toegangskanalen te gebruiken.
Veelgestelde vragen
Wanneer vond de inbraak bij DreamHost plaats?
Tussen augustus 2026 en 23 oktober 2026, de dag waarop DreamHost zegt de toegang te hebben ontdekt. Het bedrijf heeft niet uitgelegd waarom dat pas toen gebeurde.
Welke gegevens zijn gestolen?
Gebruikersnamen en FTP/SFTP-wachtwoorden van wie de File Manager gebruikte, en sessiegegevens, inclusief inloggegevens, van een beperkt aantal webmailgebruikers. Volgens het bedrijf zijn het wachtwoordbeheer en de factuurgegevens voorlopig niet geraakt.
Hoeveel klanten zijn getroffen?
Het exacte aantal is niet bekend. Een woordvoerder sprak van «ruim minder dan 10%» van ongeveer 400.000 betalende klanten, zonder verdere details.
Wat biedt DreamHost de getroffen klanten?
Een jaar kredietbewaking en bescherming tegen identiteitsdiefstal via Equifax. Het bedrijf heeft ook actieve sessies beëindigd en de wachtwoorden van mogelijk getroffen gebruikers opnieuw ingesteld.
Wat moet ik controleren als ik een website bij DreamHost heb?
Kijk of de bestanden van de site verdachte wijzigingen hebben, controleer de doorstuurregels en filters van je webmail en wijzig wachtwoorden die je elders hergebruikt. Doe dit ook als je geen melding hebt gekregen.
Updates van DreamHost en signalen om in de komende weken te volgen
Het onderzoek loopt nog en belangrijke details ontbreken. Het is verstandig te volgen wat het bedrijf zegt en wat er van buitenaf naar boven komt.
- Volg de updates van DreamHost over de kwetsbaarheid, het aantal accounts en de duur van de toegang.
- Let op meldingen van gegevens die online opduiken of op phishingcampagnes die naar de provider verwijzen.
- Vraag je provider hoe ze ongewone toegang registreren en melden, en hoe snel ze klanten waarschuwen.