Ing. Calogero Bono
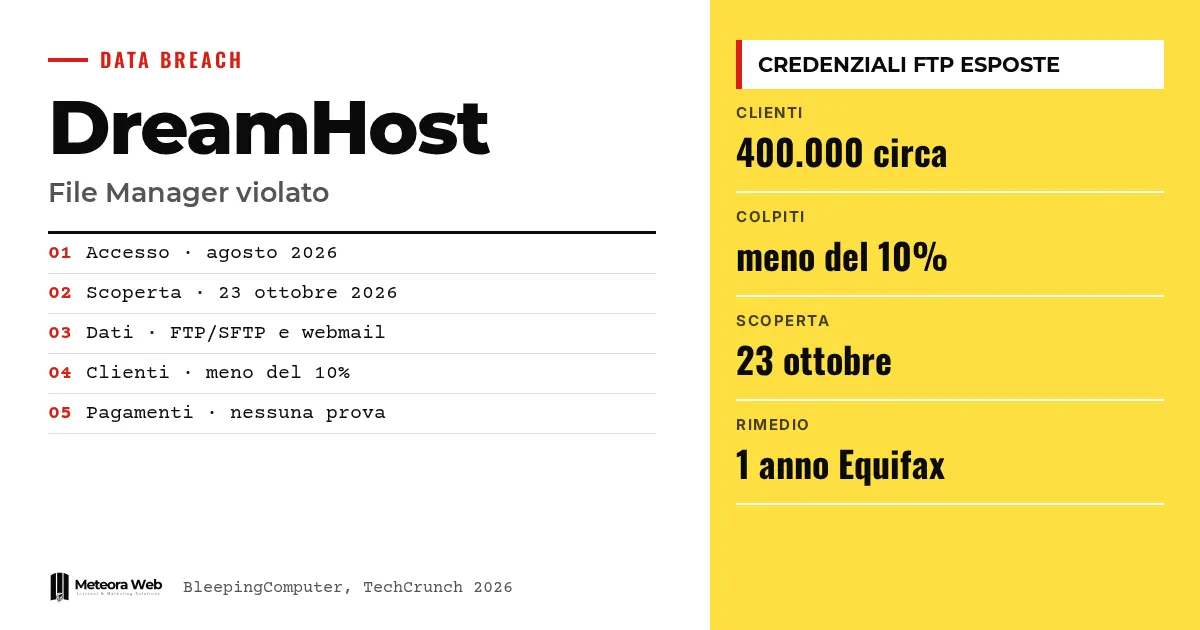
Amerikalı barındırma ve alan adı kayıt şirketi DreamHost, web tabanlı File Manager aracını etkileyen bir veri ihlalini doğruladı. Müşterilere yapılan bildirime göre saldırganlar bir güvenlik açığını kullanarak içeri girdi ve FTP/SFTP kullanıcı adlarını ve parolalarını, ayrıca bazı webmail hesaplarının oturum verilerini çaldı. Yetkisiz erişim Ağustos 2026'dan 23 Ekim 2026'ya, yani fark edildiği güne kadar sürdü. Paylaşımlı hosting kullanan biri için bu araçlar dosyalarını, postasını ve işinin erişim anahtarlarını taşıdığı için konu önemli.
Bazı terimler, olaylara girmeden önce. FTP/SFTP, bir sitenin dosyalarını sunucuya yükleyip indirmek için kullanılan protokollerdir. File Manager, aynı dosyaları tarayıcı üzerinden yönetmeye yarayan araçtır. Webmail, postanın tarayıcıdan okunmasıdır. Oturum jetonu, girişten sonra kullanıcıyı bağlı tutan veridir ve çalındığında o kişi adına içeri girilmesine izin verir. BEC (Business Email Compromise), bir suçlunun gerçek bir posta kutusunu müşterileri ve tedarikçileri aldatmak için kullanmasıyla yapılan dolandırıcılıktır.
DreamHost'ta ne oldu?
Müşterilere yapılan bildirimde, BleepingComputer tarafından aktarıldığı üzere, şirket yetkisiz bir üçüncü tarafın files.dreamhost.com adresindeki File Manager sunucusuna eriştiğini açıklıyor. Saldırgan yazılımdaki bir güvenlik açığını kullandı.
Aynı bildirime göre saldırganlar, Ağustos 2026 ile 23 Ekim 2026 arasında bu File Manager'ı kullanan kişilerin FTP/SFTP kullanıcı adlarını ve parolalarını okuyabildi. Ayrıca «sınırlı sayıda» webmail kullanıcısının, kimlik bilgileri dahil oturum bilgileri açığa çıktı.
DreamHost saldırıyı kasıtlı olarak nitelendiriyor ve personelinin saldırıyı kontrol altına almak için durmadan çalıştığını söylüyor.
Kaç müşteri etkilendi?
Kesin bir sayı yok. TechCrunch'a göre bir sözcü, etkilenen müşterilerin «10'dan çok daha az» olduğunu söyledi, daha kesin bir rakam vermedi. Şirket yaklaşık 400.000 ücretli müşteri bildiriyor; bu hesapla yaklaşık 40.000'den az müşteri söz konusu olur, bu hesap bizim yaptığımız bir tahmindir.
Aynı sözcü, devam eden soruşturmaya atıfta bulunarak saldırının neden yalnızca şimdi fark edildiğini açıklamadı. BleepingComputer, hesap sayısı hakkında DreamHost'a defalarca ulaşmaya çalıştığını, yanıt alamadığını bildiriyor.
TechCrunch, ihlalin birkaç gün süren bir kesintiye yol açtığını ve bazı parolaların sıfırlandığını ekliyor.
Ödemeler ve kontrol paneli güvende mi?
Şimdilik DreamHost, kontrol paneli erişim verilerine ya da fatura verilerine ulaşıldığına dair kanıt olmadığını söylüyor. TechRadar'a göre şirket tam kart numaralarını saklamıyor, yalnızca başka yerde satın alma için kullanılamayan güvenli bir jeton tutuyor.
BleepingComputer'a göre ödeme verileri dış bir sağlayıcı tarafından yönetiliyor. Bunlar şirketin beyanları ve soruşturma hâlâ açık.
Etkilenen müşteriler ne yapmalı?
DreamHost, potansiyel olarak etkilenen kullanıcıların aktif oturumlarını kapattı ve parolalarını iptal etti. Equifax aracılığıyla bir yıl kredi izleme ve kimlik hırsızlığına karşı koruma sunuyor ve kredi raporuna dolandırıcılık uyarısı ya da dondurma koymayı öneriyor.
BleepingComputer'a göre bildirimi alanların, site dosyalarının izinsiz değiştirilip değiştirilmediğini kontrol etmesi, webmail yönlendirme kurallarını ve filtrelerini incelemesi ve aynı kimlik bilgilerini kullandığı diğer hizmetlerin parolalarını değiştirmesi gerekiyor. Parola tekrar kullanımı konusunda, mSecure ihlali hakkındaki yazımızda yazdıklarımız geçerli.
Bilmen gereken sınırlar
Güvenlik açığı ayrıntılı olarak açıklanmadı ve DreamHost saldırının neden aylarca fark edilmediğini söylemiyor. Etkilenen hesapların tam sayısı, saldırganların kimliği ve olası bir fidye talebi belli değil. Soruşturma sürüyor ve şirket güncelleme sözü verdi. TechRadar, hiçbir grubun saldırıyı üstlenmediğini ve verilerin karanlık ağda yer almadığını bildiriyor, ancak durum değişebilir.
Dijitalle çalışanlar için ne değişiyor
Paylaşımlı hostingte bir siten varsa, bilgilendirilmemiş olsan bile postanı ve dosyalarını potansiyel olarak açığa çıkmış say. Ele geçirilmiş bir posta kutusu spam, oltalama ve BEC dolandırıcılığı için kullanılabilir; bu da alan adının itibarını etkiler, nitekim bunu SPF, DKIM, DMARC ve gönderici itibarı yazımızda anlatıyoruz. Sitenin dosyalarını, yönlendirme kurallarını ve FTP erişimine kimin sahip olduğunu kontrol et. Hangi hizmetin kime ait olduğunu hatırlamak da önemli; bunu alan adı, hosting ve posta rehberinde ele alıyoruz.
Bizim görüşümüz
Bu olay iletişimin ne kadar önemli olduğunu gösteriyor. Ağustos'tan 23 Ekim'e kadar süren ve ancak sonunda fark edilen bir ihlal, bir sözcünün nedenini açıklamaması, iç kontroller hakkında soru işaretleri bırakıyor. Olumlu yan, ödeme verilerinin diğer verilerden ayrı tutulduğu görünüyor; ama bu bir beyan, doğrulanmış bir kontrol değil. Kullanıcı için açık metin kimlik bilgileriyle çalışan bir web File Manager'ı kolaylık sağlar, ancak hedef de olur. Sunucuda müşteri verin varsa, benzersiz kimlik bilgileri kullanmak ve erişim kanallarını sınırlamak aşırı temkinlilik sayılmaz.
Sık sorulan sorular
DreamHost ihlali ne zaman gerçekleşti?
DreamHost'a göre Ağustos 2026 ile 23 Ekim 2026 arasında, erişimin fark edildiği güne kadar. Şirket, neden yalnızca o zaman tespit edildiğini açıklamadı.
Hangi veriler çalındı?
File Manager kullanan kişilerin FTP/SFTP kullanıcı adları ve parolaları ile sınırlı sayıda webmail kullanıcısının kimlik bilgileri dahil oturum verileri. Şirkete göre kontrol paneli ve fatura verileri şimdilik etkilenmedi.
Kaç müşteri etkilendi?
Tam sayı bilinmiyor. Bir sözcü, yaklaşık 400.000 ücretli müşterinin «10'dan çok daha azının» etkilendiğini söyledi, başka ayrıntı vermedi.
DreamHost etkilenen müşterilere ne sunuyor?
Equifax aracılığıyla bir yıl kredi izleme ve kimlik hırsızlığına karşı koruma. Ayrıca aktif oturumları kapattı ve potansiyel olarak etkilenen kullanıcıların parolalarını sıfırladı.
DreamHost'ta sitem varsa neyi kontrol etmeliyim?
Site dosyalarında şüpheli değişiklikler olup olmadığını, webmail yönlendirme kurallarını ve filtrelerini kontrol et ve aynı parolayı başka yerlerde kullandıysan değiştir. Bildirim almamış olsan bile bunu yap.
DreamHost'un güncellemeleri ve önümüzdeki haftalarda izlenecek işaretler
Soruşturma sürüyor ve temel ayrıntılar eksik. Şirketin ne söyleyeceğini ve dışarıdan ne ortaya çıkabileceğini takip etmek mantıklı.
- DreamHost'un güvenlik açığı, hesap sayısı ve erişim süresi hakkındaki bildirim güncellemelerini takip et.
- Sağlayıcıyı konu alan çevrimiçi veri sızıntısı veya oltalama kampanyası haberlerine dikkat et.
- Hosting sağlayıcına şüpheli erişimleri nasıl kaydettiğini ve müşterilerini ne kadar hızlı bilgilendirdiğini sor.