Ing. Calogero Bono
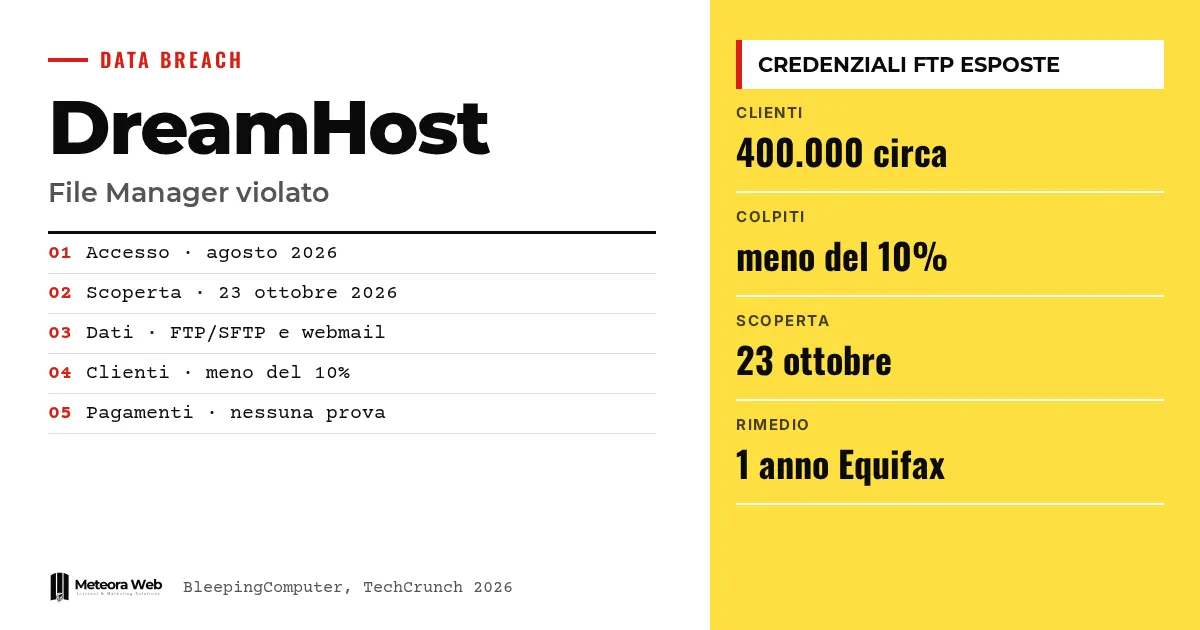
DreamHost, известный американский хостинг-провайдер и регистратор доменов, подтвердил утечку данных, затронувшую его веб-инструмент File Manager. Согласно уведомлению клиентам, злоумышленники воспользовались уязвимостью и украли логины и пароли FTP/SFTP, а также данные сессий некоторых почтовых ящиков webmail. Незаконный доступ продолжался с августа 2026 года до 23 октября 2026 года, когда взлом был обнаружен. Это важно, потому что те, кто ведёт сайт на общем хостинге, доверяют этим инструментам свои файлы, почту и рабочие процессы.
Несколько терминов, прежде чем перейти к фактам. FTP/SFTP — протоколы, с помощью которых файлы сайта загружаются на сервер и скачиваются с него. File Manager — инструмент в браузере для управления этими же файлами. Webmail — почта, которую читают через браузер. Токен сессии — данные, которые удерживают пользователя в системе после входа; если их украсть, можно войти под его учётной записью. BEC (Business Email Compromise) — мошенничество, при котором преступник использует настоящий почтовый ящик, чтобы обманывать клиентов и партнёров.
Что произошло с DreamHost?
В уведомлении клиентам, на которое ссылается BleepingComputer, компания объясняет, что посторонний получил доступ к серверу, обслуживающему File Manager на files.dreamhost.com. Злоумышленник воспользовался уязвимостью программного обеспечения.
Согласно тому же уведомлению, атакующие смогли прочитать логины и пароли FTP/SFTP тех, кто использовал этот File Manager с августа 2026 года по 23 октября 2026 года. Кроме того, для «ограниченного числа» пользователей webmail были раскрыты данные сессий, включая учётные данные.
DreamHost называет атаку преднамеренной и заявляет, что персонал без остановки работал над её сдерживанием.
Сколько клиентов затронуто?
Точной цифры нет. По данным TechCrunch, представитель компании сказал, что затронутые клиенты составляют «far less than 10%», без более точной оценки. Компания заявляет примерно 400 000 платящих клиентов, так что подсчёт здесь наш, и речь шла бы менее чем о 40 000 клиентах.
Тот же представитель не объяснил, почему атака была обнаружена только сейчас, сославшись на продолжающееся расследование. BleepingComputer сообщает, что неоднократно запрашивал у DreamHost число аккаунтов, но ответа не получил.
TechCrunch добавляет, что взлом вызвал перебои в работе, длившиеся несколько дней, в ходе которых часть паролей была сброшена.
Платежи и панель управления в безопасности?
Пока DreamHost заявляет, что не имеет доказательств того, что к данным для входа в панель управления или платёжным данным был получен доступ. По данным TechRadar, компания не хранит полные номера карт, а только защищённый токен, который нельзя использовать для покупок в других местах.
По словам BleepingComputer, платёжными данными занимается внешний поставщик. Это заявления компании, а расследование ещё не закончено.
Что делать пострадавшим клиентам?
DreamHost завершил активные сессии потенциально затронутых пользователей и аннулировал их пароли. Он предлагает год мониторинга кредитной истории и защиту от кражи личности через Equifax, а также советует рассмотреть установку предупреждения о мошенничестве или блокировку кредитного отчёта.
По словам BleepingComputer, тем, кто получил уведомление, стоит проверить, не менялись ли файлы сайта без разрешения, проверить правила и фильтры пересылки в webmail и сменить пароли в других сервисах, если там использовались те же данные. О повторном использовании паролей см. также нашу статью о взломе mSecure.
Ограничения, которые стоит знать
Уязвимость не описана, и DreamHost не объясняет, почему атака оставалась незамеченной несколько месяцев. Неизвестны точное число затронутых аккаунтов, личности злоумышленников и наличие требования выкупа. Расследование продолжается, и компания обещала обновления. TechRadar сообщает, что никакая группировка не взяла на себя ответственность за атаку и что данных в даркнете пока не обнаружено, однако ситуация может измениться.
Что это меняет для тех, кто работает в цифровой среде
Если у тебя сайт на общем хостинге, считай почту и файлы потенциально открытыми, даже если уведомления ты не получал. Скомпрометированный ящик может использоваться для спама, фишинга и BEC-мошенничества, а это бьёт и по репутации твоего домена, о чём мы рассказываем в статье SPF, DKIM, DMARC и репутация отправителя. Проверь файлы сайта, правила пересылки почты и то, у кого есть FTP-доступ. Также напомним, кто на что оформлен, как объясняется в руководстве домен, хостинг и почта.
Наше мнение
Этот случай показывает, насколько важна коммуникация. Взлом, длившийся с августа по 23 октября, обнаруженный только в конце, и представитель компании, который не объясняет причин, оставляют вопросы о внутреннем контроле. Положительный момент в том, что платёжные данные, по словам компании, отделены от остального, но это заявление, а не проверенный факт. Веб-инструмент для работы с файлами, где пароли пользователя доступны злоумышленникам, удобен, но становится мишенью. Если на сервере лежат данные клиентов, уникальные пароли и ограниченные каналы доступа — не перестраховка.
Частые вопросы
Когда произошёл взлом DreamHost?
Между августом 2026 года и 23 октября 2026 года, когда, по словам DreamHost, доступ был обнаружен. Компания не объяснила, почему его выявили только тогда.
Какие данные были украдены?
Логины и пароли FTP/SFTP пользователей File Manager и данные сессий, включая учётные данные, для ограниченного числа пользователей webmail. По словам компании, панель управления и платёжные данные пока не затронуты.
Сколько клиентов затронуто?
Точное число неизвестно. Представитель компании сказал «far less than 10%» от примерно 400 000 платящих клиентов, без дополнительных подробностей.
Что DreamHost предлагает пострадавшим клиентам?
Год мониторинга кредитной истории и защиту от кражи личности через Equifax. Компания также завершила активные сессии и сбросила пароли потенциально затронутых пользователей.
Что проверить, если у меня сайт на DreamHost?
Проверь, нет ли подозрительных изменений в файлах сайта, посмотри правила и фильтры пересылки в webmail и смени пароли, которые используешь и в других сервисах. Сделай это, даже если уведомления не получил.
Обновления от DreamHost и сигналы, за которыми стоит следить в ближайшие недели
Расследование продолжается, и ключевых деталей пока нет. Стоит следить за тем, что скажет компания и что может всплыть за её пределами.
- Следи за обновлениями уведомления DreamHost о уязвимости, числе аккаунтов и длительности доступа.
- Обращай внимание на сообщения о появлении данных в сети и на фишинговые кампании, которые ссылаются на этого провайдера.
- Спроси у своего хостинг-провайдера, как он фиксирует и сообщает о подозрительных входах и как быстро предупреждает клиентов.