Ing. Calogero Bono
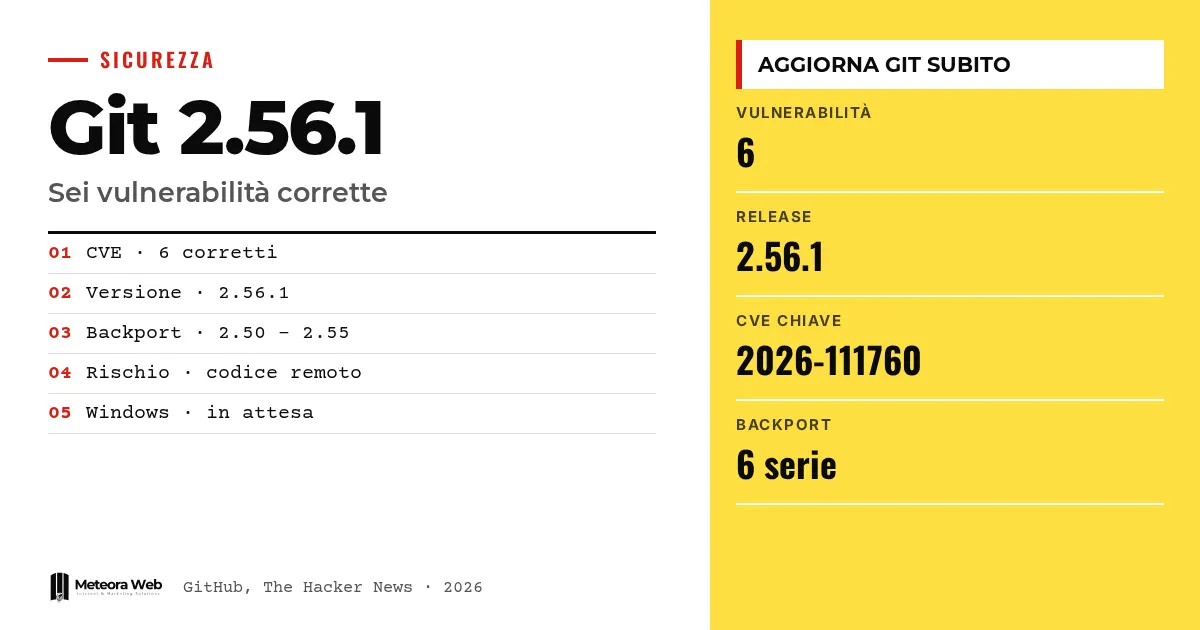
Het Git-project heeft versie 2.56.1 uitgebracht om zes beveiligingslekken te dichten. Een daarvan laat iemand andermans code uitvoeren wanneer je een kwaadaardige repository recursief kloont. De overige gaan over schrijfacties naar bestanden waar ze niet horen en geheugenschade tijdens merges en binaire patches. Dat telt, want Git zit in editors, automatiseringstools en servers van veel bedrijven, en overal moet het worden bijgewerkt.
Een paar termen, voordat we de feiten induiken. Recursieve clone is het kopiëren van een repository samen met zijn submodules. Een submodule is een repository binnen een andere repository. Hooks zijn programma's die Git op vaste momenten start. Path traversal gebruikt paden met speciale onderdelen om de toegestane map te verlaten. Een CVE is de code waarmee een openbare kwetsbaarheid wordt aangeduid.
Wat heeft het Git-project uitgebracht?
Volgens de blog van GitHub zitten de correcties in versie 2.56.1. Er zijn ook backports voor de reeksen 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 en 2.50.2.
GitHub raadt aan over te stappen op 2.56.1 of de gecorrigeerde versie van je eigen reeks, en ook de applicaties bij te werken die een kopie van Git bevatten. Wie ons traject over Git voor ontwikkelaars heeft gelezen, weet hoe verspreid de tool is in het dagelijkse werk.
Hoe leidt een recursieve clone tot codeuitvoering?
Het defect is gevolgd als CVE-2026-111760. Het is een afkapping van een geheel getal bij het verwerken van de index. Een zeer lang pad passeert de controle van Git, maar wordt daarna met een kortere naam op schijf geschreven, en een aanvaller kan die laten worden tot .git.
Zo wordt het .git-bestand van een submodule vervangen door een symbolische link naar een map met kwaadaardige hooks of configuraties. Zoals The Hacker News uitlegt, weigert Git een .git-map te vervangen door een symbolische link, maar in een pas gekloonde submodule is .git een bestand. Wanneer Git die map gebruikt, kan de code van de aanvaller starten.
De correctie verwerpt te lange paden voordat de lengte wordt afgekapt.
Wat zijn de andere vijf kwetsbaarheden?
- CVE-2026-113408. Bij het klonen van een lege repository met protocol v2 kan een kwaadaardige server een naam met path traversal opgeven. Met de backend voor bestandsreferenties kan een latere update buiten de voorziene map schrijven.
- CVE-2026-114467. Een tag met meer dan twee GPG-handtekeningen beschadigt, bij een merge, de stack en kan een servicestilstand veroorzaken.
- CVE-2026-114469. Een klein binair patch dat sterk uitdijt, omzeilt de limiet van ongeveer 1 GiB en laat Git crashen.
- CVE-2026-105437. Een zeer grote merge met veel conflicten en een hoge waarde voor het attribuut conflict-marker-size beschadigt het heapgeheugen.
- CVE-2026-114466. Drie functies van fast-import kunnen willekeurige bestanden lezen of er gegevens in aanmaken en toevoegen.
Voor dat laatste geval weigert Git die functies nu in binnenkomende streams, tenzij je de optie --allow-unsafe-features gebruikt, en dat moet alleen als je het programma dat de stream maakt vertrouwt.
Wie loopt het meeste risico, en wat heeft GitHub al bijgewerkt?
Het meest blootgesteld zijn servers die merges uitvoeren namens gebruikers. GitLab, dat CVE-2026-105437 heeft toegekend, wijst git merge-tree aan als waarschijnlijk doelwit, omdat een server dat kan gebruiken om te controleren of een merge request samengevoegd kan worden. Het attribuut wordt ingesteld in een .gitattributes-bestand van de repository, dus wie een aanvraag kan openen, kan het defect mogelijk activeren.
GitHub meldt github.com en GitHub Enterprise Cloud te hebben gecorrigeerd. Voor Enterprise Server zijn de versies 3.19.15, 3.20.11, 3.21.9 of 3.22.4 nodig. GitHub Desktop, de Copilot-app, Codespaces en Actions krijgen een gecorrigeerde Git.
Beperkingen om te kennen
De bronnen melden geen actieve exploits en geen ernstniveau per CVE. We weten niet of iemand de fouten al heeft misbruikt. Volgens The Hacker News had Git for Windows op dinsdag om 19.09 UTC nog geen versie gebaseerd op 2.56.1, dus de termijn voor dat platform kan nog veranderen. Ook de tijdlijn voor GitHub Desktop, Copilot, Codespaces en Actions ontbreekt.
Wat verandert er voor wie met digitale tools werkt
Stap één is nagaan waar Git draait. Niet alleen op je eigen computer, maar ook in programma's die een eigen kopie meeleveren, in continue-integratiesystemen en in diensten die andermans repositories verwerken. Wie servers beheert met repositories van derden, moet ook de automatiseringen bijwerken. Kun je nu niet updaten, dan is de workaround van GitLab het toevoegen van conflict-marker-size=7 aan het bestand info/attributes van elke repository, of het uitschakelen van die controles bij niet-vertrouwde repositories. Wie vertrouwt op een hostingdienst met beheerde beveiligingsupdates, laat een deel van dit werk aan die dienst over.
Ons standpunt
Het zijn zes kwetsbaarheden, maar de boodschap is één. Behandel Git als software die onbetrouwbare invoer verwerkt, niet als een simpel lokaal hulpmiddel. We kloneren, mergen en passen patches van externe bronnen toe zonder erbij stil te staan, en automatiseringen doen dat zelfs zonder dat wij het merken. Het concreetste risico zit in de Git-kopieën verborgen in andere programma's, die niemand bijwerkt tot iemand eraan denkt. De voorzorgsmaatregelen die GitHub noemt zijn prima als tussenoplossing, maar het blijven tussenoplossingen. Over tools die Git intensief gebruiken schreven we eerder over GitHub Rubicon, waar het thema onbetrouwbare invoer nog zwaarder weegt.
Veelgestelde vragen
Welke versie van Git moet ik installeren?
Installeer 2.56.1 of de gecorrigeerde versie van jouw reeks, dus 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 of 2.50.2. Werk ook de applicaties bij die een eigen kopie van Git meeleveren.
Is het genoeg om geen onbekende repositories te klonen?
Het helpt, maar het is niet genoeg. GitHub adviseert alleen te klonen van vertrouwde servers en recursieve clones, merges en binaire patches van onbetrouwbare bronnen te vermijden, met de kanttekening dat deze voorzorgsmaatregelen updates niet vervangen.
Welke kwetsbaarheid is de ernstigste?
De bronnen geven geen rangorde. Die welke codeuitvoering mogelijk maakt tijdens een recursieve clone is CVE-2026-111760, en daar concentreert de berichtgeving zich op.
Is Git for Windows al bijgewerkt?
Nog niet, volgens de laatste controle van The Hacker News. Op dinsdag om 19.09 UTC stond er geen versie gebaseerd op 2.56.1 tussen de releasetags.
Moeten GitHub-gebruikers iets doen?
Dat hangt ervan af. GitHub heeft github.com en de Enterprise Cloud-versies al gecorrigeerd. Wie Enterprise Server gebruikt, moet naar een van de aangegeven versies overstappen, en wie lokale tools gebruikt, moet Git bijwerken.
Git-updates om de komende dagen in de gaten te houden
De correctie bestaat, maar de verspreiding loopt nog uiteen. Het loont om bij te houden wie zijn versie nog moet uitbrengen.
- Houd in de gaten wanneer Git for Windows een build op basis van 2.56.1 publiceert en werk die meteen bij.
- Controleer wanneer de gecorrigeerde versies van GitHub Desktop, de Copilot-app, Codespaces en Actions verschijnen.
- Beheer je een code-hostingserver, overweeg dan de workaround van GitLab zolang je niet kunt updaten.